脅威を検知した社員のPC、端末初期化まで自動化する新マネージドMDM提供
セキュリティ対策において、サイバー攻撃の脅威を検知することは重要だ。しかし、検知された端末での対処を迅速に実行しなければ、その効果も薄れてしまう。その一連の行動を自動化するサービスをジョーシスが提供した。
ジョーシスは2026年10月21日、「Josys MDMサービス」を発表した。運用代行を含むMDM(モバイルデバイス管理)を1台当たり月額税別500円で提供するサービスだ。
認証情報の漏えいを検知した際にAIがポリシーに基づいて該当端末を特定し、遠隔で初期化するところまで自動化する。同社代表取締役社長の松本恭攝氏が、新サービスの概要と、開発の背景となったサイバー攻撃の現状を語った。
脅威を検知した時の端末対処を自動化 一刻を争うセキュリティ対策を
ジョーシスが今回発表した「Josys MDMサービス」は、認証情報管理と端末管理の分断を解消するアイデンティティーセキュリティ基盤だ。認証情報管理や漏えい検知サービス単体では、脅威を検知しても人手で対応する必要があった。新サービスは検知システムと連携させることで、従来対応できなかった端末側での対処まで自動化して、端末の初期化を迅速に実行する。
サービス開発の背景には、組織のエンドポイントセキュリティの重要な落とし穴がある。松本氏は、MDMをはじめとする各種のセキュリティ対策を導入していたとしても、ツールを適切に運用してリスクを最小にできているとは限らないと話した。示したのは、IT資産管理ツールの導入と利用に関する調査結果だ。
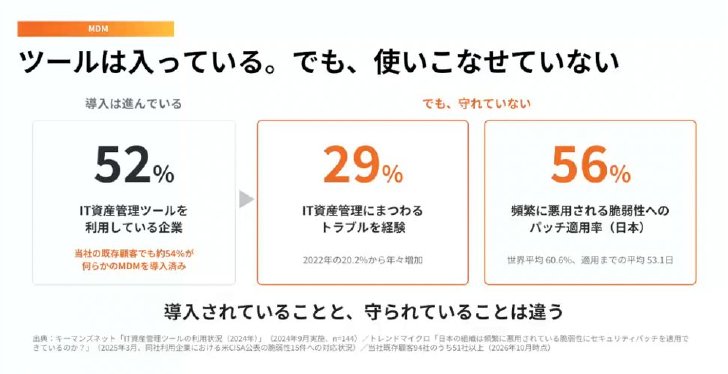 IT資産管理ツールの利用企業とトラブル経験率・主要なパッチ適用率(出典:ジョーシス発表会資料)
MDMを含む資産管理ツールの導入率はキーマンズネット調査でも5割を超えている。一方で、導入していてもIT資産管理にまつわるトラブルを約3割が経験しており、頻繁に悪用される脆弱(ぜいじゃく)性へのパッチ適用率は6割に満たない。
直近で発生したPHPの重要な脆弱性公表にまつわる騒動にも見られるように、システムに存在する脆弱性は絶えず発見され、悪用されてきた。悪用に対抗するには不断かつ迅速なパッチ適用やアプリなどのアップデートが最大の策になる一方、IT資産管理ツールユーザーの約4割がそれさえ実行していないのが実情だ。
ツール+サービスで最新サイバー攻撃にどう対応できるのか
ではジョーシスは既存ツールと発表ツールおよびサービスでどのような対策を実現しようとしているのだろうか。キーワードは「自動で守るサイクル」の創出ないしスピードアップだ。
同社は2026年6月11日に、ID/SaaSアカウントの認証情報を対象とした「漏洩認証情報の検知」「AIエージェントの管理」「ポリシー違反の自動検知・是正」をJOSYSプラットフォームの新機能としてリリースした。2026年10月9日にはダークWebなどに流出した認証情報をリアルタイムで検知し、影響範囲と必要な対応を通知する「Josys 認証情報漏洩モニタリング」の提供も開始している。新MDMサービスもこの流れに沿ったもので、こうしたプロダクトとサービスを通して4要素の改善サイクルを回す仕組みの実現を支援すると松本氏は言う。
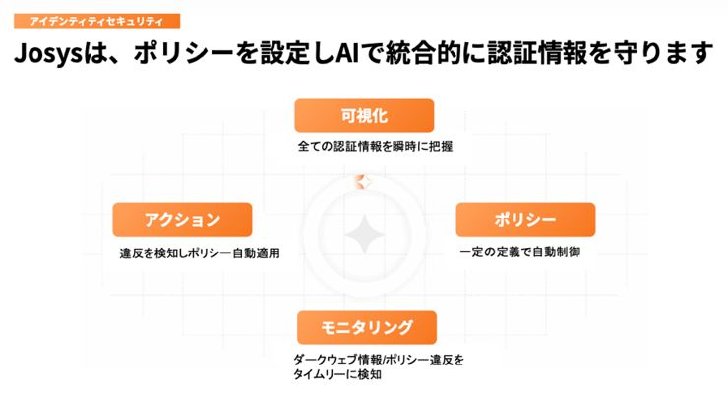 認証情報を守る4つの要素のサイクル(出典:ジョーシス発表会資料)
認証情報を一元管理するJosys MDMサービスは、ダークWebモニタリングの結果やポリシー違反から設定したポリシーに抵触する状況を検知した場合、定められた手順に従い、迅速な対処を可能にする。
ポイントは、感染した端末を検知次第、迅速に遠隔から初期化できる点だ。さまざまなエンドポイント対策をとっていても、一度「インフォスティーラー」(情報窃取型マルウェア)に感染してしまうとそのマルウェアを排除するだけでなく、窃取された認証情報を新しいものに変更しなければならない。そのための最も確実な方法が、端末を初期化することだ。
初期化によって、マルウェアや認証情報も端末上から消し去ることができる。インフォスティーラーが盗み出した端末の認証情報が悪用される前、またダークWeb上の取引が始まる前に感染端末を初期化できれば、その後の被害を防ぐことができる。松本氏は「インフォスティーラーの情報窃取を止めるにはそれしかない」と断言する。
なぜいきなり端末初期化が必要なのかといえば、対処に時間を要するほど情報が漏えいし続けるからだ。「検知したらすぐに止めること、初期化することの方が(他の対策も考えられるとしても)セキュリティとしての実効性が高い」と松本氏は言う。誰か一人でもインフォスティーラーに感染すると社内の機密データ全てにアクセスできるようになってしまうため、手間がかかっても端末初期化が必要だと強調した。
松本氏は、感染端末を特定した後の対応はMDMがある場合とない場合とで違いがあると言う。
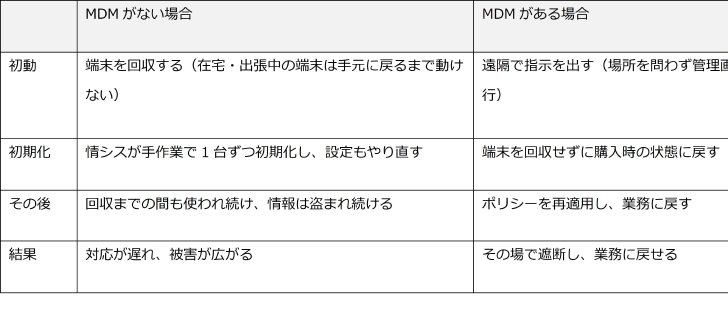 MDMがない場合とある場合の端末初期化手順の違い(ジョーシス発表会を基に作成)
松本氏はMDMを「会社の端末を一元管理し、セキュリティのルールを守らせ続ける仕組み」と定義し、できることを大きく分けて4つに整理した。これはどのMDMを利用した場合でもほぼ同様だ。
・見える化:誰がどの端末を使い、どんな状態かを把握する
・更新:OSやアプリの更新を全端末に配信する
・設定:暗号化やパスワード、禁止ソフトなどを統制する
・是正:ルール違反を見つけ、ロックや修復で直す
しかしこれら機能があっても、現実に機能していない場合があるのは冒頭で言った通りだ。MDMは入れるだけでは機能しない。設定して監視し、直し続けて初めて端末が守られる。Josys MDMサービスの特徴は、設定と監視、是正のサイクルを、ジョーシスのAIを用いて同社が担うことができる点にある。
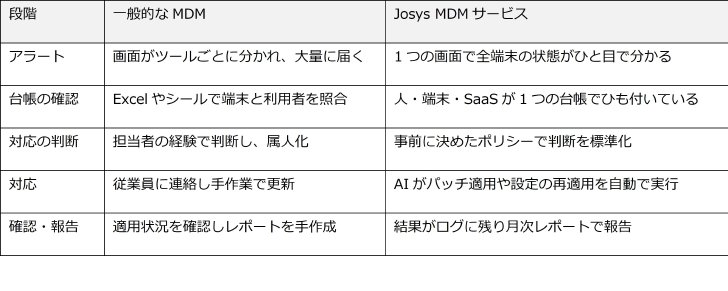 一般的なMDMソリューションとJosys MDMサービスの違い(ジョーシス発表会を基に作成)
「こだわっているのは完全な運用であり、脆弱性へのパッチが100%適用される状態を作る」ことが同サービスのポイントだと松本氏は強調した。Josys MDMサービスは、設計から展開、是正、改善までジョーシスが代行し、「守られている状態まで責任を持つ」という。ただし運用代行といっても多くの部分はAIで自動化されており、運用がうまく回っていない企業には人が入って問題を特定・解消し、運用に乗せるという仕組みだ。提供内容は次の4つに分類できる。
1.ポリシー設計:ベストプラクティスに基づき、顧客の環境に最適なポリシーを設計する。
2.ポリシー適用:設計したポリシーを顧客のデバイスに一括設定して、展開までサポートする。
3.モニタリング(違反時のアクション実行):リソース使用率やパッチ未適用、暗号化無効などのポリシー違反をリアルタイムで検知し、修復に必要なアクションを適時実行する。
4.レポート・ポリシーの最適化:検知実績やアクション実績、トレンドを分析して月次でレポートし、ポリシーの改善を提案する。
情報漏えいの主要因となるインフォスティーラーの脅威
そもそもインフォスティーラーの脅威とはどのようなものなのか。
サイバー攻撃の中でも被害が目立つランサムウェア攻撃では、ランサムウェアが仕掛けられる以前に、極めて巧妙に存在を隠しながら情報を窃取する「インフォスティーラー」(情報窃取型マルウェア)が組織ネットワークに侵入し、情報を外部に送っているケースが多い。
インフォスティーラーは脅迫の対象となるデータを直接狙うのではなく、機密情報にアクセス可能な認証(ログインなど)の情報を狙う。メールアドレスやパスワード、SaaSアカウントなどを一度入手してしまえば、攻撃者は企業システムに正規ルートで侵入し、アクセスできる情報は盗み放題、データの暗号化をするモジュールの実行も思いのままになる。
効率を高めたサイバー攻撃を防ぐには、認証情報を手厚く保護する必要がある。セキュリティ対策のフォーカスは時代とともに変化してきており、現在最も注力を急ぐべきなのが「IAM/IGA/PAM」といったアイデンティティー情報の保護対策だと松本氏は話した。
これまでは認証情報が流出したらパスワードを変更すればよいとされがちだったが、インフォスティーラーは変更後のパスワードを暗号化前の状態で攻撃者に渡すことができる。ブラウザのセッションCookieの流出もリスクが大きい。その情報を入手すればパスワードを知らず、二要素認証が設定されていたとしても、不正侵入が可能になってしまう。VPNへの攻撃も、脆弱性を突くケース以上に、漏れた認証情報やCookieでそのままVPNに入り、社内データにアクセスできてしまうケースがあるという。
このような攻撃の巧妙化に対応するため、アイデンティティー管理領域はオンプレミスのシステムやクラウドへのアクセス情報や上記のような認証情報、さらに機械(人間以外の)アイデンティティーであるAPIキーなどの認証情報によるアクセス制御機能を強化してきているところだ。
ジョーシスはまさにこのアイデンティティーセキュリティを担う会社だと松本氏は位置付けた。2026年9月から10月にかけての攻撃では何百万人、何千万人単位の個人情報や従業員情報が漏れており、この情報を使ってこれから攻撃が始まっていく」という懸念に対する有効な対策の一つとして、今回のMDMサービス提供に踏み切ったという。
セキュリティ専任エンジニアが得られずセキュリティの穴ができていても埋めることができない現状を憂いている企業にとって、外部の専門エンジニアにワンストップで任せられるマネージドサービスは、サイバー攻撃防御対策として選択肢の一つとなり得る。松本氏は「人が見て人が判断するのではなく、AIの判断によって自動で実行し、導入すれば確実に実効性のある状態まで持っていく」ことができると述べた。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
「PHP脆弱性祭り」にサーバ高騰……情シスに安息の日は来るのか?
-
2
話題のPHP騒動 「秒でハック」はデマだった? 実証コードに“ある疑惑”:903rd Lap
-
3
京都府庁、職員7000人の事務効率化で「Copilotだけに頼らない」と決めた理由
-
4
「高度なAIスキル」だけではもう食えない? IT人材が答えた「これからの必須スキル」
-
5
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
6
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
7
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
8
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
9
トヨタ工場停止の教訓 「取引先の穴」が自社を止める、サプライチェーン対策の課題
-
10
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー