トヨタ工場停止の教訓 「取引先の穴」が自社を止める、サプライチェーン対策の課題
対策の手薄な中小企業を踏み台にするサプライチェーン攻撃の深刻化を受け、2027年3月より「SCS評価制度」の運用が開始される。企業は同制度とどう向き合うべきか。サプライチェーンを取り巻く動向、SCS評価制度が企業間取引にもたらす影響などについて解説する。
「自社は対策しているつもりでも、サプライチェーンの弱点を突かれる不安は拭いきれない」「さまざまな取引先からのセキュリティ対策の問い合わせに疲弊している」といった現場の声は多い。
背景には、対策が手薄な中小企業を踏み台にするサプライチェーン攻撃の深刻化がある。1社の脆弱(ぜいじゃく)性が全体の操業停止を招くため、発注元は取引先管理を厳格化して、受注側は個別要求に苦慮しているのが実情だ。
こうした中、各業界の独自ガイドライン策定や、2027年3月開始の「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」など、基準を統一して可視化する動きが広がっている。これらは今後、企業間取引を継続するパスポートのような必須条件になるだろう。本稿ではRDVシステムズの横山幸司氏が解説したセキュリティ対策評価制度の背景と概要に基づき、最新の動向とSCS評価制度を見据えた対策の要点を紹介する。
トヨタは全工場が操業停止 サプライチェーンの弱点と構造的リスク
昨今の企業を取り巻く情報セキュリティ環境は大きく変化している。そのポイントとして、横山氏は「サプライチェーン全体でのセキュリティ要求の高まり」「大手企業による取引先管理の強化」「技術情報/データの価値向上」の3つを指摘した。
製品の設計や製造で技術情報が委託先企業に分散するサプライチェーンには、構造上のリスクが存在する。発注元企業が設計して、製造は下請け企業、部品調達はさらに別の企業に依頼するといった具合に、技術情報をサプライチェーン全体で共有しなければ製品を作れない構造になっている点だ。
サイバー攻撃者は最も対策が手薄な末端の中小企業を標的にするが、たとえ委託先からの情報漏えいであっても、その責任は発注元に及ぶ。委託先での事故は、最終的に発注元の事故として扱われる時代だ。
「顧客や消費者からすれば『サプライチェーンのどこから情報が漏えいしたか』は関係ありません。ブランドの信用は製品を提供する発注元に直結しているため、信用失墜のダメージは発注元が受けます」(横山氏)
サプライチェーンの中で最もセキュリティ対策が手薄な委託先が、事業網全体の致命的な弱点になる。この事実を突き付けたのが、2022年に発生したトヨタ自動車のインシデントだ。一次仕入れ先である小島プレス工業がランサムウェアに感染した影響により、国内の全14工場28ラインが稼働停止に追い込まれた。大手企業が自社のセキュリティをどれだけ強固にしても、委託先1社が被害に遭えば全ての関連企業のビジネスが止まってしまう。
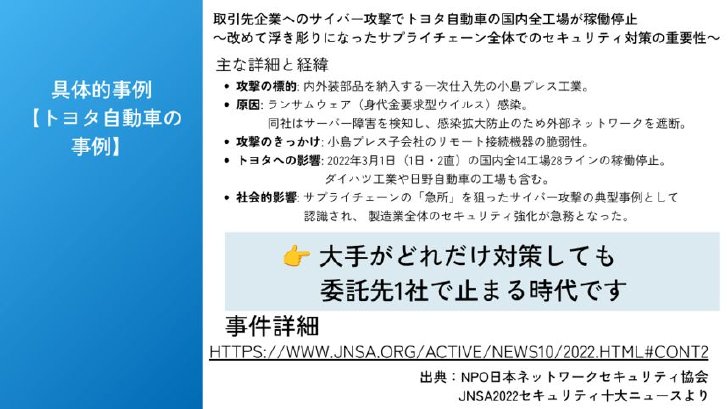 サプライチェーンの弱点を突いたサイバー攻撃事例(出典:RDVシステムズ講演資料)
事業停止のダメージを最大化するサイバー攻撃の手口
現在主流となっているランサムウェア攻撃の恐ろしさは、侵入後すぐに端末を暗号化するのではなく、システム全体を完全に掌握したうえで致命的なタイミングを狙い撃ちにする点にある。
攻撃者は、まずVPN機器などの脆弱性を突いて初期侵入を果たした後、ラテラルムーブメント(ネットワーク内での横展開)によって深部へ潜入する。長期間にわたって潜伏しながら重要サーバやバックアップデータを掌握し、決算期や連休前など、事業停止時の損害が最大化して身代金の期待値が最も高まるタイミングを狙って一斉に暗号化を仕掛ける。AIを利用することで、こうした攻撃の精度とスピードが格段に増している。
同時に、標的となる機密情報の価値も上がっている。守るべきデータは個人情報にとどまらず、設計/技術データ(CADデータなど)や製造ノウハウ、取引情報などに及ぶ。製造業では製品そのものをやりとりする前に、技術情報や仕様書を外部企業と共有する。
デジタル化され複製が可能なこれらの情報は、競合他社や敵対国家にとって極めて価値が高い。一度ネットワークに拡散すれば二度と消去できず、模倣品が大量生産されるなど企業の経営そのものを揺るがす事態に発展する。窃取した機密情報を産業スパイ目的で悪用するケースもある。
2020年1月に発覚した三菱電機のインシデントでは、トレンドマイクロ製ウイルス対策ソフトの未修正の弱点(ゼロデイ脆弱性)を悪用した不正アクセスによって、採用応募者や従業員など最大で約8000人分の個人情報が流出した可能性がある。防衛省から提供された資料や、社会インフラにかかわる機微な技術情報も含まれていた。本件は中国系ハッカー集団の関与が指摘されており、国防にかかわる情報が狙われた点で社会的な影響の大きいインシデントとなった。
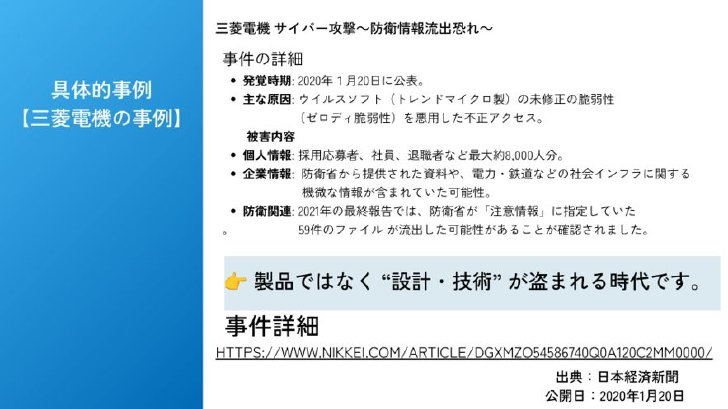 機密情報を標的としたサイバー攻撃事例(出典:RDVシステムズ講演資料)
求めるセキュリティ基準を統一し可視化する「SCS評価制度」
これらサプライチェーンの急所を狙ったインシデントの頻発を教訓とし、経済産業省と情報処理推進機構(IPA)が2027年3月から開始するのが「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)だ。それぞれの企業の立ち位置に応じた共通のセキュリティ基準を定めて、対策状況を可視化することを目的とする。
制度の評価水準は★の数で示され、主に焦点となるのは★3(最低限の対策)と★4(標準的な対策)だ。★3は専門家確認付きの自己評価によって認定され、★4は評価機関が審査する第三者評価となる。
企業はまず★3を満たす必要があるものの、一般的な企業として問題なくセキュリティ要件に対応できていることを取引先に証明するためには、最終的に★4を目指すべきだという。こうした制度の開始により、今後、取引当事者間において発注元から対応するセキュリティ水準の提示や確認をする機会が増えると予想される。
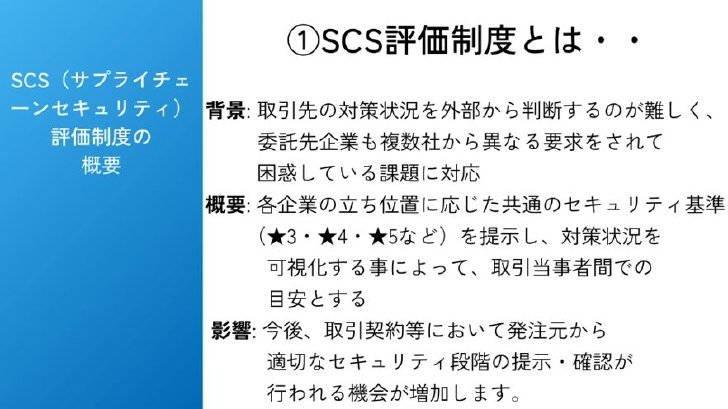 SCS評価制度とは(出典:RDVシステムズ講演資料)
業界独自ガイドラインを定める動きも活発化、体制作りが急務
SCS評価制度とは別に、各業界に特化したセキュリティガイドラインを設ける動きも活発化している。
日本自動車工業会(JAMA)などは「自動車産業サイバーセキュリティガイドライン」を策定した。37項目の要求事項と153項目の達成条件を定めて、自動車メーカーから部品メーカーまで、サプライチェーン全体での自己評価とセキュリティ対策の水準を向上させることを目指す実践的なガイドラインだ。SCS制度の開始に伴い、こうした業界独自ガイドラインの順守も取引条件としてより強く求められるようになるだろう。
「製造業だけでなく、医療や介護の分野などでも独自のセキュリティガイドラインが策定されています。今後はサプライチェーンに限らず、多種多様な業種でセキュリティ水準の確認を求められる機会が確実に増えるでしょう」と横山氏は話す。
企業がこれらのガイドラインに個別に対応することは、工数とコストの両面で大きな負担となる。要求ごとに場当たり的な対応を続ければ、担当者のリソースはすぐに枯渇してしまう。だからといって対策を怠れば取引を打ち切られ、新規の受注機会を失うという死活問題に直結するため、早急な体制作りが求められる。
「担当者の頑張り」に依存しない、組織的な継続の仕組みを
さまざまな制度やガイドラインのセキュリティ要求に対応する際に重要なのは、対策をIT部門などの「担当者の頑張り」に依存させないことだ。
情報セキュリティはシステム部門だけの問題ではない。製造業の技術情報の扱いを最も把握しているのは現場や営業部門であり、契約情報の管理は総務や法務部門が担っている。まずは自社の現在地(状況や課題)を確認し、不足している対策やルールを整理して社内に周知する。そして、IT部門への丸投げ状態から脱し、各部門や全従業員を巻き込んだ「組織で継続できる仕組み」へ転換することが不可欠だ。
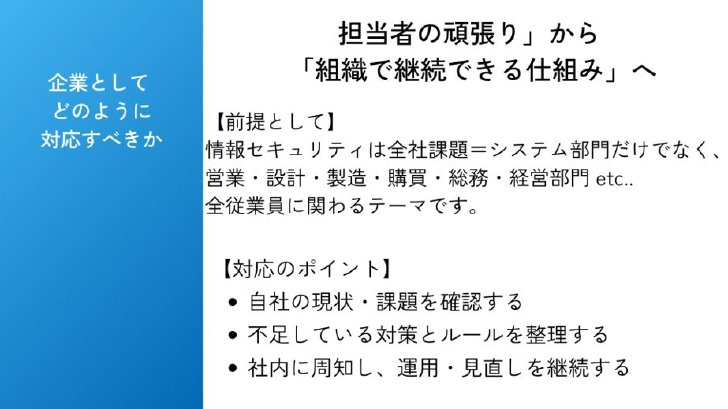 「組織で継続できる仕組み」への転換が不可欠(出典:RDVシステムズ講演資料)
SCS評価制度や各業界のガイドラインに効率的かつ確実に対応していく上で、共通の指針となるのが「情報セキュリティマネジメントシステム」(ISMS:ISO/IEC 27001)のフレームワークだ。
自動車業界や医療業界のガイドラインも、ISMSの要求事項を参考にしている。ISMSの認証を取得し、運用を続けていれば、SCS評価制度の要求事項もほぼ網羅的にカバーできる。国際規格であるため信頼性が極めて高く、海外企業との取引においても有効な証明となる。
とはいえ、自社で独自にISMSの認証を取得し、運用を継続するには、文書類の管理や内部監査の手間など、人的リソースの不足が課題となる企業も多いだろう。その場合は、外部サービスを利用して運用のハードルを下げ、SCS評価制度の要件達成に向けた基盤を整備できる。
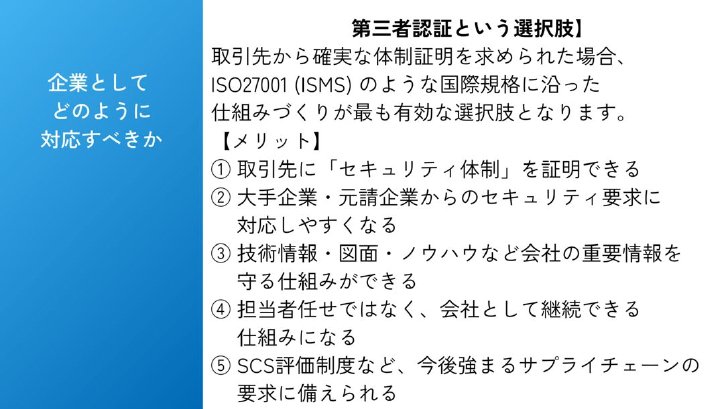 ISO/IEC 27001(ISMS)は有効な選択肢(出典:RDVシステムズ講演資料)
AIの普及によりサイバー攻撃の手法がさらに高度化し、いつ自社が標的になってもおかしくない今日、事後対応ではなく事前準備への投資こそ、企業価値を守る最大の打ち手となる。
「問題が起きてから慌てて対策を打とうとしても間に合いません。何も起きていない今だからこそ、組織を守るための確実な備えを整えられます。情報セキュリティとは、まさにそうした事前準備としての位置付けにあると考えています」(横山氏)
本稿は、2026年10月に開催されたWebセミナー(主催:RDVシステムズ)の講演「取引停止・信用失墜を防ぐ【企業が今すぐ取り組むべき情報セキュリティ】」における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
京都府庁、職員7000人の事務効率化で「Copilotだけに頼らない」と決めた理由
-
2
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
3
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
4
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
5
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
6
問題の「PHP2Shell」は何が厄介? トレンドマイクロが中小向け無料診断ツール提供
-
7
トヨタ工場停止の教訓 「取引先の穴」が自社を止める、サプライチェーン対策の課題
-
8
PHP対策用にペンタセキュリティが無料診断サービス提供 リスクを緩和する応急設定も紹介
-
9
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
10
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー