




















セキュリティ強化塾
高度化するサイバー脅威に対応する境界セキュリティ(1/4 ページ)
脅威の高度化により侵入を前提とした対策が求められている。とはいえ境界セキュリティをおろそかにしてよいワケではない。
サイバー脅威が高度化する中で「多層防御」という言葉が浸透しつつある。例えば、侵入対策を突破されたとしても、重要な情報が外部に持ち出されないような対策も組み合わせておくべきだという考え方だ。とはいえ、ネットワークの境界セキュリティをおろそかにしてよいワケではない。
多層防御の要、ネットワーク境界で守ること
標的型攻撃やランサムウェアなどサイバー脅威は日々、高度化している。これまで一般的だったファイアウォールやゲートウェイでのウイルス対策など、ネットワークの境界における防御だけでは対応に限界が見えてきた。
15年くらい前のネットワークセキュリティ対策を振り返ってみたい。例えば、「ファイアウォール」や「IPS」「IDS」といった装置を導入していれば合格だった。これは企業の外部から、直接内部へ侵入することを防ぐための仕組みだ。
しかし攻撃手法が多様化した今日、直接侵入以外の手法を用いた攻撃が目立つ。情報処理推進機構(IPA)がまとめた、2013年度におけるコンピュータウイルスの侵入経路を見てみよう。ほとんどのコンピュータウイルスは、電子メール経由、Webサイト閲覧などのインターネット接続、そしてダウンロードで侵入している。
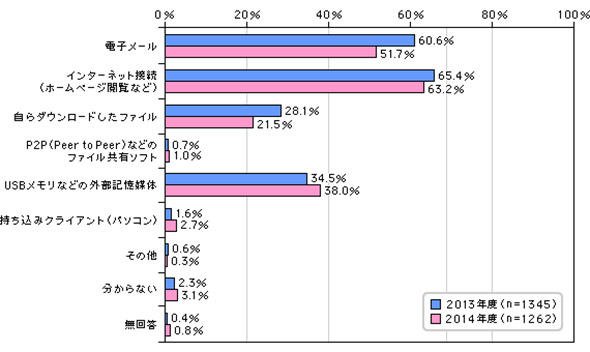 図1 ウイルスの侵入経路は電子メールとWebサイトが多い(出典:IPA「2014年度情報セキュリティ事象被害状況調査」報告書)
「メールの添付ファイルを開く」「指定されたURLをクリックし、ダウンロードする」――。ビジネスシーンにおける一般的な動作だ。だから、少し前までのセキュリティ記事では「『あやしい』URLは開かない」「『おかしな』Webサイトは閲覧しない」ように教育することが対策だと書かれてきた。だが、高度化した攻撃では「あやしく」もなければ、「おかしく」もないケースが多い。
つまり、ブロックリストをアップデートし、特定のファイル名などを通さないようにするファイアウォール/IPS/IDSの手法だけでは脅威を防ぐことが難しい。それが多層防御という言葉につながる。
だからといって、ネットワークセキュリティにおいて「境界防御」をおざなりにしていいはずがない。むしろ、とても重要なポイントだ。たとえ100%防ぐことはできなくても、ここで99%守ることができれば多層防御の仕組みをより効率的に実施できる。企業を守る最前線であり、最も重要な「ネットワークの境界を守る」手法を再点検してみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
2
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
3
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
4
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
5
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
6
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
離職率16.2%から6.7%へ 筑波記念病院がAIで見つけた「職場の見えない課題」
-
9
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
10
山梨県が「自治体ごとに違う」をなくす 県と全27市町村で電子契約を共通化
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー