




















セキュリティ強化塾
「EDR」導入の前に知っておくべきこと(1/4 ページ)
どうしても対策が後手に回るサイバー攻撃。脅威の浸入や行動を検知して対策につなげる「EDR」が注目を集めている。
インターネットにつながる、あらゆる企業がサイバー攻撃の対象になった。日々、攻撃の激しさは増し、対策はどうしても後手に回る。それどころか「そもそもどのような対策をしたらいいのか分からない」というのが実情だろう。
今、エンドポイントに入れたエージェントから収集した情報を基に、脅威の侵入、行動を検知しセキュリティを確保する「EDR(Endpoint Detection and Response)」が注目を集める。従来のマルウェア対策ソフトによる防御とは異なる効果が得られるのだろうか。
多くの企業が直面している悲惨な状況
まずは、企業がおかれている「現状」を整理しよう。カスペルスキーが2017年に調査したところ、過去12カ月間にセキュリティインシデントを体験した組織は増加の一途をたどる。
特に大企業における「ウイルス、マルウェア感染」は前年比15%増、「標的型攻撃」も前年比11%増と大きな伸びが確認できる。この割合は日本でも高く、サイバー攻撃が身近なものであることが分かる。
一般的に、マルウェア感染や標的型攻撃は、侵入されても即座に検知できれば、被害は最小限で食い止められる。カスペルスキーの調査でも、インシデントの認識から復旧までに要した総費用は、検知に時間がかかるほど多額になる。特に企業規模が大きいほど顕著で、検知するスピードこそが復旧対策の総コストを決定付けるといえる。
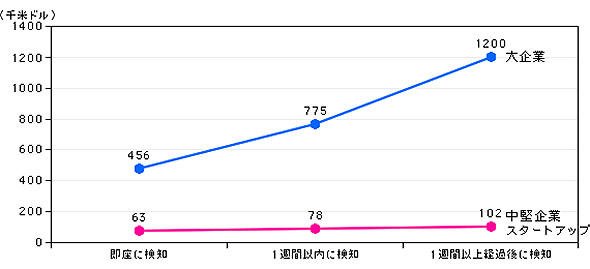 図1 インシデントの認識から復旧までに要した総費用(出典:カスペルスキー)
しかし、「即座に検知」こそが難しい。特に標的型攻撃で使われるマルウェアは、特定企業を狙うためにカスタマイズしたり、サンドボックスを回避したりするような技術が加えられる。また、ファイルレスでメモリ内にしか展開しないような発見が難しいものも登場した。半数以上の企業で、重大な攻撃が数週間から1年以上も発見できずにいる。
今回のセキュリティ強化塾では、EDRが検知の課題を解決する救世主として活用できるのか、少し掘り下げてみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
2
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
3
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
6
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
7
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
8
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
9
資料を食わせるだけで自動化できる、「NotebookLM」の"ズルい"使いこなし術
-
10
Excelの10万行データを3分でAIに処理させる、M365 Copilotの使い方
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー