




















セキュリティ強化塾
「Twitterパスワード平文保存事件」に学ぶ、秘密保持の落とし穴(1/3 ページ)
Twitterが「3.3億人分のパスワードが平文で保存されていた」と発表。存在していないはずの情報が存在してしまうリスクを考える。
2018年5月3日、ソーシャルネットワークサービス(SNS)「Twitter」がユーザーのパスワード保存について不具合を発表した。3.3億人分のパスワードが平文で保存されていたのだ。今回は、「本来、存在していないはずの情報が存在してしまう」リスクを考えてみよう。
3.3億人分のパスワードが平文で保存されていた
Twitterは、あまたあるSNSの中でも日本人ユーザーが多いサービスの1つだ。「平文で保存された3.3億人分のパスワード」の中に、日本人ユーザーがどれだけ含まれていたかは分からない。
同社によれば、不具合は既に修正済みだ。また、平文で保存されたパスワードに漏えいの形跡も確認できなかった。そのため、Twitterはユーザーに対して「念のため、このパスワードを使った全てのサービスについて、パスワードの変更をご検討ください」というメッセージに留めている。
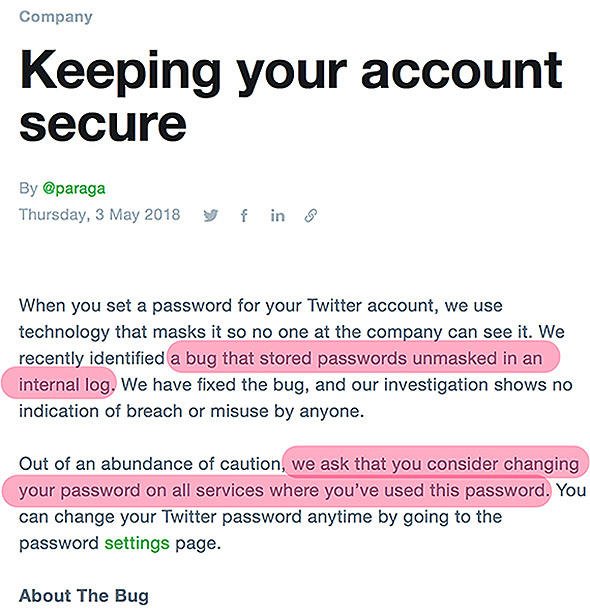 図1 Twitterの告知(出典:Twitterブログ「Keeping your account secure」)
パスワードは、個人を認証するために必須の情報ながら、システムが保持する情報の中でもトップクラスの機微情報でもある。情報漏えいなどのリスクに対する最大の防御策は「そもそも持たない」ことになるが、これを実現するにはさまざまなハードルがある。
そこで、パスワードはハッシュ関数などを使って符号化して保存することが一般的だ。いわば「元はパスワードだが、それ自体はパスワードではない」という状態にするわけだ。今回、Twitterが発表した不具合は、パスワードが「パスワードのまま」の状態で保存されていたという大問題だ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー