




















待ったなし! GDPR対策
GDPRの「72時間ルール」、この3日間で企業は何を求められるのか?(1/4 ページ)
個人データの安全管理措置とインシデント発生時の対応について解説する。GDPRで定められる「72時間ルール」。インシデント発生時に企業はこの3日間で何をしなければならないのか。
本連載ではGDPR(EU一般データ保護規則)の基礎解説から始まり、対応スケジュールや運用上の注意点を解説してきた。最終回となる本稿では、GDPRの第32~35条に関わる個人情報の安全管理措置のポイントと個人データ国際移転時の注意点について解説する。
IT部門に対応が求められるGDPR要件は?
GDPR第32条では、「個人の権利と自由を侵害する可能性があるリスクを考慮して、保護レベルをリスクに見合うよう適切な技術的・組織的対策を実施しなければならない」と定められており、個人データを安全に管理するには体制作りといった組織的な対策だけではなく、技術的措置も講じる必要がある。個人データを取り扱うシステムにおいて、GDPRで求められる安全性の確保が難しいようであれば、システムの改修や新規のソリューションの導入も検討が必要だろう。技術的な措置を行うには、GDPRの主管部門とIT部門が協力して対応をすることが重要なのだ。
表1は、GDPRの条文にある要求事項に対してIT部門の確認すべき項目をPwCが独自に整理したものだ。これを見ると分かるように、業種によってはWeb上で個人情報取得の同意を得る仕組みが必要であるなど、IT部門が関わる領域は思う以上に多岐にわたり、求められる役割は大きい。
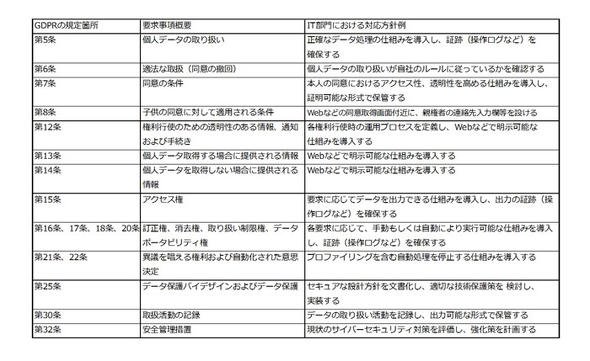 表1 GDPRの条文に対するIT部門の確認項目(出典:PwCコンサルティング)
表1では条文とIT部門の確認事項を整理した。これを具体的に全社的な対応プロジェクトの中でどう役割分担し、どの部分をIT部門が担うかを整理したのが図1だ。この図の中で、IT部門が主に担当するのは、「システム管理プロセスの見直し」「データ主体からの要求に対応するプロセスの見直し」「サイバーインシデント対応ルールの整備」「サイバーセキュリティ施策導入検討」の4つの領域である。このうち「データ主体からの要求に対応するプロセスの見直し」については第3回で説明した通りだ。本稿では他の3つについて説明する。
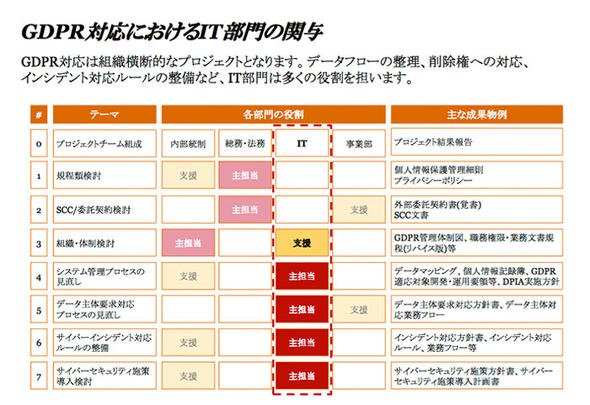 図1 GDPR対応におけるIT部門の関与(出典:PwCコンサルティング)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー