




















待ったなし! GDPR対策
GDPRの「72時間ルール」、この3日間で企業は何を求められるのか?(3/4 ページ)
インシデント発生時の対応と事前準備
サイバー攻撃が日常化し攻撃手口も巧妙化している現在、システムのウイルス感染により個人情報が漏えいするといったセキュリティインシデントが絶えない。GDPRに関しては、侵害が発生してから「72時間以内」に監督機関への通知が義務付けられている。
かつての日本年金機構の情報漏えい問題では、インシデントが発生してから公表までに約1週間を要した。これを考えると、発生から72時間(3日)という期限は非常に短く、事前の準備が不可欠だ。
そのため、監督当局であるDPA(Data Protection Authority:EU加盟国のデータ保護機関)への通知を行う手順や、EU内の代理人との連絡体制、業務の委託/受託関係にある企業に対してはお互いの連絡体制を整備する必要がある。
また、インシデントが発生してから30日以内に、権利を侵害された個人にも通知が必要なため(図4)、万が一情報が漏えいした場合に備えて、本人との連絡ルートを確保するなど、事前に対応事項を明確にしておくといいだろう。インシデント発生時は、初期対応だけでなく再発防止や改善策の検討といった恒久的な対応まで考える必要があるため、対応記録を残し、情報を整理しておくことが重要だ。
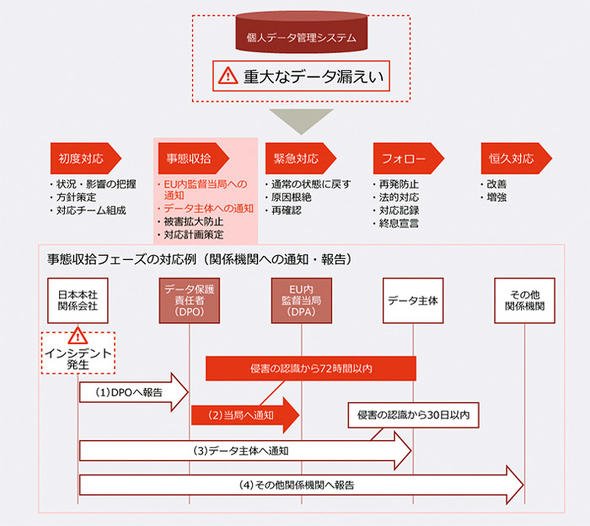 図4 情報漏えい(個人の権利侵害)発生後の対応の流れ(出典:PwCコンサルティング)
リスクベースで考えるGDPR対応
情報セキュリティ対策においては、リスクに対して優先順位を付ける「リスクベース」の考え方をとる場合が多い。全てにおいて完璧な対策を講じることは難しいため、リスクの大小を考え、優先すべき事項を整理した上で対応策を検討するという考え方だ。GDPRのセキュリティ対策においても同様で、リスクベースの考えを基に、自社にとって重要なリスクを整理し、優先順位を付けた対応が重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
3
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
4
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
5
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
6
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
7
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
8
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
9
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
10
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー