




















待ったなし! GDPR対策
GDPRの「72時間ルール」、この3日間で企業は何を求められるのか?(2/4 ページ)
システム管理プロセスの見直し
個人データを取り扱うシステムがGDPRの法令要件に満たない、または「データマッピング」でデータ管理の方法に何らかの問題が発見された場合は、システム管理プロセスの見直しや、場合によってはシステムそのものを見直す必要がある。
また、データを管理する上で高リスクと考えられるデータ処理については、リスクの程度を測る「DPIA(Data Protection Impact Assessment:データ保護影響評価)」を実施することが義務付けられている(GDPR第35条第1項)。DPIAでは、データの流れを解析し、そのリスクがデータ処理においてどのような影響を及ぼすかを評価する。その結果を基に、リスク低減策の検討と対応計画の策定を行う。DPIAの対応指針については、EUのデータ保護指令第29条作業部会よりガイドラインが公開されているため、参考にすると良いだろう。
本稿執筆にあたり取材協力いただいたPwCコンサルティング マネージャーの松浦 大氏からは、次のようなアドバイスが出ている。「DPIAを実施する目的は、個人データが侵害されるリスクを分析、評価し、管理プロセスを見直すことで、第32条に基づいた適切な安全管理措置を実現することです。また、定期的にリスク評価することで、新たなリスクにも対応できるような方策も見つけられるでしょう。また、DPAに対して、技術的、組織的な対策が講じられているという証明にもなります」(松浦氏)
DPIAの実施が必須となるケースについて(GDPR第35条)
- 個人のプロファイリングを含めた自動処理により、本人に重大な影響を生じる場合
- 第9条第1項で定める特別な種類のデータ(人種、民族、政治思想、宗教、労働組合員資格、遺伝データなど)、または第10条で定める有罪判決および犯罪に関する個人データを大規模に取扱う場合
- 公共の場所において大規模な体系的監視を行う場合
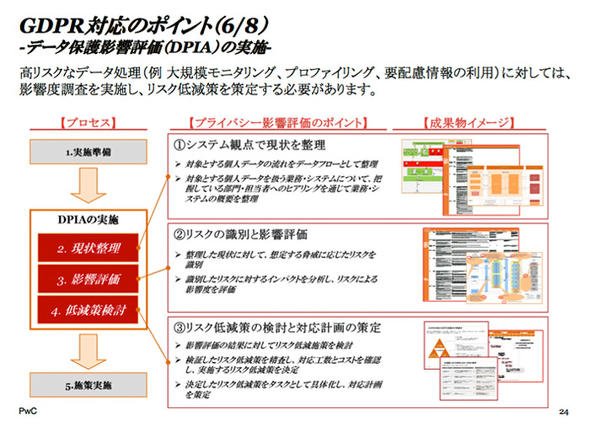 図2 DPIA(データ保護影響評価)の実施のポイント(出典:PwCコンサルティング)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
3
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
6
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
7
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
8
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
9
同業の被害で初めて気付く漏えい 「アラート不発」を起こす攻撃の正体
-
10
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー