




















イベントレポートアーカイブ
パスワード依存の危険性、何もしないと半年後には倒産か?(1/3 ページ)
サイバー攻撃を受けた企業はその後どうなるのか。本レポートでは、ネットワークセキュリティベンダーが発表した調査を基に、事後対応にかかるコストや倒産リスクとセキュリティ対応の穴について説明する。
UTM(総合脅威管理)やファイアウォールといったセキュリティ製品をグローバルに提供するウォッチガード・テクノロジーは、最新の脅威動向と中堅・中小企業(SMB)のセキュリティ被害状況、今後の製品展開について発表した。また、新たな日本法人の代表を迎え、日本における今後の市場戦略について語った。
サイバー攻撃を受けた中小企業の60%が倒産に追い込まれている事実
 ウォッチガード・テクノロジー アンドリュー・ヤング氏
プロダクトマネジメント担当シニアバイスプレジデントのアンドリュー・ヤング氏により、セキュリティベンダーや外部機関による調査結果を基にしたサイバー攻撃の被害状況について語られた。
サイバー攻撃者は企業規模を問わず攻撃する。あらゆる企業がサイバー攻撃の対象となり、中小企業もその脅威から逃れられない。ウォッチガード・テクノロジーによると、データ侵害の50%以上がSMBを対象とした攻撃だという。データ侵害により個人情報が流出した場合、まずはその事実を公表しなければならない。その企業は社会的な信頼を失い、その後のビジネスにも大きく影響する。データ侵害が発生した際に、企業にのしかかる対応コストは平均して11万7000ドルだという(※1)。小規模な組織の場合は、この財務的な打撃により廃業に追い込まれるケースも少なくない。米国機関の調査によると、攻撃を受けた中小企業の60%が半年以内に倒産している事実もある(※2)。
この調査結果を受けて、深刻化するSMBのセキュリティ被害と変化するセキュリティニーズに対するベンダーとしての取り組みについてヤング氏はこう説明した。「今や、従来のセキュリティ対策では十分なセキュリティは確保できない。そのためにも、継続的な開発投資を進めるとともに、企業買収を進め、製品ポートフォリオの拡充を図る」
この1年半で、脅威検知やレスポンス技術を持つ「HawkEye G」や多要素認証ソューションを提供する「Datablink」、DNSセキュリティソリューションの開発企業「Percipient Networks」といったテクノロジー企業3社を買収した(図1)。
(※1)「Measuring the Financial Impact of IT Security on Businesses」(カスペルスキー)
(※2)「America's Small Businesses Must Take Online Security More Seriously」(National Cyber Security Alliance)
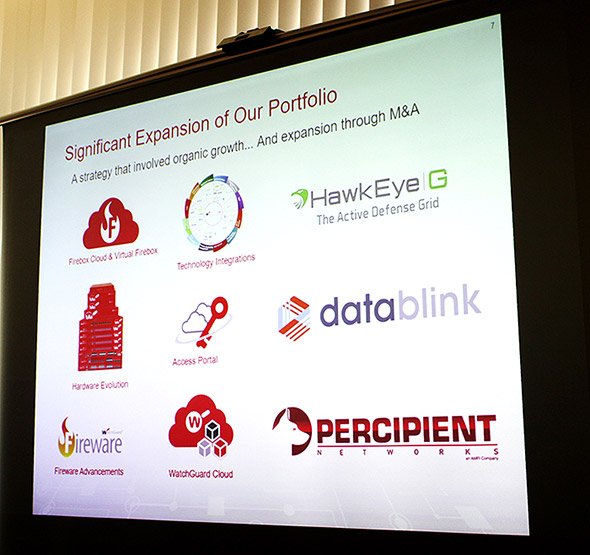 図1 多要素認証ソリューションやDNSセキュリティを提供する企業など、1年間で3社を買収
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー