




















世界ランサムウェア調査 被害の半数を占めたのはやっぱりあの国?
NordLockerは、2020年1月~2022年7月の間に世界で公に認められたランサムウェア攻撃の被害状況を調査した。世界で最もランサムウェア被害が大きい国や産業、最も多くの被害を起こしたランサムウェアグループは。

ファイル暗号化ソフトを提供するNordLockerは、ランサムウェアの被害状況についての調査を実施した。調査結果から、世界で最もランサムウェア被害が大きかった国や産業、最も多くの被害を起こしたランサムウェアグループが明らかになった。
ランサムウェア被害の半数を占めた国は?
NordLockerによる調査の結果、2020年1月~2022年7月の間に世界で公に認められたランサムウェア攻撃の約半数が米国企業を標的としていたことが分かった(注1)。
ランサムウェアグループのサイトに記録された5200件の攻撃のうち、米国の企業が約2400件を占めた。特にカリフォルニア州、テキサス州、フロリダ州、ニューヨーク州の企業が多くのランサムウェア攻撃を受けた。各州の被害数を企業数で割ると、ミシガン州の企業が最も被害の数が多かった。
被害を受けた企業は、従業員数2~200人の中小企業が最も多く、2300件(46%)のランサムウェア攻撃を受けたという。
ランサムウェアの被害を多く受けた国としては、米国、カナダ、英国、フランス、ドイツの5カ国がリストアップされた。米国では、製造業と建設業が最も多く被害を受けた(図1)。
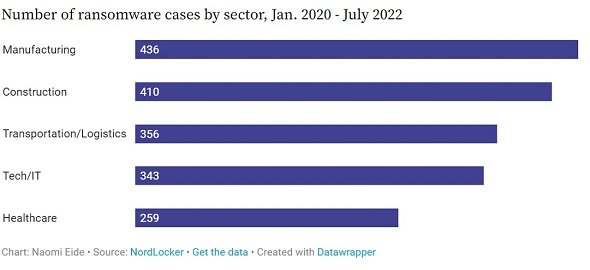 図1 ランサムウェア被害が大きい製造業と建設業(出典:Cybersecurity Dive)
全攻撃の3分の1近くの攻撃は、ランサムウェア集団であるLockBitとContiによるものだった。LockBitは全体の16%にあたる855件の攻撃を行い、最も活発なランサムウェアグループであることが判明した。次いでContiが全体の15%にあたる796件の攻撃を仕掛けている。また、LockBitは「サイバーセキュリティベンダーEntrustに対する6月の攻撃を実施した」とも伝えている(注2)。
米国国務省は、Contiのリーダーに関する情報に対して1500万ドルの報酬を提供し、FBIはContiのランサムウェアを「これまで記録された中で最もコストのかかるランサムウェア」と評したことから、5月にインフラの主要部分をシャットダウンしている(注3)。
Contiブランドは消滅したかもしれないが、グループのメンバーは組織を再構成しており、新たな名前で再登場する可能性がある。
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー