




















被害額X倍? ミサイルではないロシアの報復とは
米国財務省や対策サミットの発表から、ロシアのある手法による攻撃の増加と今後の対策方針が明らかになった。

米国財務省によれば、2020~2021年にかけて、ロシアによるある攻撃の被害額が急増しているという。ミサイルではないロシアの報復とは。
ロシアの報復は「あの手法」
米国財務省の金融犯罪取締ネットワーク(FinCEN)によると、2021年に米国の銀行や金融機関が報告したランサムウェアの被害は約1500件、被害額は約12億ドルに上り、記録的な急増となった(注1)。
これは487件、総額4億1600万ドルだった2020年から188%の増加だ。当局によれば、この急激な増加は、実際のインシデントの急増に加え、攻撃の検出方法の改善による可能性もあるという。
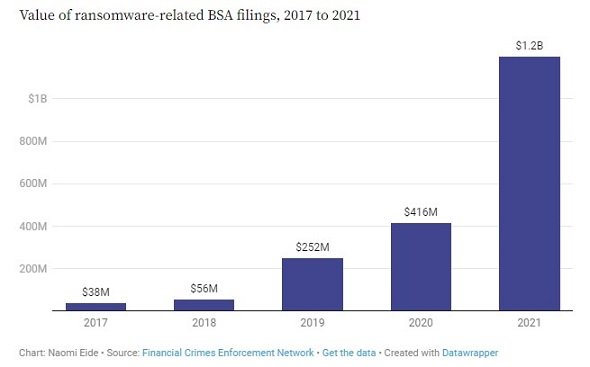 図1 ランサムウェアによる被害額は2020年から2021年にかけて急増(出典:Cybersecurity Dive)
2021年下半期に報告された793件のインシデントのうち、ロシア関連のランサムウェアが約75%にあたる594件を占めた。高度なサイバー攻撃者は、その多くが不正な国家と連携しており、Colonial PipelineやJBS USAなどの重要インフラを提供する組織に対する活動を活発化させている。
ウォーリー・アデイモ財務副長官は2022年11月1日、第2回国際ランサムウェア対策イニシアチブサミットにおいて、ランサムウェアの脅威に言及した。「私たちはランサムウェアの問題に全く別の方法でアプローチするかもしれない。しかし、私たちがここに集まったのは、ランサムウェアが依然として世界中の被害者にとって深刻な脅威であり、悪質な攻撃者に利益をもたらすことを理解しているからだ」(注2)。
同日、36カ国と欧州連合は同サミット後に、ランサムウェアに対抗するための追加措置を講じることを約束した(注3)。同グループは、オーストラリアを初代議長兼コーディネーターとする任意の国際ランサムウェア対策タスクフォースを設立する。このタスクフォースは、早期警戒能力を強化し、不正資金対策に取り組む予定だ。
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー