「アレやっておけば防げたのに……」セキュリティインシデント被害に遭った企業の声
セキュリティ対策に力を入れる企業は増えてきたが、インシデントの被害は後を絶たない。パーソルプロセス&テクノロジーと東洋大学が共同で実施した調査の結果から、企業がやるべきセキュリティ対策法が見えてきた。
パーソルプロセス&テクノロジー(以下、パーソルP&T)は2023年1月30日、セキュリティ対策における東洋大学との産学連携開始と、同大学情報連携学部准教授の満永拓邦氏が監修した「セキュリティに関する調査」の結果を発表した。
同調査は2022年9月15~20日に、過去5年以内にセキュリティインシデント被害に遭ったセキュリティ関連業務の従事者300人を対象に実施され、被害が多い攻撃手法やその防止策、セキュリティに関して企業が抱える課題などが明らかになった。
どのような予防策が正解?
同調査によると、過去5年間で発生したセキュリティインシデントとして最も多かったのは「フィッシングメール経由の被害」だった。IPAが発表した「情報セキュリティ10大脅威 2023」では個人向けの脅威として1位となっていた攻撃手法だが(注1)、今回の調査結果から組織も大きな被害を受けてきたことが分かる。
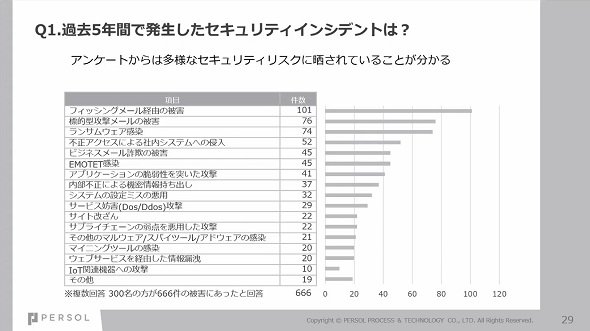 図1 過去5年で発生したセキュリティインシデント(出典:パーソルP&Tのイベント講演資料)
では、あらかじめ何をしておけば、このような被害を防止できたのか?
同調査では「日常的な対策や運用ができていれば被害を防止、または軽減できた」という回答が86%にのぼった。満永氏によれば「日常的な対策や運用」には脆弱性対応やセキュリティアップデート、機器管理などが含まれるという。満永氏は「組織としての方針を定める上流工程に加えて、日々のきめ細かな運用管理が重要だ」と強調した。
セキュリティに関する課題はやはり「人材」
さらに同調査によると、インシデント被害を受けた組織の67%がセキュリティ専門組織を設置しており、インシデント対応フローを整備している組織も81%にのぼった。満永氏は「『どんなに対策しても被害を受ける可能性があるから、発生した際のフローも必要だ』という考え方が広まってきている」と指摘する。
しかし、同調査ではセキュリティに関して企業が抱える課題も明らかになった。セキュリティ専門組織を持つ、持たないにかかわらず、「人材の確保」が課題として最も多く挙げられ、キーマンズネットの読者調査結果と同様、企業のセキュリティ人材不足が浮き彫りになった(注2)。
パーソルP&Tと東洋大学の産学連携においては「セキュリティエンジニア育成」も視野に入れる。満永氏は「今回の共同研究は『まず人を育てる』という方針だ。パーソルP&Tの従業員に育成プログラムを受けていただき、その後、さまざまな企業に伴走型支援を行い(セキュリティに関するリテラシーの)底上げをしていく」と抱負を語った。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者
関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
デキるプログラマーほど「AI任せ」を嫌う、エージェント型開発のちょっと怖い話:904th Lap
-
2
GPT-6モデルはAstra、Sol、それともLuna? OpenAIが教える、Codex爆速開発の鉄則
-
3
王者から転落した「Internet Explorer」 “便利すぎたブラウザ”の栄枯盛衰
-
4
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
5
176自治体にAI「zevo」を広げた都城市 ツール導入前にやるべき「アナログ改革」の極意を聞く
-
6
資料作成の「手直し地獄」がちょっと楽になる、Gemini新機能発表まとめ
-
7
話題のPHP騒動 「秒でハック」はデマだった? 実証コードに“ある疑惑”:903rd Lap
-
8
全社員を「AIマスター化」した広告代理店の“研修じゃない”人材戦略
-
9
SaaSの「ツギハギ管理」に悩んだクラシル、管理費24%を削減したAI時代のツール集約
-
10
「PHP脆弱性祭り」にサーバ高騰……情シスに安息の日は来るのか?
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー