




















SCS評価制度、★3で問われる「侵害後の対応」 元サイバー捜査官が明かす備えの鉄則
2026年度末までの運用開始が予定されるSCS評価制度。元サイバー犯罪捜査官が、多くの企業がつまずくポイントと実践策を解説する。
サイバー攻撃は年々悪質化し、企業規模や業種を問わず、あらゆる企業が標的になり得る。さらに、経済産業省が実施を予定している「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)への対応もあり、企業のセキュリティ担当者にのしかかる負担は大きい。
 アルファネット 鈴木和朗氏
では一体、実効性のあるセキュリティ体制はどう作ればよいのか。元千葉県警サイバー犯罪捜査官の鈴木和朗氏(アルファネット サイバーセキュリティインテリジェンス部CS課)が、その捜査の視点から、対応体制の作り方や、SCS評価制度の中でも特に把握が必要な「インシデントへの対応」の鉄則を示した。
犯罪捜査の視点から見る、セキュリティに必要な「3つの心構え」
「今はランサムウェア案件が非常に多く、毎日のように対応しています」と鈴木氏は現場の実感を語る。特に変化が大きいのはAIの悪用だ。少し前までのフィッシングメールには、おかしな日本語が見受けられた。しかし、今は非常に流ちょうな日本語で記載され、違和感のないメールが届く。
こうした情勢を踏まえ、鈴木氏は平時から必要な3つの心構えや準備を挙げた。1つ目は、「全てを疑う」捜査員の視点、すなわちゼロトラストだ。
社内からのシステムアクセスであっても、本当に本人なのかをうたがってかかる。深夜のアクセス、あるいは連続したログインといった違和感を見逃さない。調べた結果、何もなければそれでよい、という姿勢だ。
具体策は3つある。多要素認証による本人確認の徹底と、監視ツールを使った挙動監視および即時遮断、そして、最小限の権限付与だ。
権限付与については、面倒でも整理しておくことが前提になると鈴木氏は言う。人事部門でない従業員に人事サーバへのアクセス権を与えても意味はなく、顧客情報も同様だ。誰がどこにアクセスできるのかを部門ごとに明確に決めておく。地味だが、侵入された後の被害範囲を左右する。
2つ目の心構えは、インシデントは起きるものとして備える「被害前提」の発想だ。
鈴木氏は「皆さん『まさか、うちがやられるとは思わなかった』とおっしゃいます。ですが、それは起きてから気付くことです」と語る。今日まで起きていないだけで、明日起きるかもしれない。そう考えると、では何をすべきかという関心につながる。
その上で求められるのが3つ目の、「慌てず動くための初動体制とマニュアル」だ。ただし作り込みすぎは逆効果だとくぎを刺す。「事細かに書く必要はありません。インシデントが起こったとき、誰が何をするか、誰に連絡するかというレベルで構いません。それを常に見えるところに置いておきます」(鈴木氏)
原因究明や情報漏えいの有無を調べるには、証拠となるログが要る。社内の認証基盤(Windows環境であればActive Directoryサーバ)のイベントログをはじめ、VPN機器やUTM、ファイアウォールのログを平時から取得しておく。
見落とされやすいのがバックアップだ。これまでインシデントに遭った企業のうち、バックアップデータから原状回復ができたケースは2割ほどにとどまるという。バックアップ体制を整えた上で、それを用いて実際に業務が復旧できるかを訓練と試験で実証するところまでが備えだ。
★3の必須要求事項「インシデントへの対応」が最大の関門
こうした平時の構えを制度に翻訳したものがSCS評価制度だ。同制度は、企業の対策レベルを★1から★5の5段階で評価する。★1と★2が自己宣言であるのに対し、★3以上は外部の目が入る点が大きな違いだ。
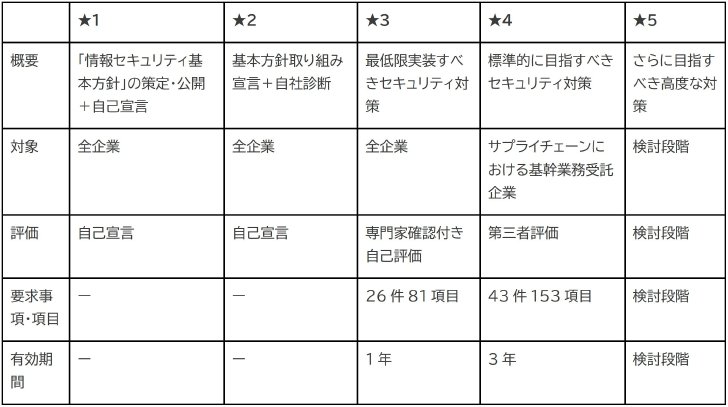 SCS評価制度の★1~★5の位置付け(出典:鈴木氏の講演資料を元に作成)
「★4以上は客観的な第三者評価になりますが、★3も専門家の確認付きです。実質的には★3から客観的な評価が求められると考えてください」(鈴木氏)
要求事項の元になっているのは次の7つの大項目だ。
1.ガバナンスの整備
2.取引先管理
3.リスクの特定
4.攻撃等の防御
5.攻撃等の検知
6.インシデントへの対応
7.インシデントからの復旧
このうち1から5までは、ソリューションの導入である程度対応できる。難しいのは6番目の「インシデントへの対応」で、鈴木氏が顧客と接する中で最も質問が集まるのもここだという。
要求事項としては「インシデントの対応手順、対応体制を定めること」と規定され、さらに6項目に細分化されているものの、具体的にどう実装するかは分かりにくい。そしてこの「インシデントへの対応」は、★3取得の必須要求事項になっている。
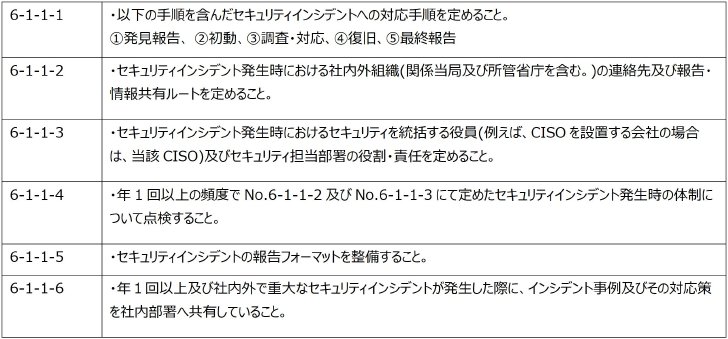 「インシデントへの対応」の6項目(出典:IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の資料「★3・★4要求事項及び評価基準」より抜粋)
体制作りの6ステップ。手順書は簡単なもので構わない
では、SCS評価制度へどう備えるか。鈴木氏は事前対策の例として6つを挙げた。
1つ目は現状評価(Gap Assessment)だ。連絡体制は分かるが形骸化している、といった弱点を順に洗い出す。全てを一度に満たす必要はなく、できるところからでよい。
2つ目のインシデント対応手順書の整備は、その内容について本当に簡単なもので構わないという。誰がどこに連絡する、LANケーブルを抜く、電源を切る。その程度の記載でもまずは十分だ。
3つ目は体制と役割の明確化だ。経営層や法務、広報を含むエスカレーションフローを整える。退職した従業員がフローに残ることもあるため、半年か1年に一度は見直しが必要だ。
4つ目には、ログと証拠保全環境の整備を挙げた。ランサムウェアには潜伏期間があり、感染しても一定期間は動かない。2カ月ほど潜伏してから暗号化が始まるケースが多く、できれば3カ月ほどはログを残しておきたい。ただしデータ量は膨らむため、業務やコストとのバランスを見て、可能な範囲でできるだけ多く取ることになる。
5つ目はテストと演習だ。体制と手順書ができた後、机上訓練から始めて対応力を上げていくことだ。
そして6つ目が、インシデント発生時に即座に専門部隊を呼べるようにしておくリテイナー契約だ。
契約交渉に2週間を費やさないために。事前準備と保険で後手を防ぐ
6つ目のリテイナー契約は、サービスとしても提供されている。平時のうちにインシデント対応ベンダーと年間契約などを結び、攻撃や事故が起きた際に即座に支援を受けられるようにしておく仕組みだ。
事前契約がないと何が起きるか。鈴木氏は、「事故が起きての契約では、契約書の条件でもめるなどして1週間、2週間がかかります。その間に二次被害、三次被害が始まり、対応が後手後手になってしまいます」と例を挙げた。面倒な手続きは先に済ませておく、という発想だ。
準備の差は広報対応にも表れる。顧客や取引先に「こういうインシデントがありました」「現在は調査中です」と適切に伝えられなければ、会社の信用が落ちる。何も言えなければ、何かを隠しているのではないかと受け取られる。
事前準備があれば、発生後は契約済みのベンダーへ即時連絡し、証拠保全と封じ込めに入れる。並行して情報漏えいの有無を確認し、該当すれば個人情報保護委員会や監督官庁へ迅速に報告する。アルファネットも、体制構築の支援からフォレンジック調査、再発防止までを一括して担う「サイバーインシデント事前準備サービス」を始めている。
もう一つの備えが、サイバー保険による費用面のカバーだ。損害賠償費用に事故対応費用、売り上げの損失と事業継続コストを積み上げると、少なく見積もっても1億円近くに達するという。補償範囲は保険商品や契約内容によって異なるため、予算を確保した上での検討を勧めた。
サイバーセキュリティは経営上の危機管理課題
鈴木氏は最後に、サイバーセキュリティを自然災害と同じレベルの経営上の危機管理課題として捉えるよう促した。被害に遭わないのが一番であり、必要なサービスの導入や従業員教育による未然防止が何より大切だが、それでも起きてしまうことは避けられない。だからこそ事前の備えが要る。
そして、備えを支えるのは意識だと続けた。空き巣やひったくりの被害に遭った人も「まさか自分が」と口にする。ではどうすればよいのか。「道路側の右手にカバンを持って歩いたら、バイクでひったくりに遭うかもしれない。明日は左手に持ち替えよう。そんなことでもいいんです」(鈴木氏)。
日頃から防犯意識を持つことで、結果として事故に遭いにくくなるという。ソリューションの導入は当然として、その土台にある考え方や心構えもまた重要だと述べ、講演を締めくくった。
本稿は、2026年9月8日に開催された「ビジネスソリューションフェア2026秋 in 大宮」(主催:大塚商会)の講演「『評価制度』時代、元サイバー犯罪捜査官が説く『インシデント事前準備』の重要性」における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
2
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
3
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
4
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
5
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
6
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
7
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
生成AIで減る作業時間、残る確認と責任 ITエンジニア1265人調査
-
10
「OneDrive」でアクセス遅延、Microsoftが公表 知っておきたい「障害対応の見分け方」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー