150超の評価基準、何から手を付ける? 「SCS評価制度」対応で企業がつまずく5つの難所
サプライチェーンの弱点を突くサイバー攻撃が深刻化する中、2027年3月から「SCS評価制度」の運用が開始される。今後、取引継続の大前提となりうる本制度にどう対応すべきか。企業の状況に応じた対応の勘所、多くの企業がつまずきやすいポイントなどについて解説する。
経済産業省と情報処理推進機構(IPA)が2027年3月から開始する「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)。しかし、★3と★4に分かれていたり、150超の評価基準を含んでいたり、どこから手を付けるべきか分からないという声も多い。費用や労力の課題もある。
SCS評価制度に向けての取り組みは、適切な優先順位をつけることが重要だと、内田洋行ITソリューションズの山内昭範氏(営業本部東海北陸支店名古屋営業部特命課長)は語る。制度対応の優先順位の考え方や、現場が直面しやすい「5つのつまずきポイント」と対応策などを紹介した。
現場が直面しやすい「5つのつまずきポイント」と事前対策
本格的なSCS評価制度の何を優先して進める場合でも、状況によっては対応が難しい要求事項がある。それが、以下の「5つのつまずきポイント」だ。SCS評価制度の事前対策として有効なこれらのポイントは、取得を予定していない企業においても有効なセキュリティ対策と言える。
ポイント1:ネットワーク図の作成と点検
まず挙げられるのが、ネットワーク図を作成して年1回以上点検するという事項だ(3-1-2の★4)。PCの追加やレイアウト変更に伴う配線変更の度に図面を更新して、LAN側の配線を完全に把握している企業は少ない。しかし、後からフロア下や階をまたいだ配線をたどるのは困難だ。事前対策として、LANケーブお勧めする。
ポイント2:ネットワーク機器の脆弱性管理
全ての情報機器の脆弱(ぜいじゃく)性への対応履歴を記録し、月次点検するという事項だ(3-2-1の★4)。PCやスマートフォンはOSが自動更新されるが、ルーターやファイアウォールなどのネットワーク機器は自ら情報を探して対応する必要がある。機種や世代で管理方法が異なり、コマンドライン操作など専門知識を要するケースも多い。事前対策として、専門業者へのアウトソース、機種の統一による管理対象の絞り込み、パッチ適用できる社内担当者の育成などが推奨される。
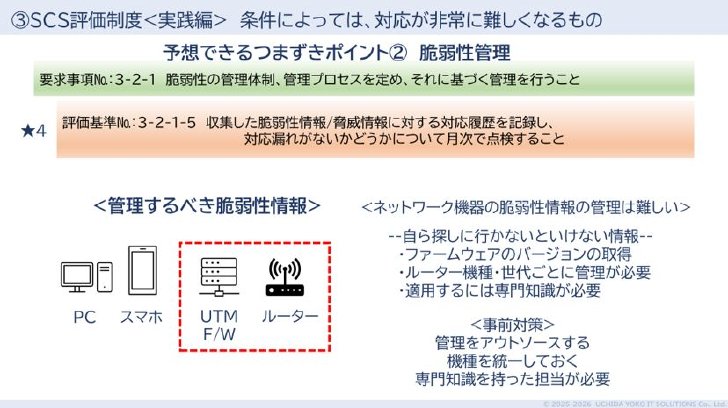 予想できるつまずきポイント2「ネットワーク機器の脆弱性管理」(出典:セミナー講演資料)
ポイント3:レガシーシステムへの多要素認証
知識情報(ID、パスワードなど)や所有情報(ワンタイムパスワードなど)、生体情報(指紋など)から2種類以上を組み合わせる要件だ(4-1-3の★3、★4)。★3は「重要機密を扱うクラウドサービス(SaaSなど)」に限られるためオプション契約で対応しやすいが、★4は「1.社内へのリモート接続」「2.管理者のリモートアクセス」「3.重要システムへのリモートアクセス」でも必須となる。
オンプレミスのレガシーシステムや個別開発のシステムには、対応する機能が備わっていないことが多い。対象システムの有無を早期に把握してベンダーに実装の可否を確認し、リモートアクセスは重要システム以外にするといった運用の見直しも検討したい。
ポイント4:未サポートシステムへの対応
保守切れOS/ソフトの利用停止と更改を求める要件だ(4-4-2と4-4-4の★3、★4)。やむを得ず旧OSを使用する場合は、重大パッチの14日以内の適用やネットワーク分離、不正通信を遮断する機器の導入など煩雑な対策が求められるため、早期に排除したい。見落としがちなのが、社内システムが動く「Windows Server」だという。多くの現場で稼働中の「Windows Server 2016」は2027年1月にサポートが終了する。サーバOSも含め古いOSの使用状況を早急に把握して移行を進める必要がある。
ポイント5:BCP対策とバックアップからの復旧準備
インシデント復旧計画の実行(7-1-1)に関して、★3では重要システムの業務回復対策(予備機やクラウドによる二重化、または電話/FAXなどの手作業による業務継続)、★4では手順書通り目標復旧時間内にバックアップから復元できることの実証が求められる。予備機の用意や実機でのリストア確認はコストや環境面でハードルが高い。簡潔な対応策は、可用性や冗長性の高い環境が確保されているクラウドを利用することだ。
「クラウド化や冗長化が難しい場合の“逃げ道”として、日頃から『システムに依存しすぎない運用』を確立することが考えられます。システムが完全に使えなくなった場合でも、手書きの伝票と電話/FAXで業務を回せる手順を確立しておくのです」(山内氏)
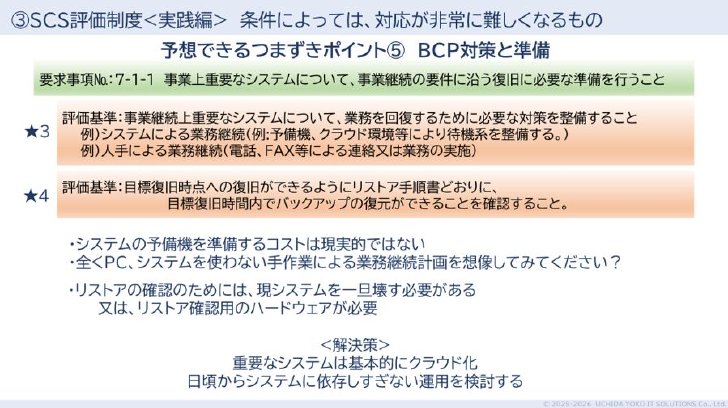 予想できるつまずきポイント5(出典:セミナー講演資料)
SCS制度のコスパはどうなの? ★3か★4か、取るべき認証を最新情報から分析
そもそも、費用や労力を費やしてまでSCS評価制度に取り組むメリットはどこにあるのか。山内氏は、SCS制度を前向きに考える2つのポイントを述べた。
一つは、これまでは単なるコストと見なされていたセキュリティ対策が、取引拡大や企業価値を高める有意義な投資に変わること。もう一つは、対策費を商品価格に転嫁して価格交渉の材料にできることだ。経済産業省と公正取引委員会も「セキュリティ対策費用は、製品やサービスの価格へ反映すべきものである」との指針を示している。
SCS評価制度の対策水準は★の数で示される。★1、★2は既存の「SECURITY ACTION」(セキュリティ対策自己宣言)が相当するため、制度の対象は★3以上となる。最高位の★5は検討段階であり、現在は★3(最低限の対策)か★4(標準的な対策)の2択だ。
一方で山内氏は、「発注側の過半数が将来的に★4を取引条件とする意向だと言われています。多くの企業が★4を視野に入れる必要が出てくるのではないでしょうか」と話した。
★3と★4で異なるのは、要求事項の数(26件と43件)と評価の仕組み、有効期限だ。★3は、自社で対策状況を評価した上でセキュリティ専門家の確認を受ける「専門家確認付き自己評価」(有効期限1年)だ。★4は、評価機関が審査する「第三者評価」(同3年)となる。
また、★3は対策の方針と規定、体制、役割が定まった「準備完了」の状態であるかを評価する一方、★4は実際に現場で運用され、記録(証跡)が残っていることが重要となる。「年1回の社員教育」ならば、★3は自己評価で済むが、★4は議事録や受講記録、録画などの証拠提示が必須であり、システムもログなどを残す仕組みが必要となる。
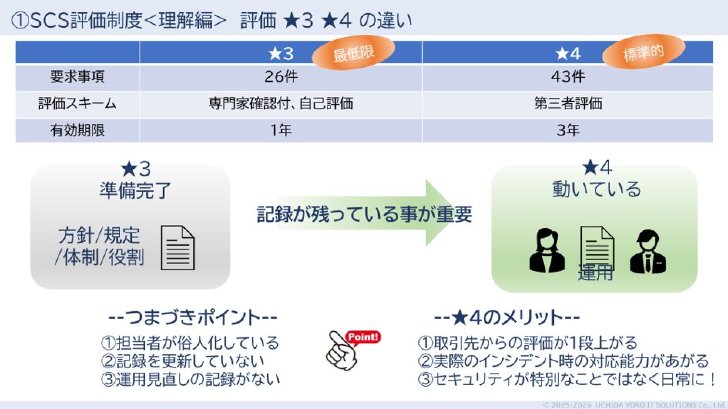 SCS制度 ★3と★4の違い(出典:セミナー講演資料)
さらに、2026年9月に公開された制度規定から、2つの重要点が判明している。一つは、★4の取得には技術検証事業者による「技術検証」が必須となること。もう一つは、事務局への「申請/登録料(2028年3月まで★3は1万円、★4は6万円)」に加えて、「評価/審査費用」や「技術検証費用」が発生することだ。
「★4では運用の証拠や技術検証が求められるため、専任に近い担当者が必要です。審査や技術検証には100万円単位の費用が必要な可能性もあり、予算取りの際はこれらの費用も見積もっておくべきでしょう」と山内氏は話した。
要求事項と評価基準の関係 対策では「IT資産管理ツール」の活用を
SCS評価制度の要求事項には、複数の評価基準がある(★3は81件、★4は153件)。要求事項「1-3-1:セキュリティ対応方針の策定」では、★3の場合評価基準として「1.方針策定」「2.最新方針の常時参照」「3.改正時の周知」の3つをクリアすれば合格となる。しかし★4では、これらに「4.年1回以上の内容点検」が加わり、難易度が上がる。
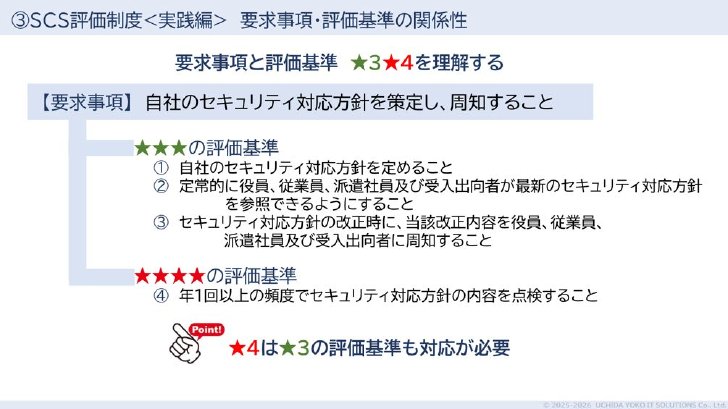 要求事項と評価基準の関係(出典:セミナー講演資料)
対策における大前提となるのが、何かしらの「IT資産管理ツール」の導入だ。基本となる「情報機器、OS/ソフトの情報把握」をはじめ、ネットワークの状況把握、脆弱性管理、サポート切れOSの利用停止/更改、データ暗号化、端末ロック制御など、管理ツールで対応が必要な項目が多いためだ。
山内氏は、IT資産管理ツール選定のポイントは、常に最新の機能を利用できるクラウドサービスを選ぶことだとした。SCS評価制度とIT資産管理ツールは親和性が高いため、今後の制度改定に伴ってツールの機能も更新されるという。
100点満点が必須。150超の評価基準の分類、対応の優先順位を決める2つの判断軸
SCS評価制度の取得では、全基準を満たす「100点満点」が必須だ。対策できないボトルネックが一つでもあれば取得が滞るため、難易度が高く時間の掛かる項目から優先的に着手したい。内田洋行ITソリューションズでは、全評価基準を大きく次の4つに分類している。
1.自社の取り決めや運用で完結するもの(★3:57件/70%、★4:106件/69%)
全体の約7割を占める。社内ルールの策定/周知や、CISOなどの体制整備、ID/アクセス権/パスワード管理ルール、サーバ室の入退室管理、教育/訓練、インシデント対応手順の整備などが該当する。
2.他社との調整や判断が絡むもの(★3:6件/7%、★4:10件/7%)
取引先などとの合意が絡む要件。派遣元との守秘義務の締結や、自社資産が接続する他社管理システムの把握、機密情報を共有する取引先との受発注手段や取り扱いの取り決め、取引先の対策状況の年1回以上の把握、インシデント時の責任分担、契約終了時の機密情報などの回収/破棄の確認手順、外部情報サービスの要件確認と合意締結が該当する。
3.技術的な施策が必要なもの(★3:10件/12%、★4:12件/8%)
ツールなどの導入が必要な項目。ログ相関分析による予兆検知、多要素認証の導入、アクセス権の監視、重要データのサーバ保管と遠隔地バックアップ/リストア手順の整備、ファイアウォールなどのログの6カ月保管、マルウェア対策やWeb/メールチェック、不正アクセスのリアルタイム検知/遮断、目標復旧時間内でのバックアップ復元確認などが該当する。
4.資産管理ツールによる対応が可能なもの(★3:8件/10%、★4:15件/10%)
PC/サーバ/スマートフォンなどのOS、台数、設定情報の把握と年1回以上の点検、ネットワーク機器の把握、脆弱性残存状況の把握と月次点検、未許可ソフトの削除/無効化とインストール状況点検、不正Webサイト接続遮断などが該当する。
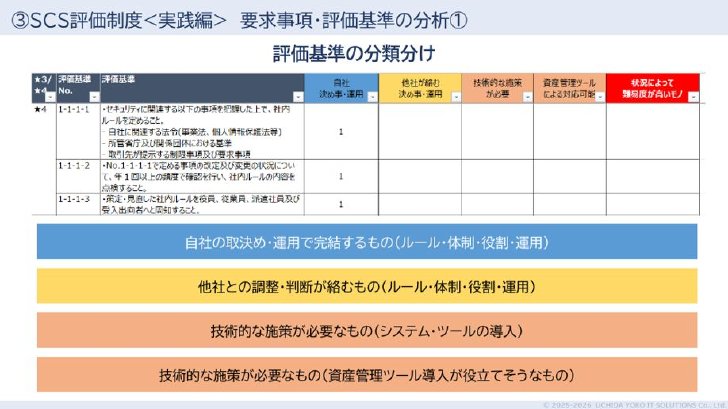 要求事項/評価基準の分類(出典:セミナー講演資料)
「1.自社の取り決め/運用で完結するもの」は自社で完結するものの、約7割を占めるため順に進める必要がある。「4.資産管理ツールによる対応が可能なもの」は、前述のようにIT資産管理ツールを生かすことで対応可能だ。
そのため、優先順位を検討する対象は残りの「2.他社との調整/判断が絡むもの(7%)」と「3.技術的な施策が必要なもの(8~12%)」に絞られる。どちらを優先すべきかは次の2点で決まる。
判断ポイント1:自社の機密情報を共有している会社が多いか
機密情報とは、「営業機密(商品情報、設計図、未公開の財務諸表など)」「顧客情報(顧客リスト、契約内容、単価など)」「人事情報(個人情報、給与データなど)」の3つだ。
経理業務を子会社などに委託しているなど共有先が多い場合は、全ての共有先と機密情報の定義や取り扱いルール、インシデント発生時の責任分担などを取り決める必要がある。契約調整には時間がかかるため、「2.他社との調整/判断が絡むもの(7%)」を優先的に進めるべきだろう。
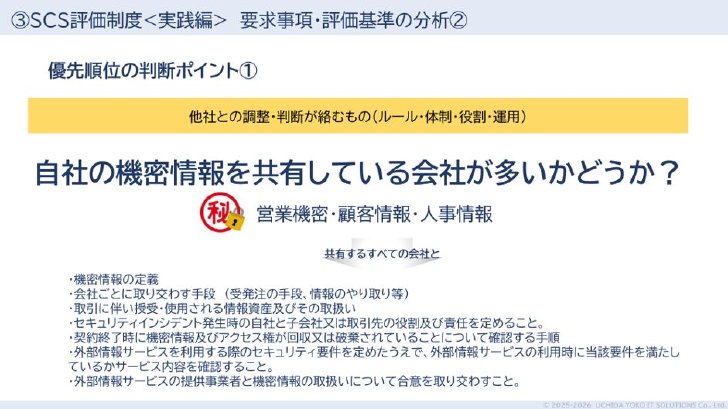 優先順位の判断ポイント1(出典:セミナー講演資料)
判断ポイント2:現在、最低限のセキュリティツールを導入しているか
IT資産管理ソフトやウイルス対策ソフト(EDR、MDRを含む)、UTM(Unified Threat Management、ファイアウォール、バックアップツールなどの導入が進んでいない企業は、製品選定や導入期間を確保するために「3.技術的な施策が必要なもの(8~12%)」の項目から検討すべきだ。
山内氏は「機密情報の共有先がほぼなく、最新ツールを導入済みの企業なら、約7割を占める『自社のルール決めや運用』を順に進めるだけで対応できます。まずは自社の状況を見極め、優先順位を決めていただきたいと思います」と説明した。
SCS評価制度の要点は以上の通りだ。経済産業省とIPAでは、自社での対策に不安がある中小企業向けに「サイバーセキュリティお助け隊サービス(新類型)」の実証事業を2026年9月に発表し、募集している。
SCS制度取得に必要な支援レベルを検証するためのパイロットプログラムで、対象期間は2026年10月からの1年間だ。参加企業は制度取得に向けた支援を無料で受けられるので、専門家のサポートが必要な企業は活用を検討されるとよいだろう。
本稿は、2026年10月に開催されたWebセミナー(主催:内田洋行ITソリューションズ)の講演「SCS評価制度対応の実践ガイド ~評価取得に向けた準備とその優先順位の決め方~」における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
2
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
3
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
6
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
7
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
8
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
9
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
10
資料を食わせるだけで自動化できる、「NotebookLM」の"ズルい"使いこなし術
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー