




















IT導入完全ガイド
統合ログ管理ツールで不正行為も一目瞭然(4/5 ページ)
ログデータに各種マスター情報や申請情報を連携し突き合わせて正当性を確認
ログデータに記録されない部署名や氏名などのマスター情報と連携させ、各種申請情報などと突き合わせることも可能になっている。例えば、特権ユーザーとしての操作は操作時間を申請し、その時間内に限り許可されるケースでは、実際のログイン/ログオフ時間と申請時間とを突き合わせることで、ポリシー外の行動が分かる。なりすましによるシステム不正利用が見つかるかもしれない。
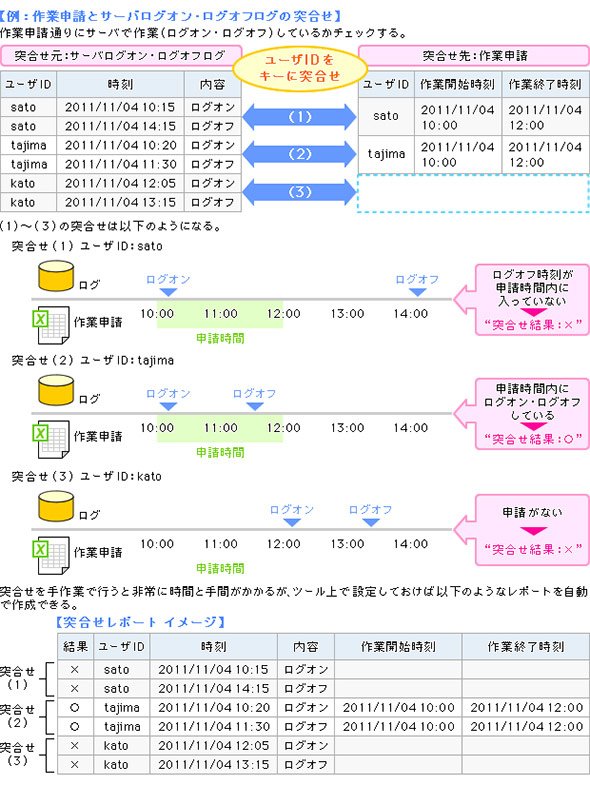 図6 突合せによるポリシー違反の検出例(出典:インテック)
標的型攻撃への対策
セキュリティ面で最も懸念されるのが標的型攻撃。その特徴は、社内に侵入したマルウェアがディレクトリサーバなどから情報を収集しては侵入を拡大し、内部情報を外部指令サーバ(攻撃者のサーバ)に送信しようとするところにある。
業務サーバやディレクトリサーバへの不審な大量アクセス、サーバからクライアント、クライアントからクライアントへのアクセス、プロキシサーバを経由せずにファイアウォールで遮断された通信などの特有な行動はログから把握することができる。問題箇所を特定し、復旧にあたれる。
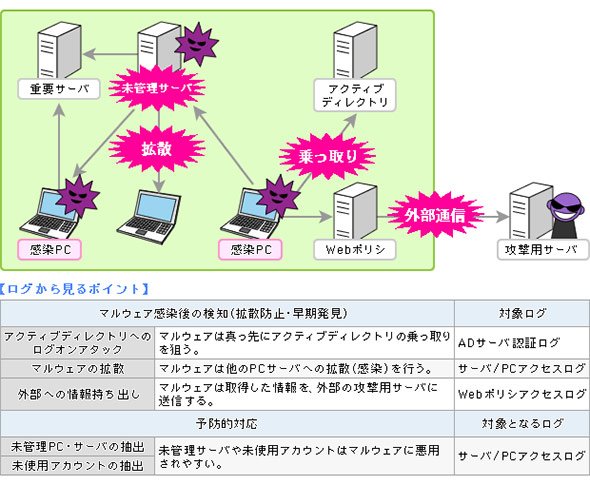 図7 標的型攻撃のパターンとログで注目するポイント(出典:インフォサイエンス)
この他、ファイルサーバログによる機密情報へのアクセス監視や入退室管理、複合機やプリンタの出力管理、そしてもちろんシステム障害の発見や原因究明など、多様な応用領域が考えられるのが現在の統合ログ管理ツールだ。
ログの分析により、システムやネットワークのボトルネックが発見されることもある。丁寧に分析すれば、システムやネットワーク更改の際のキャパシティープランニングに役立てることも可能だ。ただし、製品により機能や性能に違いがあるので各製品の情報や事例をしっかりと確認する必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
2
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
5
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
6
そのFTP、止めて大丈夫? 「古いファイル転送」を残すか見直すか
-
7
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
8
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
9
なぜ「情シス不在」でもIT化が回る? 39人の町工場が15年かけて見つけた答え
-
10
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー