




















セキュリティ強化塾
盗撮に盗聴、端末をスパイに変える「クリープウェア」の恐怖(5/5 ページ)
クリープウェアの活動の発見と対応
上述のように対策をとってもクリープウェアの侵入は100%は防げない。例えば、端末の動作がいつもより遅くなったと感じたらクリープウェアの活動の影響かもしれない。クリープウェアが侵入しているか否か、何か気になることがあった時に、または定期的にチェックしておくとよい。
主にチェックするのはOSのレジストリ情報、スタートアップ時の起動プログラム、データ保管用のフォルダだ。これらが正常時、あるいは前回チェック時から書き替えられていたら、その内容を精査し、ウイルス活動の痕跡か否かを判断する。
もしそうなら、端末を初期化してクリーンインストールすればよい。BIOSにまで感染が拡大した場合には退治したことにならない場合はあるものの、メモリやHDD内に存在するクリープウェアなら、巧妙に隠蔽されていたとしてもほぼ退治できる。
以下にウイルスが頻繁に利用するレジストリ、スタートアップ登録先、保存先フォルダの例を挙げる。こうした情報は各セキュリティベンダーも発表しているので、内容の差分を調べるスクリプトを作成すれば一定の検知効果が期待できる。また、変更や追加の有無を追跡できる差分チェックツールも市販または無償提供されているので利用するとよい。
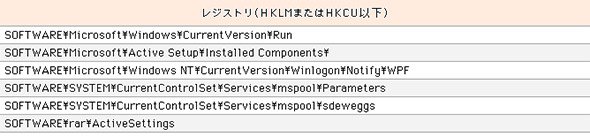 表1 ウイルスが改変、追加するレジストリの例(出典:IPA「標的型攻撃メールの傾向と事例分析」2013年)
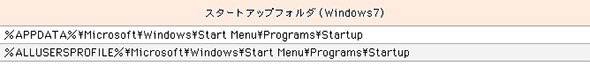 表2 ウイルスが改変、追加するスタートアップ登録先(出典:IPA「標的型攻撃メールの傾向と事例分析」2013年)
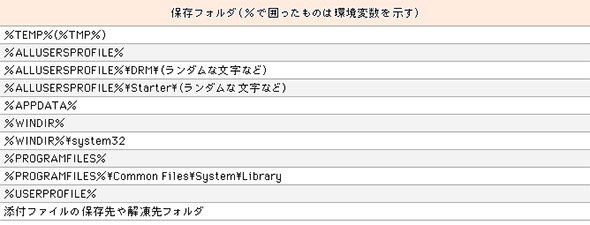 表3 ウイルスがよく使う保存先フォルダ(出典:IPA「標的型攻撃メールの傾向と事例分析」2013年)
ただしmチェックは一定以上のOS知識がないと難しい。会社支給でIT部門の管理下にある端末の場合、あるいはBYODユーザーであっても了解が得られるなら、IT資産管理ツールなどにより端末レジストリ内容やプログラムリストなどをできるだけ自動収集してIT部門で分析するとよい。
それが無理なら、せめて業務部門のサーバ管理担当者などにはチェック方法をガイドし、リテラシーを上げてもらうことはしておきたい。社内のリテラシー向上が何よりの対策となるからだ。
サーバの動作状況やファイルアクセスのログ、ネットワークのトラフィックや通信先のログの監視はウイルス活動の証拠をつかむ決め手の1つになる。また、DLPツールによる機密情報のポリシーによる利用制限は非常に有効な対策だ。
攻撃の事実に気付き、ウイルスそのものや活動痕跡を特定したら、まずはIPAに届け出るとともに相談してみるとよい。IPAには個人からの相談を受け付ける「安心相談窓口」と、企業の標的型サイバー攻撃に関する相談を受け付ける「標的型サイバー攻撃の特別相談窓口」がある。
メールと電話で相談できるので、クリープウェアなどの発見後の対処法や再感染防止策などのアドバイスを求めてみるとよい。また、感染や被害の事実やクリープウェアそのもの(検体)を届け出ることは、自分や自社のみならず日本および世界のセキュリティに対する貢献になる。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
2
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
-
3
SaaSのサポートには、英語で問い合わせた方がトク?
-
4
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
5
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
6
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
議事録やマニュアル、社内の"資料の山"を高速処理する「Gemini Notebook」超入門
-
9
ChatGPTやCopilotから直接翻訳 「DeepL」のMCP対応で多言語業務はどう変わる?
-
10
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー