




















セキュリティ強化塾
「Twitterパスワード平文保存事件」に学ぶ、秘密保持の落とし穴(1/3 ページ)
Twitterが「3.3億人分のパスワードが平文で保存されていた」と発表。存在していないはずの情報が存在してしまうリスクを考える。
2018年5月3日、ソーシャルネットワークサービス(SNS)「Twitter」がユーザーのパスワード保存について不具合を発表した。3.3億人分のパスワードが平文で保存されていたのだ。今回は、「本来、存在していないはずの情報が存在してしまう」リスクを考えてみよう。
3.3億人分のパスワードが平文で保存されていた
Twitterは、あまたあるSNSの中でも日本人ユーザーが多いサービスの1つだ。「平文で保存された3.3億人分のパスワード」の中に、日本人ユーザーがどれだけ含まれていたかは分からない。
同社によれば、不具合は既に修正済みだ。また、平文で保存されたパスワードに漏えいの形跡も確認できなかった。そのため、Twitterはユーザーに対して「念のため、このパスワードを使った全てのサービスについて、パスワードの変更をご検討ください」というメッセージに留めている。
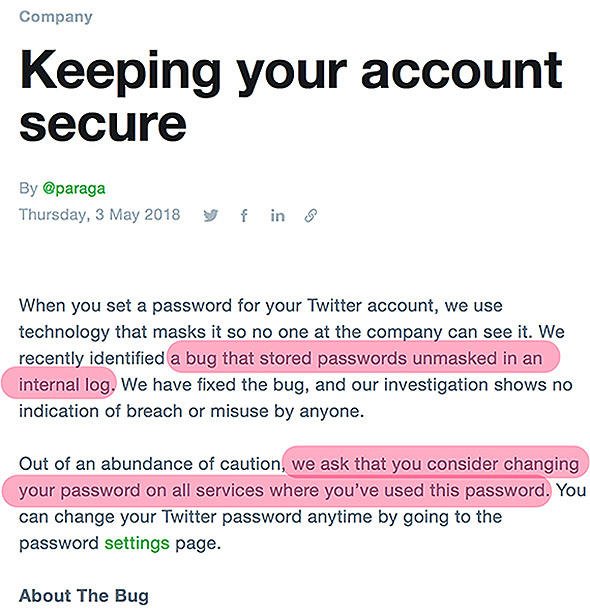 図1 Twitterの告知(出典:Twitterブログ「Keeping your account secure」)
パスワードは、個人を認証するために必須の情報ながら、システムが保持する情報の中でもトップクラスの機微情報でもある。情報漏えいなどのリスクに対する最大の防御策は「そもそも持たない」ことになるが、これを実現するにはさまざまなハードルがある。
そこで、パスワードはハッシュ関数などを使って符号化して保存することが一般的だ。いわば「元はパスワードだが、それ自体はパスワードではない」という状態にするわけだ。今回、Twitterが発表した不具合は、パスワードが「パスワードのまま」の状態で保存されていたという大問題だ。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
2
山梨県が「自治体ごとに違う」をなくす 県と全27市町村で電子契約を共通化
-
3
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
4
マネーフォワード、2800人の情報をNotionに集約 「AIに聞けば分かる」環境へ
-
5
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
6
ロッテ、「経費の全件チェック」をやめて処理を50%削減 プロセスを担当者に聞いた
-
7
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
8
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
9
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
-
10
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー