




















調査で判明、ランサムウェア攻撃に「襲われやすい時間帯」
セキュリティベンダーのSophosによれば、ランサムウェア攻撃が悪化している。特に「時間」に関する2つの課題が見つかった。

ソフォスの調査によると、サイバー犯罪者がランサムウェア攻撃を仕掛ける時間帯にある傾向が確認されたという。それは、われわれにどのような影響を与えるのか。
ランサムウェア攻撃者が「好む時間帯」とは?
Sophosが2023年8月23日に発表した調査結果によると、ランサムウェア攻撃において攻撃者がシステムに滞在する時間の中央値が短くなり、2022年には平均9日だったものが2023年の上半期には5日になった(注1)。
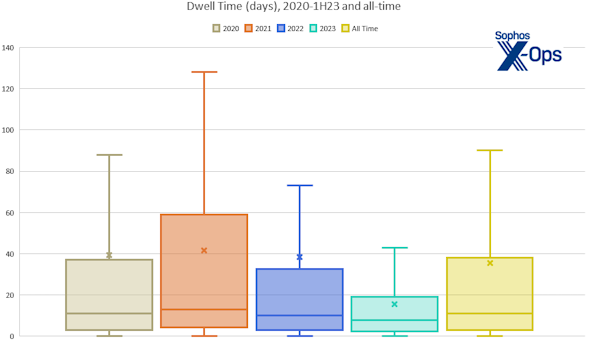 攻撃者の滞在時間は2023年に短くなった 2020年、2021年、2023年、全期間の滞在時間を左から順に縦軸に日数を置いた箱ひげ図で表したもの。「箱」内の水平線は全データの中央値を、箱の上端と下端は全データの上位25%と下位25%を、「x」は全データの平均値を表す。上下に伸びたT字はデータの上限と下限(0時間)を表す(提供:Sophos)
Sophosは、ランサムウェア攻撃の大半が平日の業務時間外に発生したことを明らかにした。同社のインシデントレスポンスチームが2023年の上半期に対応した80件のうちの大半は、23時から翌日8時の間に発生した。攻撃者は攻撃を仕掛ける時間として週の終わりの遅い時間を好んだ。
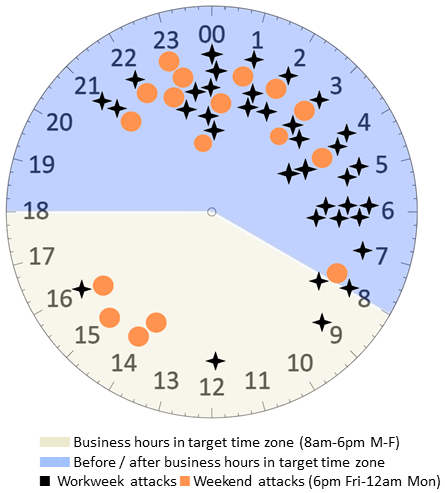 52件のランサムウェア攻撃を24時間の「時計」にプロットしたもの 平日(†)は23時~8時に集中しており、週末(●)は午後にも攻撃がある(提供:Sophos)
Sophosチェスター・ウィスニウスキー氏(応用研究を担当するフィールドCTO《最高技術責任者》)は次のように述べた。
「最近、監視と対応は24時間365日体制でなければならなくなった。私たちがPCの前に座っていないときに犯罪者が襲ってくるからだ」
防御側に負担を強いる変化
攻撃者は検出を回避するために、より迅速に行動するようになった。その結果、滞在時間が短くなり、防御側にとってマイナスの側面が強くなった。
「(滞在時間の短縮について)90%は悪いことを意味する。攻撃者の滞在時間が短くなることは決して喜ばしいことではない。なぜならば、(初期対策を取ることができる)時間が短くなるためだ。だが、10%は良いことであり、私たちはトンネルの終わりに光を見いだそうとしている」(ウィスニウスキー氏)
良いことがあるという意味は、防御側の検知能力がたかまったために、攻撃が発見されて滞在時間が短くなった側面があるということだ。
同氏によると、攻撃戦術を全く変えずに攻撃者が現在の滞在時間を統計的な中央値からさらに縮めようとしても限界があるという。
「なぜなら、攻撃者が通常実行すること、つまり、バックアップを無効にしたり、攻撃に使うユーザー側の管理者アカウントを増やしたり、全てのデータをコピーしたりするには一定の時間が必要だからだ」(ウィスニウスキー氏)
本格的な攻撃には数日かかることが多い。だが、攻撃者は初期段階でアクセス権限を高め、悪意のある活動を拡大するために何を達成しなければならないのかを熟知している。
Sophosの調査は、インシデントレスポンスチームのデータに基づき、データセットの88%は従業員数が1000人未満の組織から得られた。
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
2
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
3
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
4
AI導入は6割、でも8割超が「チャット止まり」 業務自動化まで進まない原因は?
-
5
「規定を探す時間」をAIで短縮 豊川信用金庫が生成AIを職員のFAQに活用
-
6
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
7
「AIで資料は作れるけど、増えすぎた」を解消するNotebook機能とは?
-
8
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
9
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
10
AI人材を採用できない中小企業、専門家を「必要な時だけ」活用する支援サービス
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー