セキュリティ強化塾
企業の被害が再び増加、ネット口座の不正送金を防ぐには?(3/6 ページ)
電子証明書を盗み出す手口
IDとパスワード、乱数表、ワンタイムパスワードよりも安全性が高いのが、金融機関が顧客企業に向けて配布する「電子証明書」を利用した認証方法だ。
大手銀行では自社で顧客向けのクライアント証明書を発行して、電子データまたはICカードの形で配布している。銀行側は、自社のCA(認証局)でユーザーからのクライアント証明書の公開鍵を照合し、ユーザーは銀行からのサーバ証明書の公開鍵を第三者CAで照合する。
これならユーザーが画面で情報入力をする必要がないので、偽画面を使ったパスワード窃取などができないわけだ。電子証明書データはICカードならカード内部に、他はOSの秘密情報領域に保管され、通常はそこから外部に漏えいすることはない。
ところが、それを盗み出すウイルスが現れた。もし電子証明書と秘密鍵が攻撃者の手に渡ったら、後は攻撃者が思うままに不正送金などが実行されてしまう。Vawtrakなど最新のウイルスはその機能を備えている。その手口は次のような2種類だ。
エクスポート「可」の場合はウイルスがエクスポートして送信
電子証明書には対になる秘密鍵があり、どちらも安全に保管されるようになっている。しかし、オンラインバンキングサービス利用上の都合で、複数の端末で利用したり、バックアップをとっておいたりするために、外部に「エクスポート可」の設定で導入・運用しているケースがある。
エクスポートが「可」に設定されていると、それに乗じてウイルスが勝手にエクスポートをしてしまい、ファイルとして外部の攻撃者へと送信してしまう。電子証明書と秘密鍵を手に入れた攻撃者は、いつでも正当なユーザーになりすまして、不正送金などの悪事をはたらくことができてしまう(図2)。
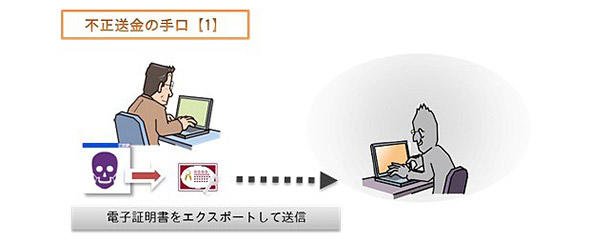 図2 電子証明書と秘密鍵のエクスポート「可」の場合(出典:IPA)
エクスポート「不可」の場合はウイルスが電子証明書を削除、再取得時に窃取
エクスポート「不可」設定でも安心はできない。ウイルスが保管されている電子証明書と秘密鍵を削除してしまうのだ。するとユーザーは取引ができなくなるため、新しい電子証明書の発行を依頼する。ウイルスは、再発行された電子証明書と秘密鍵をインポートする瞬間を狙い、情報をコピーして、攻撃者へと送信する(図3)。
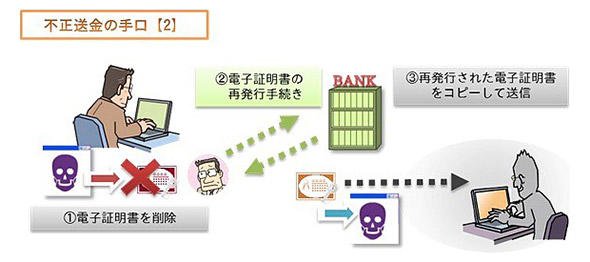 図3 電子証明書と秘密鍵のエクスポート「不可」の場合(出典:IPA)
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
2
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
3
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
6
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
7
PHP脆弱性、自社のリスクは? 今すぐできる点検の手順とPHP以外の注意点 無料点検も登場
-
8
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
9
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
10
資料を食わせるだけで自動化できる、「NotebookLM」の"ズルい"使いこなし術
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー