




















イベントレポートアーカイブ
マルウェア感染後の対処法を学ぶ“サイバー攻撃の防災訓練”とは(2/3 ページ)
社内システムにマルウェアが侵入、そのときあなたはどうする?
演習は架空の組織「株式会社サイダー」のシステムにマルウェアが侵入したというシナリオで行われた。シナリオの前提条件は次の通りである。
シナリオの前提条件
- 機密情報が多いため、ネットワークは研究開発用と業務用、基幹系の3つに分割され、端末にはDHCPサーバによってIPアドレスが動的に割り当てられている
- インターネットへの接続にはDMZ(DeMilitarized Zone:ネットワーク外部と内部の中間領域、非武装地帯)を設け、外部への通信はプロキシサーバを経由して行っている
- 株式会社サイダーは外部SOC(Security Operation Center)業者にセキュリティ関連業務を委託している
- プロキシサーバはSOC業者が監視しており、インシデント発生時には株式会社サイダーのCSIRT窓口に通報する
この前提を図で示すと次のようになる。
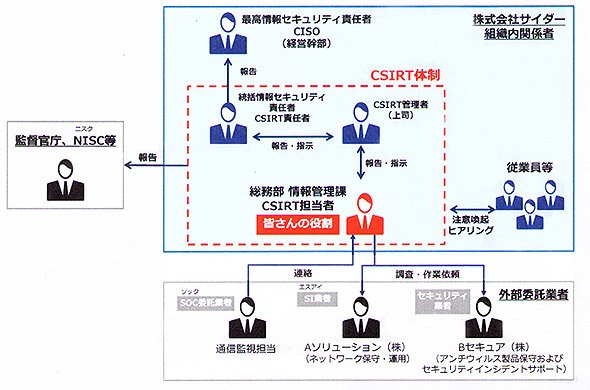 図2 演習の登場人物と登場機関(受講者は総務部情報管理課CSIRT担当者の役割)
そこで次のようなインシデントが発生した。
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
9
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
10
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー