




















京都府警「従来の考えは通用しない」サイバー犯罪の最新手口 組織を守るルールの作り方とは
取引先や自社の社長を装った1通のメールが、数千万円の送金や数カ月の事業停止につながっている。手口そのものは目新しくないが、生成AIの普及で見た目による判別はほぼ不可能になった。企業は何を前提に守りを組み直せばよいのか。
企業を狙うサイバー犯罪は年々巧妙になり、その件数も増加している。手口の多くは以前からあるものだが、生成AIの普及で見分けはほぼ利かなくなり、フィッシングサイトへ誘導するなりすましメールの報告は2025年だけで244万件を超えた。
狙われるのはメールと公開Webサイトという日常の入り口で、被害にあった場合は自社にとどまらず取引先へ連鎖する。京都府警察の吉田卓司氏(サイバー対策本部 サイバー企画課)と、カゴヤ・ジャパンの森明義氏(セールスグループ)が、具体的な事例を交え、手口ごとに企業が着手すべき対策を示した。
「中小企業だから狙われない」時代は終わった 増加するサイバー攻撃
京都府警察に寄せられたサイバー犯罪などの相談は、2021年以降ずっと5000件を超え、2025年には7015件に達した。2026年も同水準で推移している。
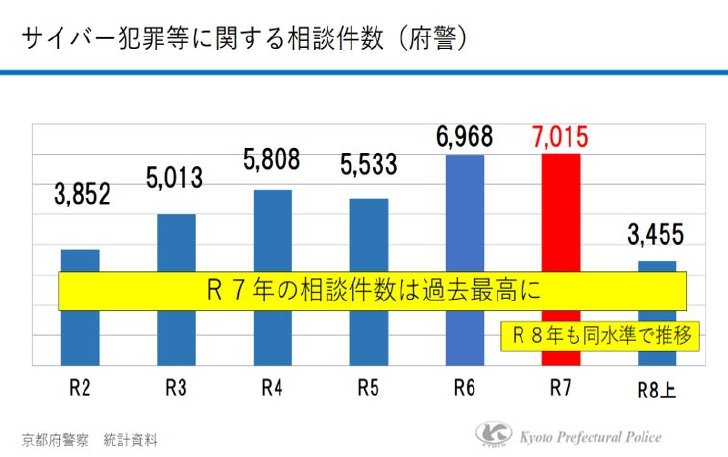 京都府警察へのサイバー犯罪等の相談件数の推移(出典:講演時の投影資料)
攻撃の前提も変わった。AIの悪用で攻撃は速く、巧妙になっている。かつては典型的な手掛かりだった「不自然な日本語」は消え、実在の取引や担当者名を織り込んだ自然な文面が作られる。脆弱(ぜいじゃく)性の発見から侵入までも、短時間かつ大規模に実行できる。
森氏は「小さい企業は狙われないだろうという考えは捨てていただく必要があります」と述べた。選ばれるのは企業規模ではなく、守りの弱いところだ。実際、2026年上半期に全国で確認されたランサムウェア被害123件のうち、79件は中小企業が占めている。
サイバー攻撃の最初の入り口はメールだ。実在する組織をかたってIDやパスワードを盗むフィッシングは、2026年上半期に京都府内で286件の相談が寄せられた。全相談3455件の1割弱にあたる。かたられたのはクレジットカード会社や通信販売事業者、証券会社、警察、税務署と幅広い。
メールはその仕様により、郵便物の封書と同じように、差出人の名前もアドレスも自由に設定できてしまう。よって、なりすましが簡単に成立する。カゴヤ・ジャパンのドメインを使ったなりすましも確認されている。
流通量も桁が違う。フィッシング対策協議会に報告された件数は2025年の1年で244万件を超え、2024年の約171万件から4割以上増えた。「報告された件数ですので、実際の流通量はどれほどか。誰しもが毎日標的になっている攻撃と考える必要があります」(森氏)
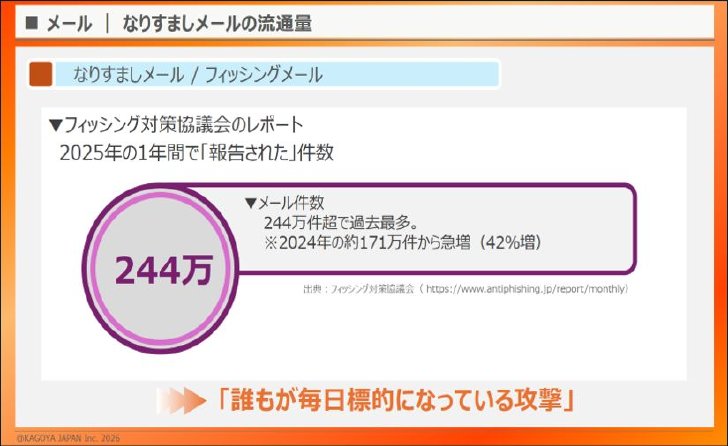 なりすましメールの報告件数(出典:講演時の投影資料)
それでも見抜けないのは、権威への服従や緊急性の強調という心理を突かれるためだ。カゴヤ・ジャパンの監視で検知した不正アクセスは、2026年9月1日から5日間で14件。フィッシングでパスワードが漏えいし、サーバが大量送信の踏み台にされたとみられる。
人の注意力に頼れない以上、なりすましメールは届く前に止めるしかない。では具体的にどのような対策をすればよいのだろうか。
吉田氏が挙げたのが送信ドメイン認証の、SPF、DKIM、DMARCだ。
DMARCの仕組みは郵便局の配達に例えて説明された。差出人の住所に当たるSPFと封ろうに当たるDKIMを確認し、問題がなければ受信する。通らなければ、記録のみの「None」、隔離の「Quarantine」、拒否の「Reject」のいずれかで処理する。
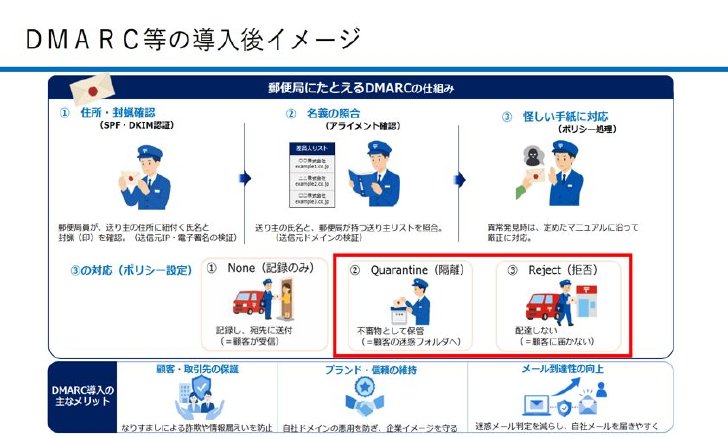 郵便局の配達に例えたDMARCの仕組み(出典:講演時の投影資料)
DMARCの導入は増えたが、運用は途中で止まりがちだという。「導入されている企業の中には、Noneを記録するだけで終わっている企業が非常に多いと聞いています。ぜひ一度設定を見直していただきたい」と吉田氏は語った。
受信側で認証に失敗したメールを受け取らない設定にすれば、そもそも利用者の目に触れない。送信側の設定も欠かせず、未設定なら自社のメールが拒否や迷惑メール判定を受ける可能性がある。送信者と受信者の双方が認証設定を活用してこそ、なりすましメールは効果的に減少する。
設定の有無は取引にも及び始めた。森氏によれば、取引先から対応状況を問われ、できていなければ取引できないと申し入れられた例も相談として届いている。
社長を装うメールからLINEグループへ 京都でも5880万円
なりすましメールを入り口に不正送金を促すのがビジネスメール詐欺(BEC)だ。2025年末ごろから全国で増えている。森氏によれば、報道ベースでもこの1年で十数件、数十億円の被害が確認でき、実際はその数十倍とみられる。
例えば、京都府内の事例として次のようなパターンがある。社長名で「会社のLINEグループを作り、招待の二次元コードを返信してほしい」というメールが届く。本物と思い込んだ従業員がグループを作ると送金の指示と口座情報が流れ、送金するとさらに別の送金を求められる。
また、2026年6月には、京都市の貿易会社がSNSで同社社長をかたる人物に約5880万円をだまし取られた。標的は自社の社長に限らず、取引先の社長や団体の長をかたる例もある。
森氏は典型パターンとして、グループチャットの開設からの送金指示の他、振込先口座の変更依頼、パスワードの棚卸しやサービスのロック解除と称した詐取を挙げた。
対策は組織の手順に落とし込むことに尽きる。受信したメールをそのまま開かず、別の方法で事実確認をする。送信元は偽装される可能性があるため、自社ドメインのメールでも警戒する。「違和感があれば、一人で判断せずに、複数人で相談するというルール作りも検討していただきたい」(吉田氏)。社長が不在の場合に誰が判断するかを決めておく運用も有効だ。
サポート詐欺 画面を消せば済むはずが、遠隔操作で抜かれる
以前からありつつも今なお多い手口として、閲覧中に「ウイルスに感染した」という偽の警告画面が突然表示されるパターンがある。それがサポート詐欺だ。
記載の番号に電話すると偽のオペレーターにつながり、金銭を要求される。2026年以降は不正送金と組み合わせる例も出ている。2026年3月には京都府内の会社役員が、指示に従ってネットバンキングで計約700万円をだまし取られた。
画面を閉じれば済む話だが、焦って電話をしてしまう。しかしこの手口もさらに巧妙になっている。深刻なのは、電話口で巧みに誘導され遠隔操作ソフトを入れさせられる点だ。接続された時点で画面の情報は全て相手に伝わる。そして多大な被害に発展してしまう。
対策は技術ではなく組織の側にある。知ってさえいれば防ぐことができる手口のため、社内で周知することが重要だ。異常時の対応手順や個人情報の取り扱い方針を、組織内ルールとして定めておくことも要る。
バックアップを取っていた企業でも、8割近くが戻せない
データを暗号化し、復号と引き換えに金銭を要求するランサムウェアは、京都府内では2026年上半期に6件が確認され、前年通年と並んだ。全国でも123件で、例年200件超の水準が続く。「どんな企業、事業者も被害に遭う恐れがあります」と吉田氏は言う。
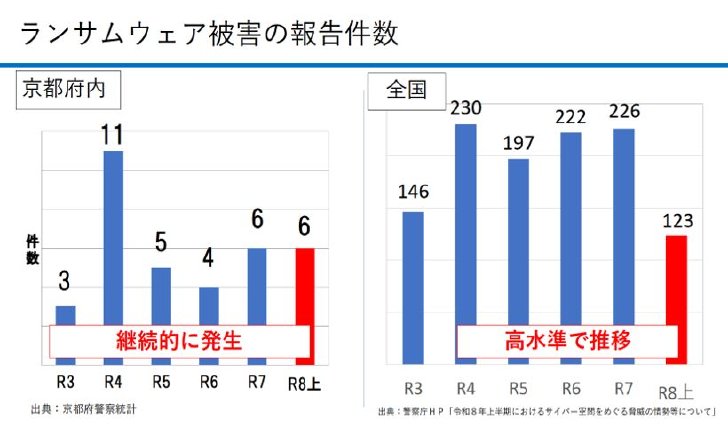 ランサムウェア被害の報告件数(京都府内・全国)(出典:講演時の投影資料)
感染経路はVPN機器やリモートデスクトップからの侵入が大半だ。復旧も重く、2026年上半期は1カ月以上かかった事例が約52%、費用1000万円以上が約60%に上る。
鍵を握るのはバックアップだが、取っていれば戻せるとは限らない。過去5年では有効回答547件のうち427件、実に8割が復元できていない。吉田氏はその理由に、バックアップごと暗号化された例や運用の不備を挙げた。
同じ失敗はWebサイトでも起きている。森氏が紹介したのは、美容系の多店舗事業者のサイトへの不正アクセスだ。バックアップは日次(にちじ)で取得していたものの、1週間で一巡して上書きされる運用だったため、改ざんが発覚した時には改ざん前のデータが残っていなかった。リストアしても改ざん後に戻るだけで、別のサーバで一から作り直すことになる。復旧には数カ月を要し、店舗予約が止まって1日当たり数十万~数百万円の損失が発生した。
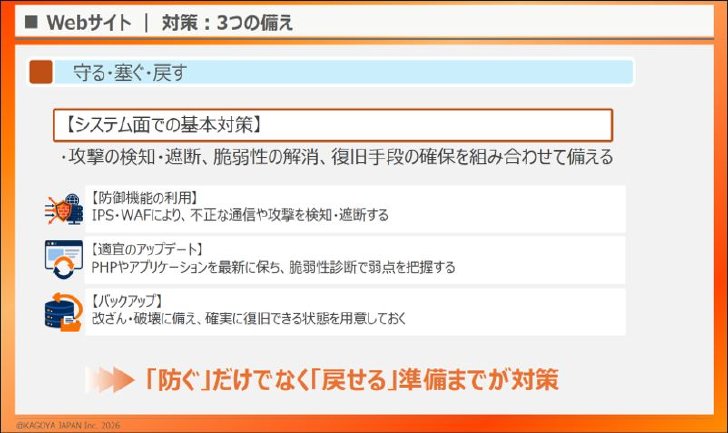
森氏が示した備えは、守る・ふさぐ・戻すの3点だ。
「守る」は検知と遮断で、通信を監視するIPS(不正侵入防止システム)、脆弱性を突く攻撃を防ぐWAF(Webアプリケーションファイアウォール)、不正な更新を通知する改ざん検知が該当する。同社のWAFは多いサーバで月数千件を遮断していた。気付かないだけで、実は攻撃に遭っている場合は多い。
 Webサイト対策の「3つの備え」(出典:講演時の投影資料)
「ふさぐ」はアップデートだ。CMSやプラグインは自動更新を使い、稼働中のプログラムも定期確認する。PHPはリリースから4年程度でサポートが切れ、数年前の設置のままなら脆弱性が潜みうる。
「戻す」はバックアップとリストアで、日次や週次、月次を組み合わせて迅速に戻せる状態にする。
吉田氏は、機器の脆弱性に加え、安易なパスワードや退職者アカウントの放置といったアカウント面の見直しも必要だと指摘した。
被害は取引先に連鎖する 平時の確認と有事の初動
被害は1社で完結しない。2025年10月には大手通販会社が委託先用アカウントを悪用されて感染し、子会社経由で複数のネットストアに被害が及んだ。被害者であるはずの企業が、取引先への加害者にもなり得る。
平時にできることもある。Webサイトを外部委託している場合の確認事項として、森氏は「WordPress」の自動更新が有効か、本体とプラグインの更新状況に食い違いがないかを挙げた。本体は更新されてもプラグインが古いままという例があるためだ。
有事の初動では、警察への相談は早いほどよい。ただし社内の報告を飛ばすのは難しいため、「状況を把握し社内の了解を得た段階で速やかに」と吉田氏は求めた。相談先は警察本部でも管轄署でもよい。ログの保全も重要だ。保持期間が短いと、情報提供まで数日かかった場合に、さかのぼれる範囲が狭まってしまう。
両者の意見に共通するのは、攻撃の入り口が日常業務のメールと公開Webサイトだという認識だ。手口が変わっても、突かれるのは守りの薄いところだということは変わらない。まずは設定の見直しから始めたい。
本稿は、2026年9月17日に開催されたオンラインセミナー「京都府警と解説!サイバーセキュリティの最前線~企業を狙うサイバー犯罪の最新手口と対策~」(共催:カゴヤ・ジャパン/京都府警察サイバー対策本部、後援:京都事業者サイバーセキュリティ支援ネットワーク)における内容を基に、編集部で再構成した。
Copyright © ITmedia, Inc. All Rights Reserved.


事例で学ぶ! 業務改善のヒント
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
NTTドコモ、「正しく質問させる」をやめ、“聞き返すAI”で変える顧客対応
-
2
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
-
3
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
4
資料作成が月32時間から4時間に トラコムが生成AIで「月28時間削減」した方法
-
5
小規模チームの勤怠管理をSlackで Assortがfreee連携、打刻や転記の手間を削減
-
6
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
7
AIに仕事を任せるほど、セキュリティは困難に? Akamaiが警鐘を鳴らす「AIのふるまい」
-
8
証券口座を狙う不正アクセス、光世証券が「パスキー」に切り替えた理由
-
9
AI同士が取引する時代、「相手は誰か」をどう確認する? GMOが信頼基盤を実証
-
10
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー