中小企業、Windows更新「利用者任せ」が4割超 SCS評価制度で問われる管理体制
OS更新の遅れは重大なセキュリティ事故につながりかねない。2027年のSCS評価制度の運用開始を前に、情シス担当者1000人への調査で鮮明になったWindowsアップデートの「利用者任せ」。その実態とは。
サイバー攻撃の手口が高度化・巧妙化する中、セキュリティパッチの迅速な適用はOSやソフトウェアの脆弱(ぜいじゃく)性を突いた攻撃を防ぐための「基本中の基本」だ。更新プログラムの適用遅れは企業ネットワーク全体を危険にさらす。
この当たり前の運用が揺らいでいる企業が目立っている。端末利用者にアップデートの実施を任せている中小企業は多く、適用の周知徹底や適用状況の把握に苦慮している。2024年のMicrosoftによる「Windows Server Update Services」(WSUS)非推奨化の発表後、2026年時点で対応方針を検討できていない企業も一定数存在する。
そんな中、MicrosoftはWindows更新プログラムを3日未満で全社展開するように推奨しており、適用開始が目前に迫る「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)も、重大なアップデートの原則14日以内の適用を求めている。
他の企業では、Windowsアップデートをどこまで徹底できているのか。情報システム部問(以下、情シス)のWindows PC管理担当者1000人への調査から、その実態を解説する。
なぜ「人任せ」のWindowsアップデートから抜け出せないのか
企業の情シス担当者かつWindows PC管理担当者1017人を対象に実施した、セキュリティメーカーMOTEXの調査によると、業務端末のWindowsアップデート適用方法は「WSUS・Microsoft Intune・IT資産管理ツールなどによる一括管理・配信」が45.3%、「管理者による管理・配信と端末利用者任せが混在」が16.5%となった。合わせて約6割(61.8%)がツールを利用してWindowsアップデートを管理・配信している。
企業規模別に見ると、従業員数1000人以上の企業は76.7%がツールで一括管理している一方で、300人未満の企業は49.7%にとどまり、大きく差が開いた。中堅・中小規模の組織になるほど、アップデートの実行をエンドユーザーの自主性に頼る傾向が強い。
「利用者にアップデートの実施を任せている」と答えた企業は、従業員数1000人以上で20.7%、300~1000人未満で37.6%、300人未満で44.4%と、大企業であってもWindowsアップデートを端末利用者任せにしている企業が一定数を占める。
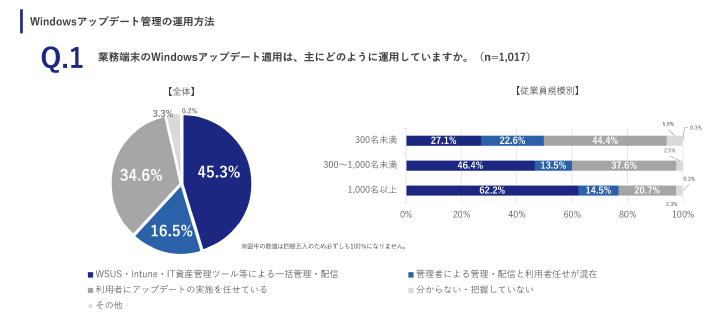 Windowsアップデート管理の運用方法(出典:MOTEXリリース)
こうした運用から脱却しにくい背景には働き方の変化に伴う「端末の分散」がある。Windowsアップデート適用時の課題を尋ねたところ「リモート環境の端末への適用が難しい」が全ての企業規模で最多となった(1000人以上で35.5%、1000人以上で35.5%、300人未満で25.5%)。
「適用状況の把握が難しい」「適用を周知徹底させるのが難しい」といった項目も上位を占めた。
社内LANに接続された端末であれば一括配信が容易だったが、テレワークの定着によって端末が社外ネットワークに分散したことで、管理者は端末の更新ステータスを追跡しにくくなった。結果として多くの企業が「アップデートの周知やお願いにとどまり、適用状況も分からない」という課題に直面している。
WSUSの非推奨化と「SCS評価制度」が迫る運用の抜本的見直し
こうした課題に加え、企業の更新管理は新たな対応を迫られている。
一つは、長年パッチ管理の標準として使われてきたWSUSの非推奨化だ。調査によるとWSUS利用者の42.3%が「『Microsoft Intune』の運用に移行済み、または移行を検討する」と回答し、15.6%が「IT資産管理ツール・MDMなどのサードパーティー製ツールに移行済み、または移行を検討する」と回答した。
一方で35.0%が「完全に廃止されるまでWSUSを利用し続ける」と回答し、「今後の方針を検討できていない」「分からない・未把握」と回答した層を含めると4割を超えた。クラウド管理への移行を進める企業と、レガシー環境にとどまる企業との二極化が進んでいる。
もう一つは、経済産業省と情報処理推進機構(IPA)が2027年3月に開始するSCS評価制度だ。調査では74.4%が同制度を認知しており、MOTEXによるとそのうち8割以上が「『Windowsアップデートの14日以内の適用』や『CVSSスコア7.0以上の脆弱性への対処』といった要求事項についても把握していた」という。
今後は自社のアップデート管理が不十分であればサプライチェーン全体のリスクと見なされ、取引関係に影響を及ぼす可能性が高まる。
この変化に伴い、未適用端末への対処に関する意識も変化している。調査では、Windowsアップデートの未適用端末に対して実施したい対応として「社内ネットワークへのアクセス制御・隔離」が43.2%で最多となり、次いで「端末への警告(実施の促進)」が36.1%、「アップデート手順の案内」が29.0%となった。
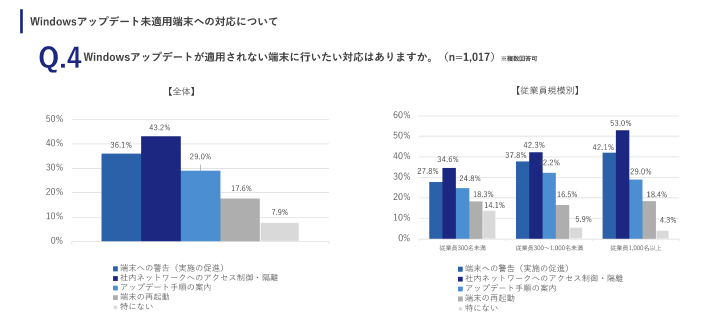 Windowsアップデート未適用端末への対応について(出典:MOTEXリリース)
利用者の自発的な更新を待つのではなく、一定期間更新が適用されていない端末をネットワークから自動的に切り離すなど、システム側で強制力を持たせるアプローチへの関心が高まっている。
自社のPC管理において、リモート環境にある端末の状況を正確に可視化して期限内に更新できない端末を検知・制御できる体制が整っているか。企業規模を問わず、運用プロセスの再点検が必要な時期を迎えている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


ニュースピックアップ
関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
2
「パスキーはワナだ、使うな」にネット騒然 プロが“待った”をかけるワケ:902nd Lap
-
3
なぜ、突如「PHPパニック」は起こったのか? 緊急メンテ続出の理由とその後
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
大田区、年1000時間の問い合わせを「AI電話」で削減できるか? 実証実験で見えた課題
-
6
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
7
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
8
Microsoftの“あのキャラ”がまさかの復活? 公式「X」乗っ取り事件の珍騒動:901st Lap
-
9
資料を食わせるだけで自動化できる、「NotebookLM」の"ズルい"使いこなし術
-
10
150超の評価基準、何から手を付ける? 「SCS評価制度」対応で企業がつまずく5つの難所
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー