




















セキュリティ最初の一歩
日本は最もランサムウェア攻撃を受ける割合が高い(1/2 ページ)
Kaspersky Labが、2016年度のサイバー脅威の統計を公開。1年間に検出したランサムウェアの亜種は5万4000種以上にもなった。
ロシアのKaspersky Labが、2016年度のサイバー脅威の統計(『Kaspersky Security Bulletin 2016』)を公開しました。同社製品での観測結果を基にしたものです。この中で、日本は暗号化型ランサムウェアの攻撃を受けたユーザーの割合が最も多い国という結果が出ています。
なぜランサムウェアが法人を狙うのか?
2015年後半から急速に脅威を拡大しているランサムウェアは、標的に感染するとPCやファイルサーバ内のデータを勝手に暗号化し、使用不可にするマルウェアです。そして、解除キーと引き換えにビットコインなどで身代金(ランサム)を要求してきます。
最近では、法人を標的とするランサムウェアが多く出回っています。なぜならば、データが使えなくなると業務が止まってしまうため、身代金を支払ってでもデータを取り戻そうとする企業が確実に存在するからです。また、金額も100万円以上が狙える“おいしい市場”でもあります。実際に2016年2月には、電子カルテをロックされてしまった米国の病院が約200万円の身代金支払いに応じたと発表しました。
ただし、身代金を支払ったとしても確実にデータが復旧できる保証はありません。また、犯罪者が容易に金銭の入手に成功することで、さらなる攻撃の高度化が進むという批判もあります。根本的な対策としては、セキュリティ対策ツールを常に最新の状態にしておくことでランサムウェアの感染を防ぐことですが、それでも感染してしまうことに備えてデータのバックアップを小まめにとっておきたいところです。
日本、イタリア、クロアチア……ランサムウェア攻撃を受けたトップ3
さて、Kaspersky Labの報告の中からランサムウェアに触れている部分を読み解いていきましょう。同社がこの1年間に検出したランサムウェアの亜種は5万4000種以上、新種も62件発見しています。その多くは“素人”のような実力の低いプログラマーが作った低品質のものですが、広範囲にまん延するランサムウェアのトップ10には“実績”のあるものが並んでいます。
このうち、3位の「TeslaCrypt」は2016年5月に突如、開発者が公開停止とマスター復号キーを公開して謝罪するという非常に珍しい形での最後を迎えました。しかし、ポストTeslaCryptの座を巡って開発競争が進むなど、ランサムウェア全体を見るとまだまだ活発な活動が続いています。
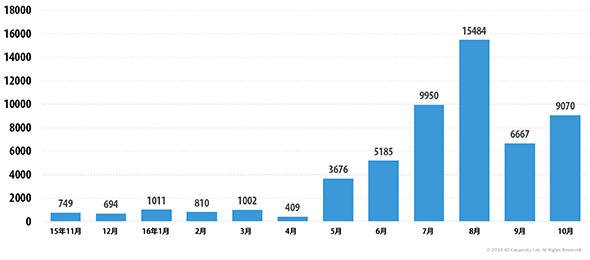 図1 暗号化ランサムウェア亜種の数。2015年11月から2016年10月(出典:Kaspersky Security Bulletin 2016)
広範囲にまん延した暗号化型ランサムウェアファミリー上位5種
- 1位 CTB-Locker
- 2位 Locky
- 3位 TeslaCrypt
- 4位 Cryakl
- 5位 CryptWall
なお、同社は「暗号化型ランサムウェアの攻撃が多い上位10か国」というランキングも公表しています。これは、同社製品を使う全ユニークユーザーのうち、暗号化型ランサムウェアの標的になったユニークユーザーの割合を示したものですが、1位は「日本」となりました。
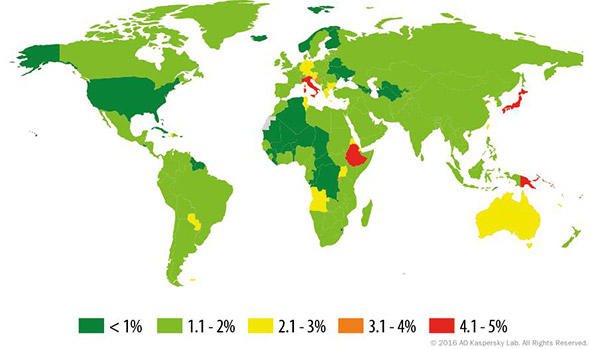 図2 暗号化型ランサムウェア攻撃の地理的分布(出典:Kaspersky Security Bulletin 2016)
Copyright © ITmedia, Inc. All Rights Reserved.


セキュリティ最初の一歩
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
iPhoneが「再起動後だけ」落ちる怪……犯人は40年前のUNIXコード なぜ今も?:897th Lap
-
2
Microsoftが進めるCopilot再編 「Microsoft Copilot」への移行で、企業への影響は?
-
3
双日調査、Copilot導入企業の87.5%が「情報分散」を課題 「横断検索AI」に期待か
-
4
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
5
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
6
詐欺電話を端末AIで検知 音声をクラウドに送らず精度90%以上
-
7
「AIで資料は作れるけど、増えすぎた」を解消するNotebook機能とは?
-
8
AI研修を受けた人は1割未満 「学びたい」4割超なのに、なぜ?
-
9
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
10
AI攻撃は「調べて対応」では間に合わない ゼットスケーラーがSOCをAIエージェント化
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー