




















セキュリティ強化塾
脆弱(ぜいじゃく)性対策とパッチマネジメントを再考する(1/3 ページ)
脆弱性という言葉は知っていても、詳細を把握していないという人も多い。ウイルスや不具合との違いは何だろうか。
脆弱(ぜいじゃく)性という言葉は知っていても、それが実際にどのようなものなのかを厳密に把握していないという人も多い。単なるコンピュータウイルスや不具合との違いは何だろうか。今回のセキュリティ強化塾では、そもそも脆弱性とは何かを学び、対処方法を根本から理解しよう。
サイバー攻撃を引き起こす「脆弱性」とは
情報処理推進機構(IPA)がまとめる「情報セキュリティ 10大脅威 2017」によれば、1位は前年度と同じ「標的型攻撃による情報流出」だった。最新版のランキングで特筆したい点は「ランサムウェアによる被害」が前年7位から2位に上昇したこと、そして「IoT機器の脆弱(ぜいじゃく)性の顕在化」がランク外から8位に入ったことだろう。
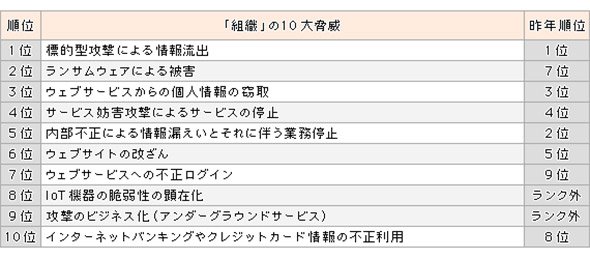 表1 「情報セキュリティ10大脅威」2017年版 https://www.ipa.go.jp/security/vuln/10threats2017.html(出典:IPA)
これらの攻撃に共通している点は、脆弱性と呼ばれるソフトウェア上の欠陥を突いてくることだ。
例えば、標的型攻撃もランサムウェアによる被害も「メールに添付された書類をダブルクリックで開く」ことや「Webサイトを開いてダウンロードされた書類を開く」ことがきっかけになっている。それらの書類は、一見すると普段から見慣れているPDFやWord文書だ。だが、実際には脆弱性を利用する特殊な細工が仕込まれていて、ユーザーに気付かれないように不正活動を行っている。
コンピュータウイルスの侵入経路について、同じくIPAの資料「2016年度 中小企業における情報セキュリティ対策に関する実態調査」を紹介しよう。これによれば、侵入経路で最も多いのは「電子メール」だ。つまり、「添付ファイル」を開いたり、メッセージに埋め込まれたURLをクリックして「Webサイト」にアクセスしたりした結果、被害にあったわけだ
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Copilot案件」が急増、1年半で13倍に フリーランスに求められるニーズの変化
-
2
PostgreSQLより1.81倍高速? 開発者がSQLの実行を小型AIに丸投げしてみた結果:898th Lap
-
3
証券口座を狙う不正アクセス、光世証券が「パスキー」に切り替えた理由
-
4
資料作成が月32時間から4時間に トラコムが生成AIで「月28時間削減」した方法
-
5
あいち銀行が経理DXを本格化 LayerXと「請求書受領から振込まで」をつなぐ
-
6
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
7
「完璧な議事録」が仕事を遅くする 中小企業AI活用協会の専門家に聞く議事録AIの効果的な使い方
-
8
AI同士が取引する時代、「相手は誰か」をどう確認する? GMOが信頼基盤を実証
-
9
人口減少で採用難の鳥取県、「辞めない職場」をデータでどう作る?
-
10
ChatGPTやCopilotから直接翻訳 「DeepL」のMCP対応で多言語業務はどう変わる?
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー