




















ダークウェブに氾濫する自社情報をチェックせよ! 脅威ベースのペネトレーション・テスト最新動向(3/3 ページ)
グローバル標準のペネトレーションテストフレームワーク「CBEST」
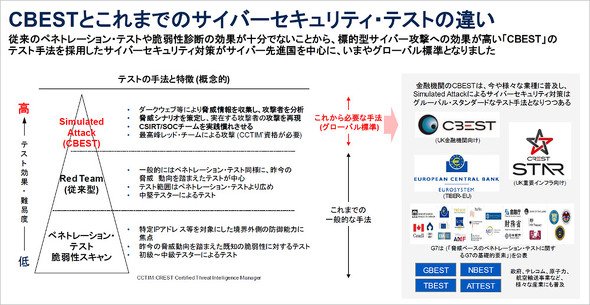
敵の行動や考え方を理解した上でセキュリティ対策を行っていく重要性に触れたが、実はペネトレーションテストでもこの考え方が取り入れられており、新たなテスト手法がグローバル標準として広がっている。それが「CBEST」と呼ばれるフレームワークだ。
 出典:ガートナー
もともとはイギリスの中央銀行に当たるイングランド銀行が発表した金融機関向けフレームワークで、増え続けるサイバーハッキング問題に対処することを目指したもの。具体的には、ダークウェブなどから脅威情報を収集した上で攻撃者の特性を分析し、策定した脅威シナリオに基づいて攻撃を再現。CSIRTやSOCのチームが対応を行うことで実践に慣れてもらう手法だ。攻撃者が実際に採用する戦術、手法を再現した疑似的な攻撃を仕掛け、侵入および改ざんの可否や検知の有無、対応の迅速性などが検証できる実践的なテストとなっている。
このCBESTは、「TIBER」(Threat Intelligence Based Ethical Red Teaming)や「CREST STAR」(Simulated Targeted Attack and Response)と呼ばれることもあれば、政府系では「GBEST」、原子力関連では「NBEST」、通信業界では「TBEST」などとも呼ばれている。名称は異なるものの、攻撃者を理解した上でその手法を模倣してテストを行う手法が、今やグローバル標準となっていることを理解しておきたい。
これからの対策
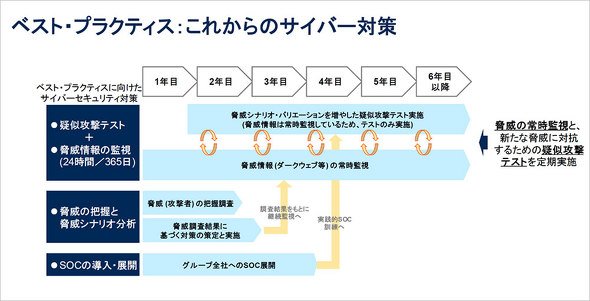
攻撃者によるサイバー攻撃に対しては、今後もさまざまな対策が求められるが、必要になるのはダークウェブなどに流れてくる脅威情報の継続的な監視とともに、疑似攻撃テストを定期的に行っていくことだ。
 出典:ガートナー
実際にはどれだけツールを導入しても、残念ながら100%防ぐことはできないのが今の現実だけに、侵入されてしまうことを前提に、その侵入に備えた体制作りをしっかりと行っていくことが重要だ。継続的な監視と疑似攻撃テストによって、警備員としてのSOCを鍛える“筋トレ”として、脅威ベースのペネトレーションテストをしっかり行っていただきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


すご腕アナリスト市場予測
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
神戸市、Copilotの弱点を「Dify」でどう解決? あえて自前でAI環境を構築した理由
-
2
Windows更新後、ローカルサインインも不能に Microsoftが定例外更新で修正
-
3
「Gemini Notebook」になって何が変わった? NotebookLMからの変更点をおさらい
-
4
AI議事録は「文字起こし」で選ばない 表で分かる「Notta/AutoMemo/AiNote」の特性
-
5
入社2年目で月40時間削減 楽天モバイルがAIに任せなかった仕事とは
-
6
ゼロから分かる「Python in Excel」 プログラミング未経験の筆者がデータ分析してみた
-
7
Googleの自動化ツール「Workspace Studio」×Gemini、4つの業務効率化アイデア
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
生成AIで減る作業時間、残る確認と責任 ITエンジニア1265人調査
-
10
「OneDrive」でアクセス遅延、Microsoftが公表 知っておきたい「障害対応の見分け方」
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー