国内大学の9割超が「なりすましメール」対策不足 企業の低水準と同レベル
GMOブランドセキュリティが国内338大学を対象にメールセキュリティ設定の実態を調査した結果、なりすましメール対策に有効なSPFとDMARCを適切に設定していた大学は全体の4.1%にとどまった。
GMOブランドセキュリティが実施した調査によると、SPF(Sender Policy Framework)とDMARC(Domain-based Message Authentication, Reporting, and Conformance)のどちらもを有効な状態で設定していた大学は338校中14校で、割合は4.1%だった。国立、公立、私立のいずれも5%前後にとどまり、設置区分を問わずメールセキュリティ対策が十分に進んでいない状況が見えた。
大学ドメインの8%が「完全無防備」 なりすましリスクが深刻
同社は、2026年4月に公表した国内トップ50ブランド企業における適切設定率(4.8%)とほぼ同水準だった点にも触れ、日本国内では教育機関に限らずDMARCの本格運用が十分に進んでいない実態が見えた。
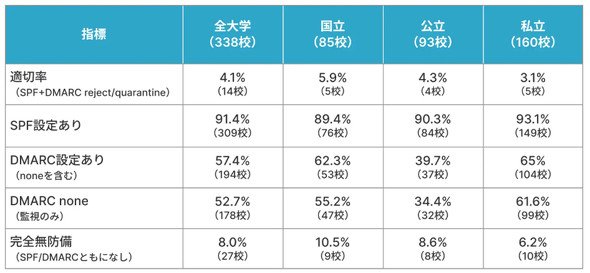 SPFとDMARCを適切に設定している大学(出典:GMOブランドセキュリティのリリース)
一方、SPFの導入率は91.4%と高水準だった。だが、DMARCでメールを遮断できる「p=reject」設定は1.5%、「p=quarantine」設定は2.7%にとどまった。DMARCを導入済みでも、多くの大学が「p=none」の監視モードにとどまっており、実効性のある対策まで踏み込めていないケースが目立つ。
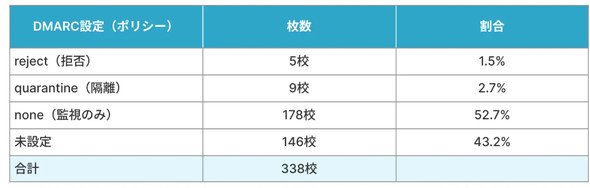 DMARCは「監視のみ」が大半。設定しても遮断できていない実態(出典:GMOブランドセキュリティのリリース)
また、SPFとDMARCの両方が未設定だった大学は27校あり、全体の8.0%を占めた。同社は、この状態では第三者による大学ドメインのなりすましが容易になり、学生や保護者、取引先を狙ったフィッシングメールに悪用されるリスクが高まると警告している。
文部科学省の学校数データを基に抽出した国内338大学の「.ac.jp」および「.jp」ドメインを対象に、Google Public DNSとCloudflare DNSを使って設定状況を確認した。適切設定の判定基準は、SPFが「v=spf1 -all」、DMARCが「p=reject」または「p=quarantine」となっていることとしている。
大学は学生や受験生や保護者から信頼を得ているだけに、ドメインが悪用された場合の影響は大きい。近ごろは教育機関を装ったフィッシングメールも増加しており、DMARCの「reject」設定への移行や継続的な監視体制の整備が求められそうだ。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
「Microsoft 365」大規模障害、原因はサーバの正常性チェックか
-
2
ネットで話題の「C++」新仕様にまさかのストップ 決定目前で、一体何が?:905th Lap
-
3
Outlookで深刻な脆弱性、ファイルを開くだけで情報漏えいの恐れか 悪用も確認
-
4
廃れた「Visual Basic」が残した負の遺産 「プログラム以外」の厄介な問題とは
-
5
ベンダーの言いなりで契約更新してない? ライセンスコストが膨らむからくり
-
6
ランサムウェアから復旧したはずが、また感染……情シスが陥る初動対応のワナ
-
7
Gemini Notebookで規定探しの手間をゼロにする、「問い合わせ効率化」超入門
-
8
デキるプログラマーほど「AI任せ」を嫌う、エージェント型開発のちょっと怖い話:904th Lap
-
9
JR九州の非IT部門がGeminiでPythonアプリを内製開発 2~3カ月で完成させた方法
-
10
Claude Enterpriseがセキュリティと管理機能を強化 DLP・EDR連携など新機能の全容は
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー