




















セキュリティ強化塾
止まらぬ不正ログイン被害、パスワード管理はどうする?(2/4 ページ)
不正ログイン用のID/パスワード窃取手口の3タイプ
不正ログイン対策は、コンピュータができて以来ずっと続く課題だ。ID/パスワードで安全を保証する手法は、古くから安全性と利便性のバランスがよいアクセス制御方式だと考えられてきた。現在のように日常的にアクセスするサービスが増え、企業や個人の重要情報が各サービスに大量に集約されると、もはや利便性を犠牲にしても安全性を高めなければ機密漏えいや金銭被害が防げない。
まず、不正ログインの手口について整理しよう。なりすましログインを行うための情報はどのように攻撃者の手に渡るのか。
フィッシングによる情報窃取
正規のサービス提供者になりすまして、偽のWebサイトを立ち上げたり、発信元を偽装したメールを送ったりして、ユーザーに正規サービスのつもりでログイン情報などを入力させる手口が「フィッシング」だ。
偽サイトで入力させられるID/パスワード、住所、氏名、銀行口座番号、クレジットカード番号などは、全て攻撃者の手に落ちる。攻撃者は窃取した情報を用いて、正規サービスに不正ログインし、さらなる情報窃取や不正送金、ポイントの横取りなどの犯罪行為をはたらく(図1)。
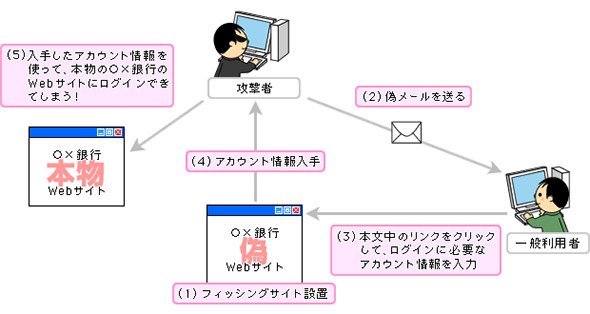 図1 フィッシング手口(サイト構築型)のイメージ(出典:IPA)
ウイルスによる情報窃取
情報窃取用の機能を持ったウイルスにユーザーのPCを感染させ、ユーザーが入力したログイン情報などを窃取する手口もある。正規サービスからのメールを装った攻撃メールに添付されたファイルを開くと、正規サービスの画面に類似した入力画面が開くケースが多い。ログイン情報などの入力を誘い、入力された情報を攻撃者に送信する(図2)。
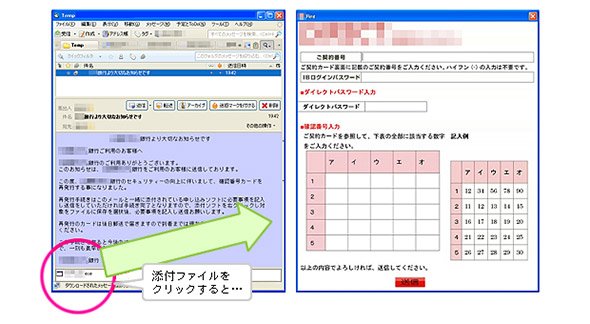 図2 メールに情報窃取用のウイルスを添付した例(出典:IPA)
現在猛威をふるう不正送金事件に使われるウイルスは高機能化し、バックドア(PCと外部攻撃サーバとの通信経路)を設置する機能、入力情報を横取りするスパイウェア的機能、リモート操作機能まで追加された。また、不正送金の自動実行機能を備えるものもある。
多くの銀行で取引にはワンタイムパスワードを使った2要素認証が利用されるが、図3のようにWebメールでワンタイムパスワードを受け取る仕組みをとるケースでは、ウイルスによりワンタイムパスワードが窃取された例がある。また、攻撃者がワンタイムパスワードが必要になったタイミングでユーザーPCにワンタイムパスワードの入力を誘う画面を表示するものもある。
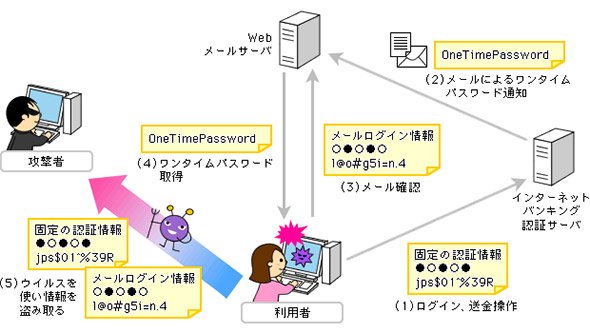 図3 ワンタイムパスワードを窃取されるケースの例(出典:IPA)
ウイルス配布はメールに添付するケースが多い一方、正規のWebサイトを改ざんする方法もある。アクセスするとユーザーが気付かないようにウイルス配布サイトに接続し、脆弱(ぜいじゃく)性を悪用して感染させる手口(ドライブ・バイ・ダウンロード)も少なくない。
なお、HTMLメールの機能を使いメールの本文上に情報入力画面が表示されるようにし、入力情報を窃取する手口も使われることがある。HTMLメールはそもそも添付ファイルが本文に埋め込まれたようなものなので、利用には十分に気を付けたい。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
5
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー