




















セキュリティ強化塾
内部不正を許さない、ログから不正行為を検知する方法(4/4 ページ)
狙われるデータベースを守る「データベースファイアウォール」
特に内部不正防止の場合に重要なセキュリティ機器の1つに、「データベースファイアウォール」がある。一般的なファイアウォールは、不正アクセスに対して、それが行われるポートを閉じることによって成功しないようにするものだが、それでは通常開いたままにしておかなければいけないポートを利用する上位レイヤーの攻撃を防げないことから、次世代ファイアウォールと呼ばれるアプリケーションを識別して通信の許可/拒否を行う対策ツールが加えられてきた。
しかしそれでも正当なデータベースアクセスを装いながら、不正なSQLを忍び込ませる「SQLインジェクション」などの手口や、正当な権限を持ったシステム管理者の操作を装った不正な特権コマンドの実行などを見分けることができない。そこで、データベースへのアクセス履歴とSQLクエリそのものを全て記録し、そのパターンを基に不正行為や攻撃を識別、検知、防御できるようにしたのがデータベースファイアウォールだ。外部からの不正アクセスはもとより、内部のデータベース管理者およびユーザーによる不正アクセス、不正操作からデータベース内の情報を守ることができる。その機能の例を図3に示す。
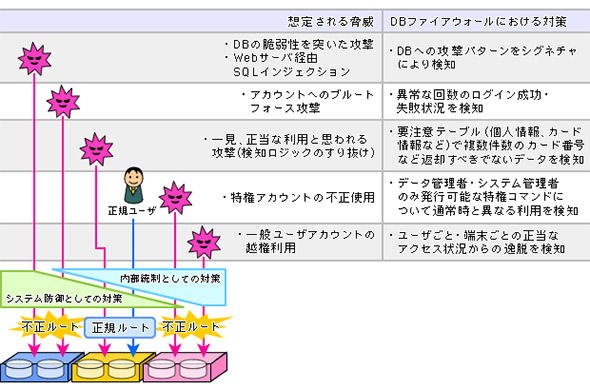 図3 データベースファイアウォールの不正/攻撃検知例(出典:NRIセキュア)
機密情報が集中するのはデータベースであることから、ここを守ることができれば大きな情報漏えい被害を避けることができよう。DBMSの設定やログ分析を行うことでも同様の対策がとれる場合もあろうが、DBMSには変更を加えず従来通りの運用を続けながらセキュリティ対策を比較的容易にプラスできるところがデータベースファイアウォールの利点だ。今後は特にSQLクエリの取得、保管、分析を容易に可能にする、こうしたツールの装備がますます求められるようになりそうだ。
ただし、データベースは企業業務の要であり、万が一にも誤検知により業務をストップしてしまうことがあってはいけない。SQLクエリを分析可能とはいえ、その判断には専門知識が必要だ。また日々変化する攻撃手口に常に対応するとともに、業務システムのフロント部分を構成するWebアプリケーションや監視・保護対象とするDBMS側の知識も必要になり、一般企業には導入のハードルが高いのが難点だ。
とはいえ、これにもマネージドサービスが提供されており、SIEMツールと同じように日々の運用を外部の専門チームに任せることができるようになってきた。データベースファイアウォールの設定を適切に行うことにより、ハイリスクな不正クエリをDBMSの手前で食い止めることができる。
SQLクエリを含むログを蓄積・保管し、専門チームによる分析を加えて、例えば「重要度の高いインシデントの日別検知件数」のレポートや、「重要インシデントの特定期間内の発生推移」レポート、「攻撃イベントのトップ10とそのユーザー」「クエリ分析結果」など、さまざまな管理用レポートが提供されるので、怪しいクエリ、怪しいユーザーを絞り込み、重点監視をして不正行為の予防・防止に役立てることが可能だ。
以上、今回は内部不正防止の基本原則と対策への一歩となるCSIRT構築についてと、具体的対策として有用な「ログ」主体の対策ツールについて紹介した。次回はもう1つの重要対策である「アクセス制御」について紹介していく。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
2
止まらない不正アクセス、広がる情報漏えい 大手企業・公的機関を襲った10事案
-
3
今、IT資格を取るならどれ? ランキングに見る「急浮上の資格」と「不動の資格」
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
「言い訳文化」から脱却のNECが足立区に伝授した生成AI活用術とは データ活用“逆算”の鉄則
-
6
同業の被害で初めて気付く漏えい 「アラート不発」を起こす攻撃の正体
-
7
相次ぐ不正アクセス、でもセキュリティ訓練は「やりっぱなし」の悲惨な実態【企業調査】
-
8
生成AI導入に失敗する企業「6つの共通点」 情シスヘルプデスクの負担を減らす設計とは
-
9
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
10
無料で国産生成AI「Sarashina」が利用可能に APIとチャット機能のベータ版を公開
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー