




















セキュリティ強化塾
使いまわしてないのに、パスワードリスト攻撃対策の落とし穴(3/4 ページ)
ID/パスワード以外の認証方法を利用する
そもそもID/パスワードだけにたよらない認証方法も考えたい。その最有力候補が「多要素認証」だ。これをプラスすることで、パスワードが流出し不正ログインされるリスクを低減できる。
個人を認証するための情報には、「知識情報」「所持情報」「生体情報」の3つがある。多要素認証とは、これらを2つ以上組み合わせて認証を行うことで、どれか1種類の情報が漏えいしてもすぐに被害に至らないような仕組みを指す。例えば、これまで話題としていたパスワードは知識情報に分類できる。それでは、他にどのような情報があるのかを次の表で見てみよう。
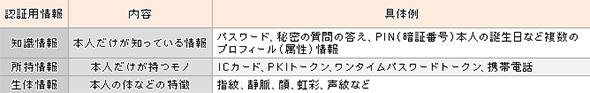 表1 本人認証に利用できる情報
複数の手段の組み合わせという意味で間違えてはならないのは、異なる情報タイプを組み合わせるということだ。例えば、パスワードとパスワードを忘れた時に使う「秘密の質問」の組み合わせは、同じ知識情報に属するもの同士なので多要素認証とはいえない。
所持情報を用いるケースは?
次に、本人だけが持つモノを使う所持情報について考えてみよう。例えば、PKIの証明書をICチップに格納した「ICカード」が代表的だ。正当なユーザーに配られたカードをカードリーダに読ませることで本人かどうかを確認する。もちろん、それを本人が持っているとは限らないので、ID/パスワードやPINコードといった知識情報を組み合わせて認証を行う。ただし、PKI証明書の運用は非常にコストがかかる選択だ。
「ワンタイムパスワードトークン」は、金融機関などで広く使われている。ログイン時や取引時に、トークンに表示される使い捨てのパスワードを利用する仕組みで安全性は高まるが、やはりトークンの配布と運用にコストがかかる。
「携帯電話」は、所持情報の中で一番採用しやすい選択になりそうだ。クラウドサービスを利用する際にID/パスワードを入力すると、事業者側からSMSを使って4~6桁のパスコードが通知される。それをログインに追記することで多要素認証を実現する。
この場合、電波が届かない環境やバッテリー切れなど携帯電話が使えない状況では認証ができない。また、端末の紛失や故障に備えて他の認証手段を用意しておかなければならない。法人導入の場合には端末管理をしっかり行い、端末認証も合わせて行うことも必要になる。
さまざまなクラウドサービスやSNSなどで、この方式の多要素認証が提供されているが、きちんと設定しているユーザーは多いとはいえないのが現状だ。例えば、Facebookではパスワード以外にも電話番号や個人情報、ログインコードといった要素を組み合わせた多要素認証の仕組みを用意しているので、設定を見直したい(図2)。
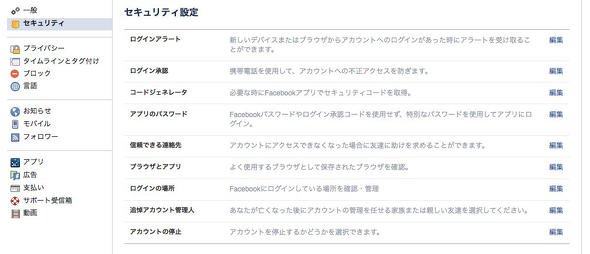 図2 Facebookのセキュリティ設定画面の例
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
2
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
3
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
4
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
5
資料を食わせるだけで自動化できる、「NotebookLM」の"ズルい"使いこなし術
-
6
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
7
Excelの10万行データを3分でAIに処理させる、M365 Copilotの使い方
-
8
なぜ、Microsoft 365 Copilotは「会社の仕事を理解する」のがうまいのか?
-
9
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
10
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー