




















セキュリティ強化塾
今すぐ取り掛かれる標的型攻撃対策(4/5 ページ)
「入口対策」「内部対策」「出口対策」も重要
対応体制について強調したが、当然ながら攻撃の検知やブロックのためにはセキュリティツールが必須になる。1種類のツールのみでは検知も防御も限りがあり、「多層防御」によってリスクを可能なだけ低減する必要がある。以下に、多層防御に利用できるツールを簡単に紹介しておく。
ファイアウォール
IPアドレスや通信ポートなどを解釈して、許可されていない端末やサーバからのアクセスや正規の社内サービスが利用していないポートでの通信を拒否する。
アンチスパム
ツールベンダーなどの手でデータベース化されたスパムメールデータに基づき、既知の特徴を持つ攻撃メールを隔離または廃棄する。安全性のスコアリングによるレピュテーションフィルタリングもある。
クライアントファイアウォール
クライアント端末に導入し、ネットワーク内部からの攻撃を防ぐ。
クライアントでのアンチウイルス
HDDやメモリをスキャンし、登録されたウイルスとのパターン照合やヒューリスティック技術などによって検知、隔離、廃棄する。
ゲートウェイでのアンチウイルス
ゲートウェイで通信に含まれるウイルスのパターンをスキャンし、メール添付や、Webサイトからダウンロードされるウイルスを検知、隔離・廃棄する。
サンドボックス
未知のウイルスである可能性があるファイルやコードを保護された仮想環境内で実行することにより、ウイルスか否かを判定する。定義情報との照合ではなく、対象ファイルのOS上での実際の挙動や、C&Cサーバ等外部との通信の有無などを解析することによって、対象ファイルの危険性を評価する点が特徴で、アプライアンス上でマルウェア解析を行う製品と、クラウドシステム上で解析を行う製品がある。昨今サンドボックス解析を回避する機能を持つマルウェアも出てきており、これらに対応できる製品も出てきている。
IPS、IDS
不正アクセスの特徴を登録したデータベース(ブラックリスト)を利用して、通信のパターンが合致するものを遮断するのがIPS、アラートやレポートで検知したことを報告するのがIDS。IPSでは逆に正当な通信パターンを定義してそれ以外をブロックする「ホワイトリスト」運用も可能。こちらは社内システムに入る通信ばかりでなく、出ていく通信も検査するので、ウイルスと指令サーバとの交信を検知することもできる。また、内部に設置すればシステム内部での情報収集や侵入活動の検知・阻止もできる(図2)。
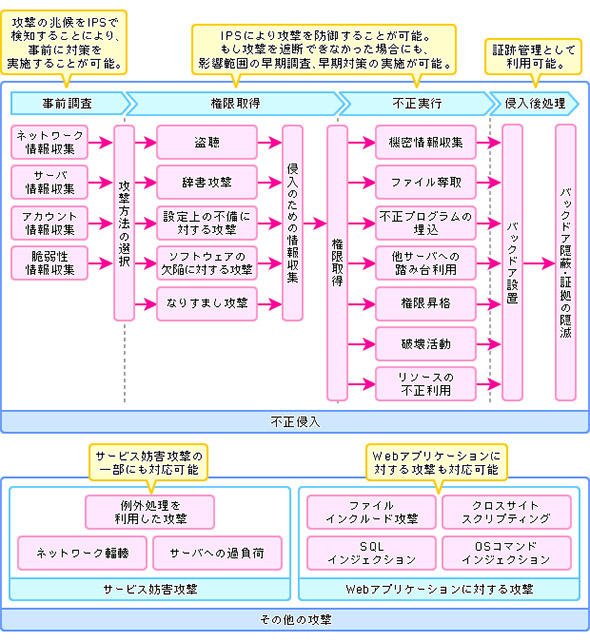 図2 IPS、IDSによる不正アクセス対応機能の例
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
5
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー