




















IT導入完全ガイド
ウイルス対策“最終”手段、ホワイトリスト型アンチウイルスツール(3/3 ページ)
インターネットからの脆弱性を狙う攻撃には注意が必要
なお、インターネット接続を直接していないからといって、外部からの脅威が完全に防げるとは限らない。組織内のネットワークと完全に独立しているネットワークはほとんどないと言ってよい。ホワイトリスト型アンチウイルスを利用しても、適用前からシステムに潜在していた脆弱性がインターネットからの攻撃で狙われる可能性があることには注意が必要だ。
例えばホワイトリストで許可されたアプリケーションにバッファオーバーフローのような深刻な脆弱性があった場合、それを狙われるとアプリケーションが攻撃者に乗っ取られる危険がある。十分な検証と脆弱性テストを行った上での適用が肝心だ。
とはいえ、万一そのような攻撃が成功した場合でも、攻撃コードがメモリに割り込んでプロセスを起動したりレジストリを書き替えたりする「活動」をメモリやAPIで捕捉し、実行前にアラートを発報したり動作を止めたりできるツールも出てきている。例えばWindowsに搭載されているDEP(データ実行防止)機能は、システムメモリを監視し、プログラムの不正な実行を阻止する。また図2のように、APIを常時監視して不正な可能性があるAPI利用単位で、警告や動作停止できる柔軟なツールもある。
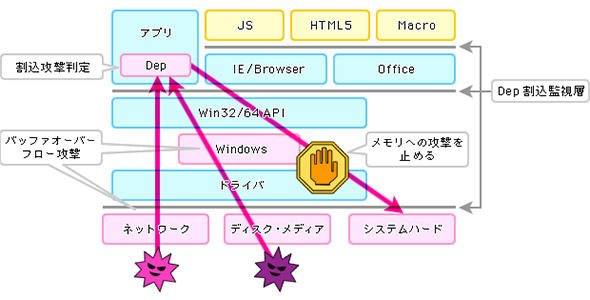 図2 API利用を常時監視し、不正利用プログラムをブロックするツール(出典:ハミングヘッズ)
また、脆弱性を残すプログラムに対して改修やパッチ当てを行う必要もある。さらに業務の都合によってどうしてもプログラムの追加が必要な場合も出てくるだろう。その際、ホワイトリストの作り替えが本来は必要になるが、保護した状態のまま一部のホワイトリストを動的に変更する機能も備えるものがある(図3)。信頼できるプログラムに限り、プログラムとホワイトリストが同期して更新可能だ。
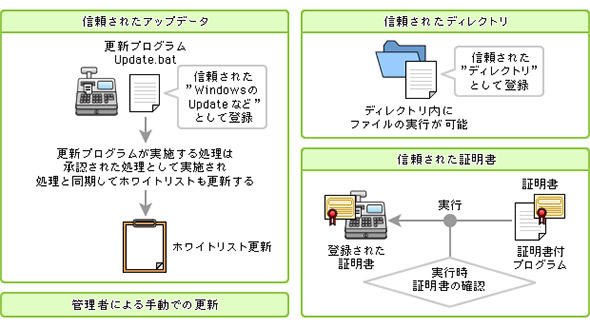 図3 保護したままプログラムの追加・変更・削除を行う「ダイナミックホワイトリスティング」(出典:インテル セキュリティ)
以上、今回は組み込み系、制御系システムなど変更を必要としないシステム、あるいはサポート切れのOSを延命しながら利用せざるを得ないシステムの選択肢としてホワイトリスト型アンチウイルスツールを紹介した。第1回、第2回記事の最新エンドポイントセキュリティ製品と合わせ、従来のアンチウイルスツールのリプレース時の選択肢の1つとして検討をお勧めする。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー