




















セキュリティ強化塾
「ご確認」メールで、あなたの会社の銀行口座が狙われる(1/3 ページ)
突然、亜種が生まれ、大量の攻撃が発生するマルウェア。日本語メールで銀行口座を狙う「URSNIF」が復活した。
マルウェアには流行がある。しかも、沈静化したと安心していると、ある日突然、亜種が生まれ大量の攻撃が発生するからやっかいだ。オンラインバンキングを狙う不正送金マルウェアもその1つ。2015年をピークに沈静化していたマルウェアが復活した。
ワンタイムパスワードを窃取して自動的に不正送金を完了
「商品お届けのご案内」「ご確認」「経理処理について」「お振込受付のお知らせ」といったタイトルのメールが届いたら、あなたはどうするだろうか。「一体、何のことだろう?」とメールを開き、添付ファイルを確認する人が多いのではないだろうか。
実は、このような件名の日本語メールを送りつけてくるマルウェアが2016年6月ごろに登場している。その名は「URSNIF」(アースニフ)。「Gozi」とも呼ばれるこのマルウェアは、添付ファイルを開いたユーザーのオンラインバンキング情報の窃取を試みる。明確に「ネットバンキング」を狙い、銀行口座にある金銭を奪おうとする。
2017年2月、URSNIFの亜種として誕生した「DreamBot」が日本国内で活動を始めた。トレンドマイクロの調査によれば、オリジナルよりも巧妙な攻撃を仕掛ける新たなマルウェアは、2週間で1000件以上が検出されている。マルウェアの感染経路はさまざまだ。その多くは、メールに添付されたファイルに潜んでいたり、メール本文に記載されたリンク先からダウンロードされたりする。
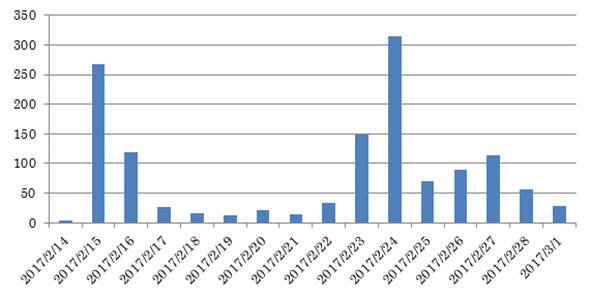 図1 DreamBotの検出台数推移(出典:トレンドマイクロ)
DreamBotは、感染に成功したPC内に潜み、インターネットバンキングサービスへのアクセスを待つ。ユーザーが銀行サイトにアクセスした時、ログイン情報やキーボードの入力を盗聴する。加えて「セキュリティ上の理由」などとする偽画面によってユーザーにワンタイムパスワードを入力させ、それを使って預金を奪う。ユーザーが正規のWebサイトにアクセスしているように錯覚させる「マンインザブラウザ(Man in the Browser)攻撃」を行うのだ。
昨今、被害者に直接金銭を要求するタイプのマルウェアとして「ランサムウェア」の攻撃が激化している。しかし企業を対象にする場合、むしろ直接「預金」を狙う方が効率がいい。URSNIFやDreamBotはメールも日本語で書かれ、かつ日本国内の銀行も対象とした動きを見せている。そのため、中小企業においては、自社の預金を奪われないよう、インターネットバンキング対策の重要性が高まっているといえる。
そこで今回は、最新の攻撃/防御手法を踏まえた「インターネットバンキングを守る」方法を考えてみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
2
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
3
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
4
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
5
SlackやTeamsで「辞めそうな社員」が分かる? 退職予兆を探るAI登場
-
6
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
-
7
AIの“それらしい答え”、そのまま出していませんか――誤り・著作権・見えない指示への備え
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
10
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー