




















困ったときのビジネス用語
みずほダイレクトは不正アクセスさせない! 「FIDO」の導入メリット(4/5 ページ)
FIDOの仕組みに必要なインフラ
FIDO認証を利用する際には、対応する端末とサーバが必要です。少し詳しく説明すると、FIDOというプロトコルでやりとりできる認証器を搭載した端末(PCやスマートフォンなど)とサーバが必要になります。ちなみに認証器は、指紋認証や顔認証など、それぞれ種類に応じたセンサーが用いられ、これによって情報を読み取ります。
従来の認証では、導入したい認証手段ごとに、やりとりできる専用の端末やサーバが必要でした。例えば、顔認証を利用する場合、顔認証専用の端末を用意し、それ専用のサーバを立てなければならないという具合です。これでは、導入したい認証方法が増えるたびに、甚大なコストと手間がかかります。
一方、FIDO認証の場合は、一度FIDOに準拠した端末とサーバのシステムを構築してしまえば、あとは端末側で対応する認証器の種類を追加すればよく、新たに専用の端末を用意したり、サーバを立てたりする必要もありません。つまり端末側での認証方法をプラグイン的に追加できます(図5)。
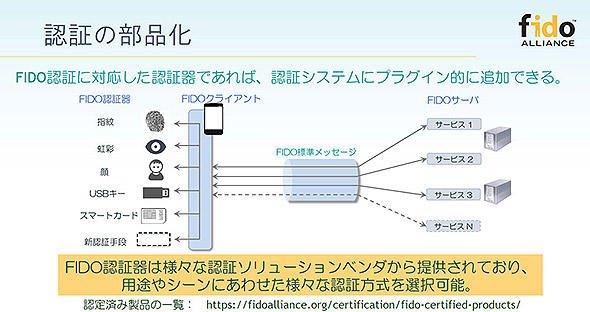 図5 FIDO認証における認証器のラインアップ(出典:FIDOアライアンス)
現在は、さまざまなベンダーがFIDO認証器を提供していることも相まって、多くの選択肢の中から各サービスに合った認証方法を取捨選択し、追加できるようになりました。例えば、「このサービスは暗い場所で使われるケースが多いことから、顔認証ではなく指紋認証を選びたい。一方このサービスは手袋をした人が使う場合が多いので声紋認証を使いたい」という要望もかなえられます。もちろん、今は何がベストか分かっていなくても、試験的にさまざまな認証バリエーションを試すという選択肢がとれるようになりました。
図6で示せば、行程の3、4番は、あらゆる認証方法に置き換えられるということになります。今後、生体情報を使った認証に限らず、より安全で便利な本人確認の方法が生まれれば、同図の3、4番の選択肢はさらに増えていくでしょう。
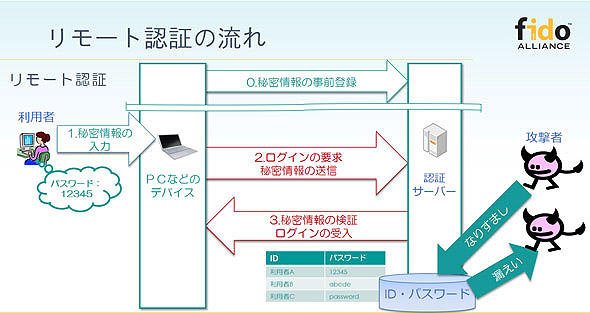 図6 FIDO認証の仕組み(出典:FIDOアライアンス)
ちなみに、UAFの技術仕様においては、サーバが受け入れる認証器を、サービス提供者のポリシーとして制御することができます。ポリシーは、認証器の機種毎に付与されたID単位で設定するため、特定の認証器に脆弱(ぜいじゃく)性が見つかったような場合は、その認証器をサーバ側でブロックすることも可能です。
このように、端末側の認証方法を選び、カスタマイズできる点がFIDO認証のメリットだといえるでしょう。FIDO認証を導入するハードルを下げる要因だとFIDOアライアンスは説明します。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー