




















セキュリティ強化塾
パスワードは定期的に変更すべきか(4/4 ページ)
「パスワードとの付き合い方」を正しく提示せよ
どのようなパスワードが強いのだろうか。最新のパスワードの常識では「長いパスワード」だ。3つ以上の単語を組み合わせたものをパスワード(パスフレーズ)とするのがよいといわれる。例えば「pronoun-endow-launder」「firework-husking-quebec」といったものだ。
意外と単純なことかと思われるかもしれないが、このような長いパスワードを使うためにはサービス提供側が新しいパスワードの常識を理解していなければならない。システムが「パスワードは8文字まで」と設計されていた場合、この方法は使えない。ましてや記号や数字を強制するような仕様であれば、上述した通り、弱いパスワードを使われてしまう可能性がある。
もしもあなたがシステムの運用者であるならば、パスワードの新しい常識として「少なくとも64文字の長さを許容すること」を考慮してほしい。その上で、英大文字や記号、数字などを「強制しないこと」、利用者がパスワード管理ソフトを利用することを想定し「ペースト可能とすること」もあわせて考えたい。
可能であれば、パスワードを入力する入力欄に、強度を判定する仕組みがあると望ましい。例えばカスペルスキーでは、下記のような「パスワード強度判定ツール」を用意している。
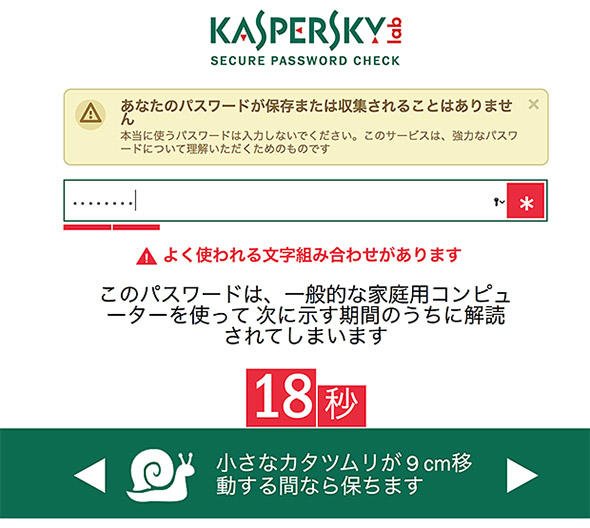 図3 パスワードチェッカー(出典:カスペルスキー)
この図は、パスワードチェッカーに「qawsedrf」を入力した結果だ。ランダムに見える8文字のパスワードだが18秒で解読されると表示される。その理由はキーボードで「qawsedrf」と打ってみれば分かるだろう。
パスワードにまつわる常識やノウハウは常に変化する。ユーザーだけでなくサービス提供側も気を付けなければならない部分が多い。
まずはパスワードが漏えいしているという前提に立って考えよう。漏えいした個人利用のパスワードをきっかけに企業への攻撃が始まる可能性もゼロではない。「企業利用と個人利用のパスワードだけは必ず分けよう」ということにつながるはずだ。
企業内で「パスワード管理ソフト」を活用する動きも出てきている。米アップルは従業員全員にパスワード管理ソフトを配布した。
「二段階認証を活用する」など、パスワードだけに頼らない仕組みを取り入れることも重要だ。最近では「FIDO2」を実装した「WebAuthn」の標準化が進められ、Webブラウザでの対応も予定されている。このような新技術の導入もユーザーの利益を守ることにつながる。
パスワード管理はユーザーの立場、サービス提供者の立場の双方で考えたい。「パスワードの使いまわしをやめろ」だけでなく、「なぜパスワードの使いまわしがやめられないのか」を考えることから始めよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
3億人分の情報漏えい事件から見えた、金銭では済まない代償とは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー