




















利用される有名企業、なぜ2020年に楽天のなりすましメールが急増したのか
Vade Secureは、2020年に観測したフィッシング詐欺の攻撃数ランキングを発表した。国内のサービス企業で唯一トップ20位に入ったのは楽天だった。なぜ、楽天が突然ランク入りしたのか。
メールシステムのセキュリティベンダーであるVade Secureは、2020年に観測したフィッシング詐欺の攻撃数ランキング「Phishers' Favorites 2020年を振り返る」を発表した。同社が世界76カ国の10億個以上のメールボックスでフィッシング攻撃を探知して四半期ごとに公表しているレポート「Phishers' Favorites」を集計したものだ。
なりすまし標的企業に「楽天」が初ランクイン、そのワケは?
発表によると、2020年に最もなりすましが多かった対象はMicrosoftだった。攻撃件数(ユニークフィッシングURL数)は3万9621件で、これは2位のFacebook(同1万4876件)の約2.7倍にも及ぶ。3位はPayPalで、同1万1841件だった。日本のサービス企業で20位以内に入ったのは楽天のみ。攻撃件数は6452件で6位だった。
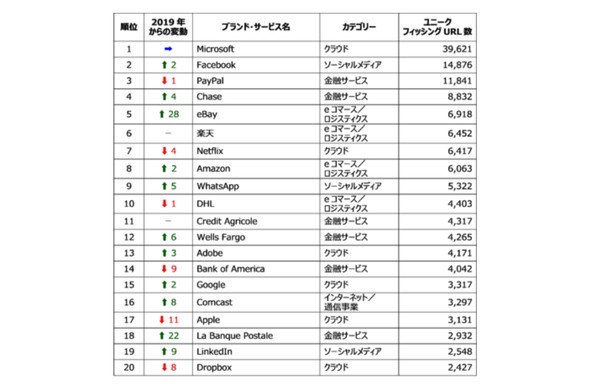 2020年のフィッシング攻撃のランキング(出典:Vade Secure)
Microsoftは、2019年に続いて1位となった。1位になったのは7四半期連続。Microsoftのフィッシング攻撃は多岐にわたり、パスワードのリセットや警告を促すといったありふれたものだけでなく、「Microsoft OneDrive」や「Microsoft SharePoint」のファイルを開くよう要求するメールも見られたという。
Vade Secureによると、Microsoftをかたったフィッシングメールの多くは、Microsoftになりすますのではなく、別のブランドになりすまして攻撃を仕掛けてくるようだ。「Microsoft 365」のフィッシングページへのリンクを仕込み、Microsoftブランドに対するユーザーの信頼を悪用するという。
2020年における傾向として、新型コロナウイルス感染症(COVID-19)に関連したフィッシング攻撃が多数見られたことが挙げられる。COVID-19の影響でオンラインショッピングの利用が増えたことから、それを装ったものが増えた。5位にeBay、8位にAmazon、10位にDHLがそれぞれランクインした。
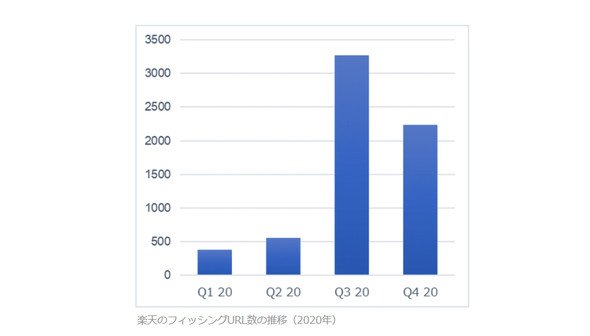 楽天のフィッシングURL数の推移(2020年)(出典:Vade Secure)
日本のサービス企業で唯一トップ20に入った楽天もその1例だ。楽天はPhishers' Favoritesのランキングに、2020年に初めて入った。楽天をなりすまし対象としたフィッシング攻撃は2020年第3四半期(7~9月)に、同第2四半期の559件から485%増の3272件と急増した。同第4四半期は同第3四半期から32%減少したものの、2000件を超えている。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー