




















「ChatGPT」をダシに詐欺を働く悪人達
急速に進化する「ChatGPT」には詐欺師や攻撃者が大量にまとわりついてる。どのような危険性があるのか、安全に使うにはどうすればよいのかを紹介する。
Palo Alto Networksは2023年4月20日、生成系AI(人工知能)「ChatGPT」を利用した詐欺についての調査結果を発表した。
同社の脅威インテリジェンスチーム「Unit 42」の研究者は、ChatGPTを史上最も急速に進化している消費者向けアプリケーションの一つだと捉えている。そこで、ChatGPTに関連するトレンドトピックや新規登録ドメイン、スクワッティングドメインを監視することにした。スクワッティングドメインとは、有名な企業や組織、人物などの名前や商標を含む無関係の第三者が登録したドメインを言う。ブランドや良い評判を悪用するためのドメインだ。
その結果、ChatGPTに関連すると思われる文言やドメイン名を使用して利益を得ようとする詐欺師たちが盛んに活動していることが分かった。どうすれば詐欺に引っかからずにChatGPTを利用できるだろうか。
急速に拡大する詐欺の規模 安全に使うには?
調査の結果、詐欺の準備のための次のような大規模な活動が明らかになった。
同社のPeng Peng氏、Lucas Hu氏、Zhanhao Chen氏によれば、2022年11月から2023年4月上旬にかけて、ChatGPTに関連するドメインの月間登録は910%増加した。同期間にPalo Alto Networksが提供する「DNS Security」のログから、関連するスクワッティングドメインが17818%増えたことも分かった。200倍近い増加だ。さらに同社の「Advanced URL Filtering」のトラフィックから、ChatGPTに関連する悪意のあるURLが1日最大118件検出された。
攻撃者がChatGPTをてこに犯罪行為を働く下準備は十分にできているといえるだろう。ChatGPTの開発元のOpenAIが2023年3月1日にChatGPTの公式APIを公開したことが、さらに輪をかけた。すでに、このAPIを利用した不審なサービスも増えている。
UNIT 42の研究者は詐欺師がユーザーを誘い出してマルウェアをダウンロードさせたり、機密情報を共有させたりするさまざまな手法をケーススタディを交えて紹介した。
ChatGPTを利用した不審な行為はどのぐらい増えているのか
スクワッティングドメインの増加にはどのような傾向があるのだろうか。
OpenAIとChatGPTが有名になるにつれて、ドメイン名として「openai」や「chatgpt」を使用するスクワッティングドメインが幾つも確認できた。例えば、「openai.us」「openai.xyz」「chatgpt.jobs」といったドメインだ。見つかったドメインのほとんどは、2023年4月上旬の時点で悪意のある内容を含んでいない。しかし、OpenAIやその他の正規のドメイン管理会社によって管理されてはいないため、いつでも悪用されて被害をもたらす可能性がある。
ChatGPT公開後にChatGPTに関連するスクワットドメインの登録は増え続けている(図1)。研究者は2023年2月上旬にドメイン登録量が大幅に増えたことに気付いた。これはMicrosoftが2023年2月7日に新しい「Microsoft Bing」のバージョンを発表した直後のことであり、ChatGPTに関連するドメインが300以上登録された。
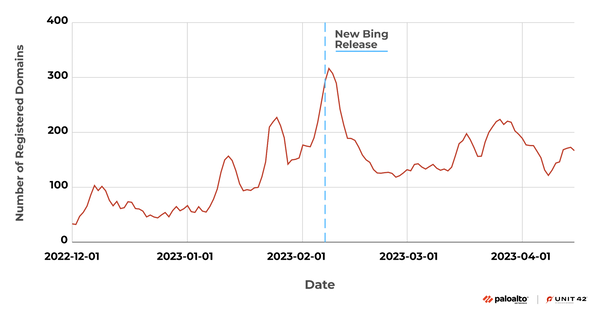 図1 ChatGPTに関連するスクワッティングドメイン登録の推移 1日当たりの登録ドメイン数を示す(出典:Palo Alto Networks)
スクワッティングドメインに集まる人も増えている(図2)。DNS Securityのクエリーの数はChatGPTの公式APIが発表された時点(最も高い山)と「GPT-4」の発表時(次の山)に多い。だが、継続的なアクセスが続いている。
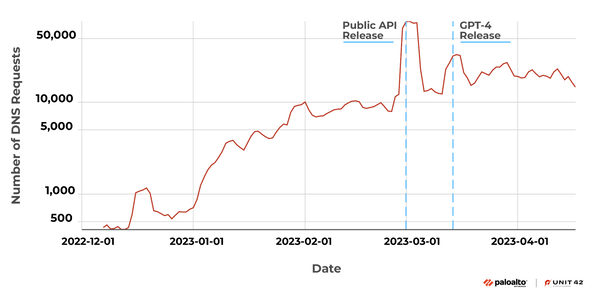 図2 ChatGPTとの関連をにおわせるスクワッティングドメインに対するDNSトラフィック推移(出典:Palo Alto Networks)
Palo Alto Networksの「Advanced URL Filtering」も反応を示した(図3)。図2と比較すると公式APIの発表とGPT-4の発表の際に鋭いピークが立っている。
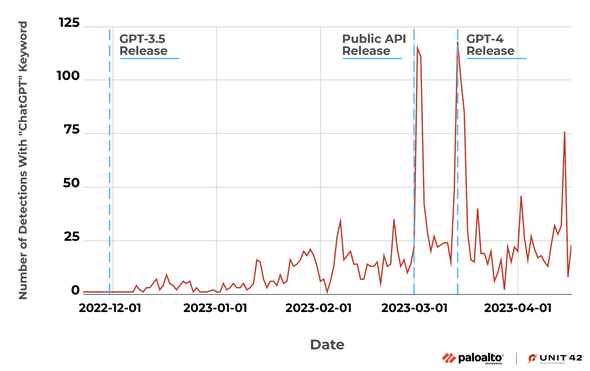 図3 ChatGPTをキーワードとして見つかった悪意のある検出の動向(出典:Palo Alto Networks)
どのような詐欺が広がっているのか
Palo Alto Networksの調査中、OpenAIの公式サイトになりすまそうとする複数のフィッシングURLが見つかった。例えばChatGPTの公式Webサイトの外観を忠実に模倣した偽サイトを作成して、ユーザーをだましてマルウェアをダウンロードさせたり、機密情報を共有させたりする。
図4は詐欺師がマルウェアを配信するために使用したWebサイトの一例だ。ピンク色の「DOWNLOAD FOR WINDOWS」ボタンが目立っている。ユーザーがクリックすると、素早くトロイの木馬型のマルウェア(SHA256:ab68a3d42cb0f6f93f14e2551cac7fb1451a49bc876d3c1204ad53357ebf745f)がデバイスにダウンロードされてしまう。
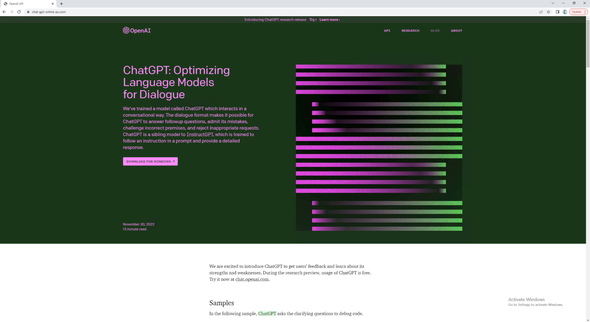 図4 マルウェアを配信するWebサイトの例 chat-gpt-online-pc.com(出典:Palo Alto Networks)
詐欺師はChatGPTに関連するソーシャルエンジニアリングを利用して、個人情報の盗難や金銭詐欺を働く可能性がある。OpenAIがChatGPTの無料版をユーザーに提供しているにもかかわらず、詐欺師は被害者を偽のWebサイトに誘導して、サービスには支払いが必要だと主張するだろう。偽Webサイトの目的はおびき寄せた被害者からクレジットカード番号や電子メールアドレスなどの機密情報を盗み取ることだ(図5)。
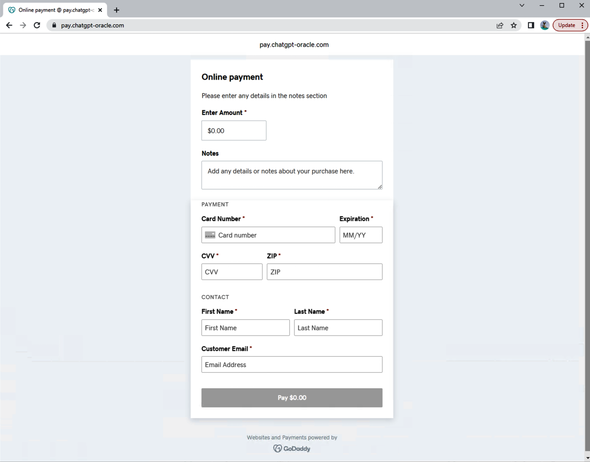 図5 金融詐欺サイトの例 pay.chatgpt-oracle.comの例を示した(出典:Palo Alto Networks)
OpenAIの人気の高まりを利用した暗号通貨の詐欺が起こっていることも分かった。図6はOpenAIのロゴとイーロン・マスクの名前を悪用して、暗号通貨のプレゼントイベントに被害者を呼び込んむ詐欺の例だ。
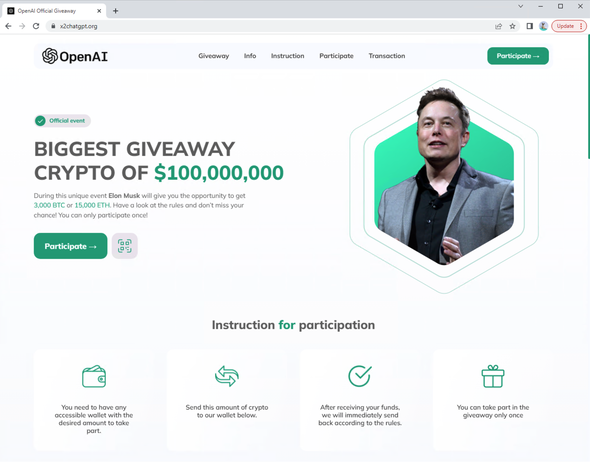 図6 暗号通貨詐欺の例 x2chatgpt.org(出典:Palo Alto Networks)
ChatGPTと似た機能を提供するAIチャットbotにもリスクがある
ChatGPTの人気を受けてAIチャットbotアプリケーションも増えてきた。独自に大規模な言語モデルを提供するものや、2023年3月1日に発表された公開APIを通じてChatGPTのサービスを提供するものがある。だが、これらのチャットbotはセキュリティリスクを高める可能性がある。
ChatGPT APIが公開される以前、自動化ツールを使ってChatGPTに接続できるオープンソースプロジェクトがいくつもあった。ChatGPTが特定の国や地域ではアクセスできないことを考えると、これらの自動化ツールやAPIで作成されたWebサイトは、相当数のユーザーを引き寄せる可能性がある。
これが攻撃者を引き寄せた。このようなサービスを中継することでChatGPTを収益化する。例えば、図7は有料のチャットbotサービスを提供する中国のWebサイトの例だ。
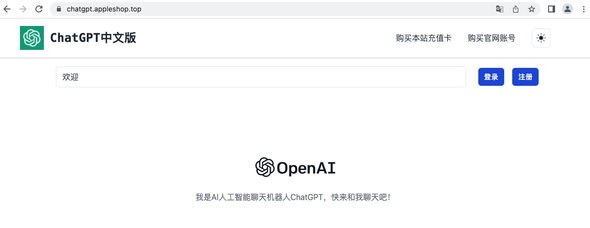 図7 有料チャットbotサービス chatgpt.appleshop.top(出典:Palo Alto Networks)
無料で提供されているかどうかは別として、これらの模倣チャットbotは信頼に値しない。なぜなら多くのチャットbotは2020年6月に公開された「GPT-3」をベースにしており、最近の「GPT-4」や「GPT-3.5」よりも性能が劣るからだ。
もう一つ重大なリスクがある。攻撃者はユーザーの入力データを収集し、盗む可能性がある。機密性の高いテキストを提供すると、危険にさらされる可能性がある。チャットbotの応答が操作されて、誤った回答や誤解を招く情報が与えられる可能性もある。
スクワッティングドメイン「chatgptforchrome.com」は、「ChatGPT Chrome Extension」の紹介ページをホストしている(図8)。ここではOpenAIの公式エクステンションの情報とビデオを流用した。
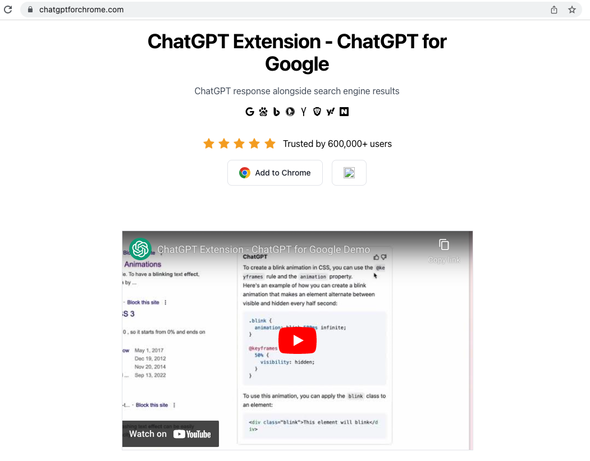 図8 ChatGPT向けの偽の拡張機能が提供されている chatgptforchrome.com(出典:Palo Alto Networks)
図8にある「Add to Chrome」ボタンを押すと「chrome.google.com/webstore/detail/ai-chatgpt/boofekcjiojcpcehaldjhjfhcienopme」につながる。だが本物のURLであれば「chrome.google.com/webstore/detail/chatgpt-chrome-extension/cdjifpfganmhoojfclednjdnnpooaojb」でなければならない。
この「AI ChatGPT」拡張機能(SHA256:94a064bf46e26aafe2accb2bf490916a27eba5ba49e253d1afd1257188b05600)を研究者がダウンロードしたところ、Webブラウザにバックグラウンドスクリプトが追加された。中には高度に難読化されたJavaScriptのコードが含まれている。このJavaScriptを研究者が分析したところ、「Facebook Graph API」を呼び出して被害者のアカウント情報を盗み出し、さらにFacebookアカウントにアクセスする可能性があることが分かった。
本物のChatGPTを直接使うことが対策になる
ChatGPTの人気の高まりは世界的だ。これが詐欺師を引き付けている。ChatGPTに関連する新規登録ドメインやスクワッティングドメインの数が大幅に増加しており、悪意のある目的で使われる可能性が高い。
ユーザーはChatGPTに関連する疑わしいメールやリンクに注意する必要がある。さらに模倣版のチャットbotを使うと、さらにセキュリティリスクが高まる。ユーザーはブックマークなどを使って常にOpenAIの公式WebサイトからChatGPTにアクセスする必要がある。
なお、Palo Alto Networksによれば、同社の製品を利用することでChatGPT関連の詐欺から保護されるという。同社の次世代ファイアウォールや「Prisma Access」「Advanced URL Filtering」「DNS Security、WildFire」といった製品だ。今回例示された全ての悪意のある指標(ドメイン、IP、URL、ハッシュ)は、これらのセキュリティサービスの対象だという。
Copyright © ITmedia, Inc. All Rights Reserved.


ニュースピックアップ
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー