




















当局が警告、今すぐ使用をやめるべき4つのストレージ製品
メーカーのサポートが切れた製品であっても、しばらくは正常に動作し続けるだろう。だが思わぬ危険性がある。

ハードウェア製品には保証期間とは別にサポート期間も設けられていることが多い。サポート期間が切れても製品が動作しなくなることはない。
サポート期間終了後も使い続けると危険な製品
だが、サポート期間終了後は使い続けてはいけない製品がある。
問題が起こったのは台湾の情報通信機器メーカーD-Linkが発売したNAS(Network Attached Storage)製品「DNS-340L」「DNS-320L」「DNS-327L」「DNS-325」だ。危険な脆弱(ぜいじゃく)性が見つかったためだ。脆弱性の識別子は「CVE-2024-3273」だ。
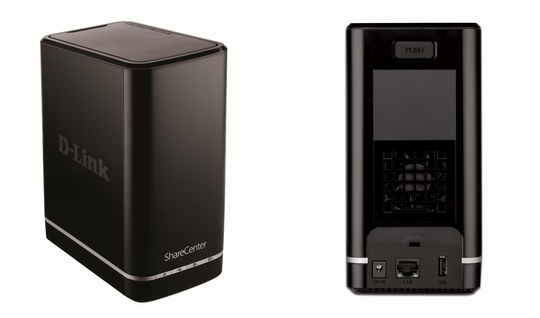 D-LinkのDNS-320L(提供:D-Link)
サイバーセキュリティを扱うShadowserverの研究者は、2024年4月8日、次のような内容をXへ投稿した(注1)。
「攻撃者は、D-Linkのネットワークエリア・ストレージデバイスのコマンドインジェクションとハードコードされたクレデンシャルバックドアの脆弱性をスキャンし、積極的に悪用している」
サポートが終了したデバイスは頻繁に攻撃されている
D-Linkは「これらの製品の利用を中止するよう、強く推奨する。この製品をこれ以上使用すると、製品に接続されたデバイスのリスクとなる可能性がある。この脆弱性に関するパッチは提供されておらず(注2)、今後も提供される予定はない」と述べた。
同社は2024年4月4日のセキュリティアナウンスメントで、影響を受ける4つの製品のユーザーに対して、デバイスの利用を止めて別の製品に買い換えるよう勧告した(注3)。これらの製品のサポートは切れている。
NASのようなネットワークデバイスは、経済的な動機に基づく攻撃者や国家に関連する攻撃者によく狙われる。Citrix Systems(注4)、Ivanti(注5)、Barracuda Networksが販売するネットワークデバイスの脆弱性(注6)は、2023年に広く攻撃の対象となった。
航空企業のBoeingと(注7)、通信企業のComcastは(注8)、CitrixBleedと呼ばれるCitrixの脆弱性を悪用した攻撃によって影響を受けた。サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が運用する2つのシステムは(注9)、IvantiのリモートアクセスVPNの脆弱性を悪用した攻撃によって侵害された。
Ivanti、Citrix Systems、Barracuda Networksの各デバイスは現在もベンダーによってサポートされている。だが、今回攻撃の対象となったD-Linkの製品はサービスを終了しており、ファームウェアのアップデートの対象外だ。影響を受けるD-LinkのNASデバイスを使用している企業の数は定かではない。D-Linkは台湾を拠点とするベンダーであり、NAS製品を中小企業向けに販売していた。
2024年3月26日、脆弱性を発見したNetworkSecurityFishが調査結果をD-Linkと共有し、脆弱性を公表したことにより、D-LinkのNASデバイスのうち、9万2000台以上が脆弱だということが分かった。
研究者は、GitHubの投稿で次のように述べた(注10)。
「この脆弱性が悪用されると、D-LinkのNASデバイス上で任意のコマンドの実行が可能となり、攻撃者はコマンドを指定することで、機密情報への潜在的なアクセス、システム構成の変更、サービス拒否などが可能となる」
出典:D-Link tells customers to sunset actively exploited storage devices(Cybersecurity Dive)
注1:Shadowserver(X)
注2:CVE-2024-3273 Detail(NIST)
注3:DNS-320L / DNS-325 / DNS-327 / DNS-340L and All D-Link NAS Storage :: All Models and All Revison :: End of Service Life :: CVE-2024-3273 & CVE-2024-3272: Vulnerabilities Reported by VulDB/Netsecfish(D-Link)
注4:CitrixBleed worries mount as nation state, criminal groups launch exploits(Cybersecurity Dive)
注5:Ivanti pledges security overhaul after critical vulnerabilities targeted in lengthy exploit spree(Cybersecurity Dive)
注6:Barracuda zero-day vulnerability exploited for 7 months before detection(Cybersecurity Dive)
注7:Weeks after Boeing attack, ransomware group leaks allegedly stolen files(Cybersecurity Dive)
注8:Comcast’s Xfinity discloses massive data breach linked to CitrixBleed vulnerability(Cybersecurity Dive)
注9:CISA asserts no data stolen during Ivanti-linked attack on the agency(Cybersecurity Dive)
注10:Command Injection and Backdoor Account in D-Link NAS Devices(GitHub)
© Industry Dive. All rights reserved.


Cybersecurity Dive
米国でビジネスジャーナリズムに特化した記事を掲載するIndustry Diveの、セキュリティ系連載「Cybersecurity Dive」の記事一覧です。
この記事の著者

関連記事
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
ソニー子会社、M365環境にあえて「Gemini」を導入 システムを競合させない工夫とは
-
2
「AIコーディングで高速開発」が、なぜ企業の弱点に? 開発部門のAIとの付き合い方
-
3
「Copilot、Word文書まとめて」で社内全滅? 勝手に増殖するAIウイルスで大騒ぎ:895th Lap
-
4
【対談】「ひとり情シス」は悪ではない 担当者が辞めても「回る情シス」の作り方
-
5
現役情シスに聞いた「忙しすぎる理由」 やりたいけど手が回らない仕事とは? 228人調査
-
6
「Gemini Notebook」で利用者10倍 シニア社員をAIヘビーユーザーにした首都高の考え
-
7
SOAPはRESTに負けたのか? 「古いAPI」を残すか見直すか
-
8
“脱・C言語”を狙う開発者が「Cの代替言語を作っても失敗する」と断言するワケ:894th Lap
-
9
三井不動産に不正アクセス、最大5万5000件の情報漏えい可能性 一連の流れを整理
-
10
NTT研究所の先端技術を集約し事業拡大を狙う「NTTテクノクロス」誕生
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー