




















セキュリティ強化塾
内部不正を防ぐ委託先管理と物理セキュリティ(1/5 ページ)
情報漏えい事件に学ぶ、内部不正を防ぐ委託先管理と物理セキュリティを解説する。状況的犯罪予防の5カテゴリー、25分類とは?
大手教育事業会社で発生した情報漏えい事件は、周到な情報セキュリティ対策を横目に、データベースへのアクセス権限を持つ「正当」なユーザー(管理者)が不正にデータをコピーして持ち出し、売却した内部不正によるものだった。
どれほどシステム上の対策を多重化しても、委託先を含めた内部関係者の悪意に基づく不正行為を完全には止められない。しかも、その結果が明らかに許容レベルを超える損害をもたらす可能性が高いことがあらためて思い知らされた。
日々のセキュリティ運用に汗を流す一般のIT技術者が無力感を感じてしまうのはやむを得ないが、それでもリスク最小化を諦めることは許されない。今回はITシステム上のセキュリティ実装という視点に加え、社内および委託先のITマネジメント、さらに物理セキュリティについて考えてみよう。
空前の情報漏えい事件でセキュリティ対策の壁を崩したのは「蟻の一穴」だったのか?
7月9日に公表された大手教育事業会社B社の個人情報漏えい事件は、当初760万件(その後、約620万件に修正)が流出したと発表され、その空前の規模に驚かされた。
一方で、犯人と目されるSEの39歳男性Mが私物のスマートフォン経由でSDカードにコピーした個人データは約2260万件におよび、2013年7月から2014年6月にかけて名簿業者3社に合計20回、のべ2億300万件の顧客情報が売却されたことが分かっている。
犯人探しは比較的早期に結論が出て、7月17日に「不正競争防止法違反(営業秘密の複製)」容疑でMが逮捕され、その後起訴された。Mは容疑を認めている。図1に事件概要を示す。
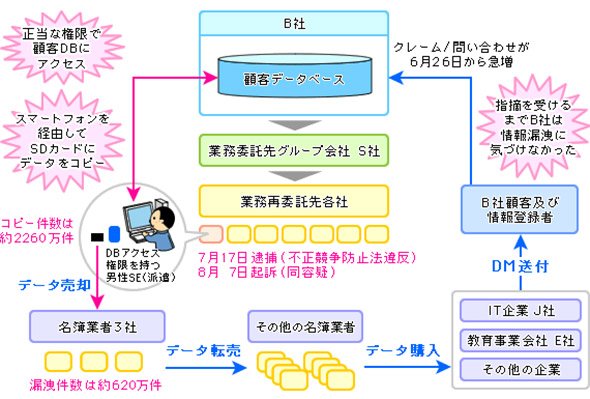 図1 大規模情報漏えい事件の構図
この事件でMが得た利益は合計400万円とされる一方、B社では被害者の補償に200億円、その他の対応に60億円を費やす(特別損失として計上)ことになり、代表取締役副会長とCIOの2人が引責辞任する事態になった。ブランドイメージがこの事件で著しく失墜したことも否めず、今後の事業にも影響を与えそうだ。
図に見るように、直接情報持ち出しの手段に使われたのはスマートフォンへのデータコピーだ。強制的に禁止されていなかったことが蟻の一穴となり、大規模な情報漏えいにつながったという見方も一面で可能かもしれない。
しかし、そればかりが原因とは到底考えられない。今回は、この事件をカギに、内部関係者の不正行為による情報漏えいを未然に防ぐために、どんな対策が必要なのかを考えてみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
2
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
5
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
6
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
-
7
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
8
「AIにやらせよう」の後に待つ仕事 スターバックス、デロイトらの事例から考える人とAIの境界線
-
9
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
-
10
電通、20万件超の会計承認をGeminiでAI化 精度99%でもAIだけに任せなかった理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー