




















セキュリティ強化塾
脱獄なんかしない、それでも危険なiOSの脅威最新事情(1/4 ページ)
「iPadならウイルスなんて関係ない」。これは大きな間違いだ。iOSのセキュリティの現状について紹介しよう。
「iOS端末ならウイルスもないし、不注意による情報漏えいにだけ気を付けていればいい」と考える人は多い。これは間違いではあるが、実際のところ、その認識でまず問題はなかった。App Storeに並ぶアプリはアップルの審査を経ており、安心感があったからだ。
ところが、その「常識」を捨てるときが来た。悪意をもつ人間はiOSの「閉じた」世界をこじ開けるべく、わずかな隙間から攻撃をぐいぐいと押し込んでくる。App Storeに「ウイルス入り」アプリが大量に出回っていたことも発覚した。今回は、昨今ビジネス界でも導入が広がるiOSのセキュリティの現状について紹介しよう。
脱獄iOSでなくても不正アプリが導入される事態が発生
iPadでちょっとアダルトなWebサイトを探検中。少し気になる動画のPlayボタンをタップすると「playMovieがインストールされます」とのメッセージが表示された。専用プレイヤーかと思って「インストール」をタップすると、今度は「信頼されていないAppデベロッパ」というメッセージと、「デベロッパ◯◯◯を信頼してこのiPadでAppを実行しますか?」という表示が。ここまで来て後戻りできるものか、「信頼」ボタンをタップだ。
このストーリーは、2015年5月に国内で初めて発見されたiOS向けの詐欺アプリがインストールされるまでの実際の流れを基にした。一連の操作により、ユーザーのiPadには攻撃者のサーバから詐欺アプリがダウンロードされ、インストールされる。そのアプリを起動してしまえば、あとはお決まりの架空請求の流れとなる。もっとも、このような架空請求自体は放っておけばよい。
このケースで怖いのは、何も不正な改造を行っていない端末に詐欺アプリがインストールされてしまうことだ。これまでにもiOS端末に感染するウイルスや不正アプリは見つかっていたが、それらは「脱獄(jailbreak)」と呼ばれる不正改造を行った端末だけの問題だった。ところが今回は脱獄を行っていない端末に不正アプリがインストールされてしまったのだ。その仕組みは図1のような流れになっている。
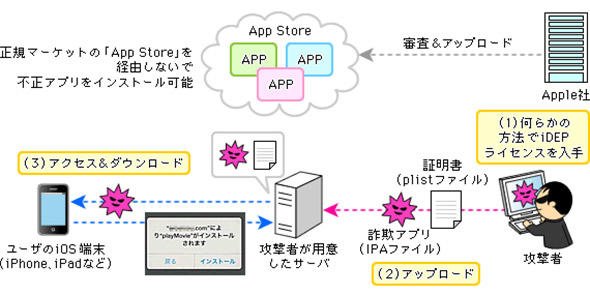 図1 脱獄していないiOS端末に詐欺アプリがインストールされた仕組み(出典:トレンドマイクロ)
発端は、攻撃者がiDEP(iOS Developer Enterprise Program)と呼ばれる企業内アプリ配布用のライセンスを何らかの方法で入手したことだ。本来、このライセンスは自前のWebサーバに自社製アプリを置き、そこにアクセスできるユーザーだけにアプリをインストールさせるためのもの。これがセキュリティの隙間になってしまった。
このような手口のほかにも、iOS端末を攻撃する手口はいくつかある。つい最近では、Appストアに不正アプリが多数公開される事件が起きたばかりだ。以下では、その事件も含め、これまで発見されている手口を紹介しながら、企業や個人がとるべき対策について考えてみよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー