




















IT導入完全ガイド
歴史で追う「IT資産管理ツール」、標的型攻撃やスマートデバイス管理にどう対応した?(2/3 ページ)
内部不正による情報漏えいの防止のために
内部不正による情報漏えいに対しては、アクセス権限管理と認証の強化、そして各種ログの取得と監査が重要と考えられている。IT資産管理ツールにはこの面でも機能追加が行われている。
従来は専用ツールが必要だったPC操作ログ管理機能が追加されるようになってきた。これによれば誰が、いつ、どのリソースにアクセスし、何をしたかなどが分かる(図3)。業務時間とPC利用の対応の視覚化(図4-1)や印刷履歴の管理(図4-2)も行える。
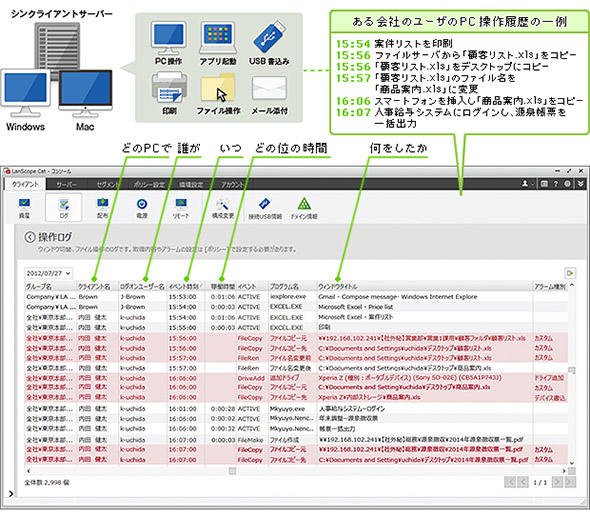 図3 PC操作ログ機能の例(出典:エムオーテックス)
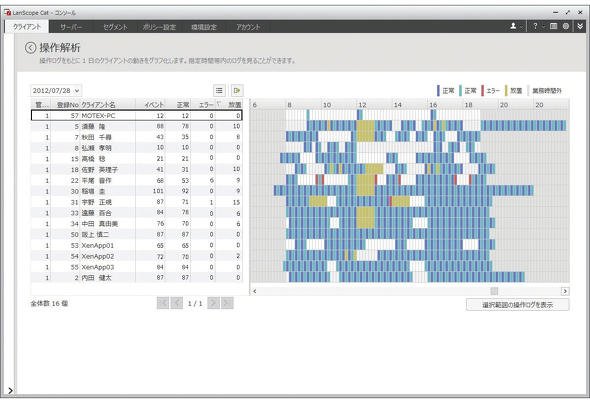 図4-1 業務時間とPC利用の対応の視覚化の例(出典:エムオーテックス)
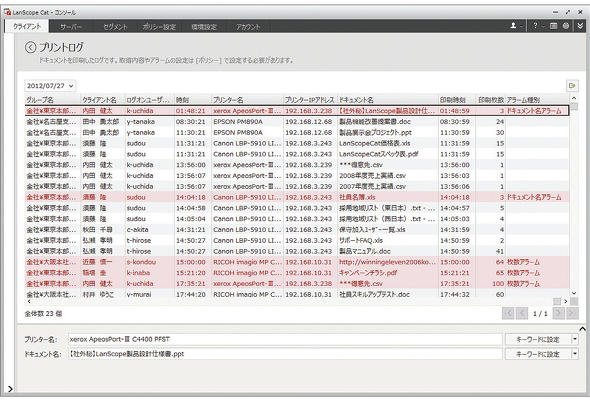 図4-2 印刷履歴の管理の例(出典:エムオーテックス)
この機能を利用した監査を行えば、不審な行動をしているユーザーが突き止められる。だがこの機能を利用する主な目的はむしろ不正行為の抑止だ。自分のPCによる行動が監視されていることが分かればポリシー外の行動はしないはず。IPAの2012年調査では社員が「内部不正への気持ちが低下する」とした施策の第1位が「社内システム操作の記録が残る」(52.4%が回答)だった。アクセス管理や罰則強化よりも効果的な抑止策になることは間違いないだろう。
なお、操作履歴をレポート形式で視覚化すると、従業員の行動傾向が容易に把握できる。パターンから大きく外れた行動で不正を発見できる場合がある。例えばUSBメモリの利用履歴を業務日報に記載し、操作ログと突き合わせたり、頻繁な特定サイトへのWebアクセスなどの不審行動からポリシー違反を突き止めたりすることができるだろう。
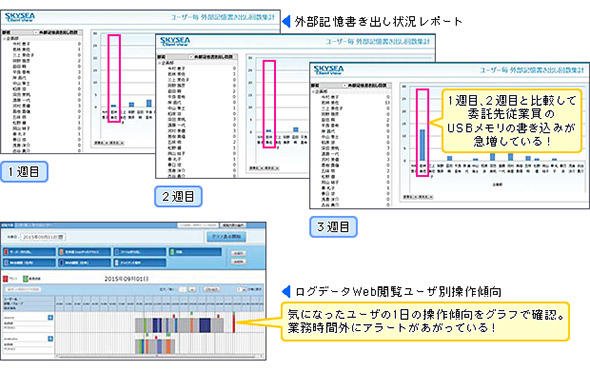 図5 操作ログレポート管理と傾向分析(出典:Sky)
メールのポリシー違反管理、アプリID監査機能、デバイス制御機能でも防衛可能
また操作履歴の管理機能は特定目的用に使いやすく洗練されてきており、例えばメールの送信内容をクライアント側で記録して、ポリシー違反送信が検出されると警告を発し、適正なポリシー運用を促すことで従業員啓発、教育に役立てることができる。
またアプリケーションへのログインをPCと関連付けて管理できる「アプリID監査」機能によりどの端末から誰がどのIDでログインしたかの記録をとると、ポリシー外利用の証拠を探すこともできる。
デバイス制御機能を利用すれば、OS機能やActive Directoryのグループポリシーではできないきめ細かい外部デバイスの制御が可能だ。付け加えると、書き出し時の自動暗号化機能や、スマートフォン接続時のファイル操作履歴をログとして記録する機能、データ書き出しの際にユーザーにアラート通知を行う機能なども実装されているものがある。
こうした各種機能を利用しつつ、不審行動を発見次第、インベントリ情報の確認やリモート操作機能などにより調査を開始できるところがIT資産管理ツールの特長といえるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー