




















IT導入完全ガイド
「サンドボックス対策」されたマルウェアをどうする? サンドボックスの脅威検知の仕組み(2/3 ページ)
1500万回CPU命令、10時間停止、「サンドボックス対策」を施されたマルウェア
サンドボックスはもはや他のセキュリティ機器の1つの機能としてあれば十分で、専用機の意味はなくなった――とは言い切れない側面もある。
既にマルウェア製作者は、サンドボックスによる検知状況を把握している。そのため、高度なマルウェアでは、自分自身が動いている環境が「実PC」なのか、それとも「仮想環境」なのかを判定する機能があり、もし自分が仮想環境上、つまり「サンドボックス」で動いていると判断した場合は、行動をいったん停止する、さらには自分自身を消去するというものもあるという。
そのため、マルウェアと検知されずにサンドボックスを通り抜け、実PCへ流れた途端、マルウェアとして実行を開始する――といったものも増えている。せっかくのサンドボックスが無意味なものになる場合もあるのだ。
このような進化した“サンドボックス対策型マルウェア”への対策として、専用機を提供するベンダーの動きは速い。例えばマルウェアがサンドボックスを通り抜けようとして無意味なCPU命令を1500万回程繰り返し、10時間行動を止めるといった動作を検知できるようになっている。これはサンドボックスにおける実環境の再現において、システムコールと呼ばれるOSとのやりとりだけでなく、CPU内で実行されるロジック全体をエミュレートすることで実現している。
また、仮想環境自体にも工夫がしてあるという。例えば、CPUコア数が極端に少なければ「仮想環境」と判定し、行動を停止しようとするマルウェアについては、コア数を判定するような命令に対し「複数の返値を返して挙動を見る」など、高度な検知を行うようなロジックが組まれているという。
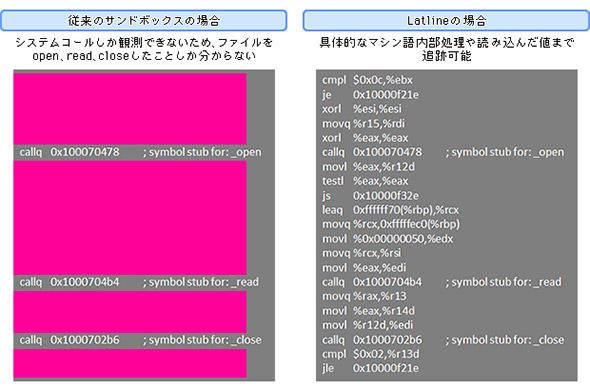 図2 「Lastline」ではマルウェア解析において実CPUに近い命令解析を行うことで、システムコールの観測だけでは発見できないサンドボックス回避技術を“回避”する(出典:NTTデータ先端技術)
また、昨今のサンドボックス製品は疑わしいファイルをクラウド上の解析システムに送信する形態を取るものが出てきているが、サンドボックスを構成するクラウドサービスの実現方式に関しても多くの選択肢がとれるのが専用ソリューションの強みだ。
判定のためとはいえ、海外のデータセンターにファイルを送信することは許容できない企業も多い。ここに対しても日本国内に用意された特定のデータセンターとのみ通信を行う仕組みや、その判定のためのサーバをオンプレミスで用意できるという仕組みが用意されているサービスもある。
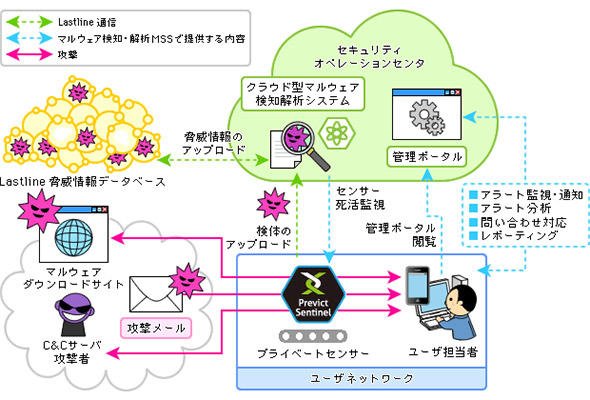 図3 マルウェア検体の流れ クラウドに検体をアップロードし検知させるタイプのサンドボックスながら、そのクラウドは国内データセンターにあることが特徴の製品(出典:NTTデータ先端技術)
このように、最新型のサンドボックスでは選択の幅が広がるだけでなく、その機能の「深さ」も選べるようになってきている。これらの最新情報を加味し、自社に必要な機能を選ぶことが重要だ。NTTデータ先端技術ではLastline(ラストライン)のソリューションを「費用は1人につき年間1万円程度」で提供しており、官公庁や金融機関をはじめ、重要インフラや知的財産を持つ“標的型攻撃の標的になりやすい企業・団体”を中心に導入、検討が進んでいるという。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー