




















IT導入完全ガイド
「サンドボックス対策」されたマルウェアをどうする? サンドボックスの脅威検知の仕組み(3/3 ページ)
脅威をライフサイクルで考える――検知手段としての「サンドボックス」
ただし、サンドボックス機能を持つ製品を導入することで、“標的型攻撃”への対策が完了するわけではない。サンドボックス機能はあくまで検知をするための仕組みで、これまでのマルウェア検出技術に加え、未知の攻撃を効率良く検出することには優れている。しかし、標的型攻撃においてはマルウェアの侵入後、そのマルウェアの行動自体をストップさせたり、コントロール信号を止めたり情報を外に送信するのを止めるなどの仕組みも必要だ。
サンドボックスでは該当のファイルを仮想マシン上で実際に実行するため、その判定にはある程度の時間が必要だ。通常業務においてはそのタイムラグを許容できないため、サンドボックス内で実行させると同時にエンドポイントにファイルをダウンロードさせ、開かせることになる。その後万が一マルウェア判定が行われた時、該当のファイルをダウンロードしたPCを特定し、マルウェアの感染、拡がりを止める必要がある。
そのため、サンドボックスの導入にあたっては、検出後のフローを含めた「インシデントレスポンスをするために必要な機能」もあわせて検討したい。多くのソリューションはこれらを含めた機能を提供している。インテル セキュリティではこれらを「防御」「検知」「復旧」のサイクルと定義しており、このサイクルを回す際に、各フェーズで得た知見を効率的に共有し「適応」することをテーマとして掲げ、サンドボックスを始めとする、マルウェア検知技術を活用し、その後の作業をある程度自動化するソリューションを提供している。
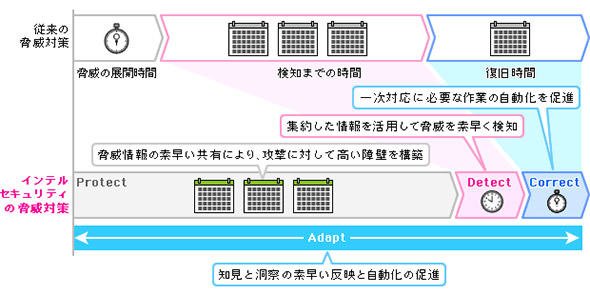 図4 サイバー攻撃による脅威のフローにおいて、検知までの時間、復旧の時間をいかに短くするかが課題になる(出典:インテル セキュリティ)
攻撃者は守る側のテクニックも学んでおり、高度な技術を持ったサイバー攻撃が絶え間なくやってくるようになっている。守る側も最新技術を理解し、防御中心で行ってきた投資の方向性を、検知や復旧にも割り振るべきだ。その技術の1つとして、サンドボックスは力になるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
6
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
7
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
8
7歳からのLinux愛好家が、なぜ今「Windows」に? OSの見方が変わった理由:896th Lap
-
9
「AIに聞いても答えない」を解消 freeeが進めるデータ連携の最新戦略
-
10
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー