




















セキュリティ強化塾
続々増える公衆無線LANを安全に使うには?(1/3 ページ)
国や地方自治体が公衆無線LANの促進に注力している。今回は公衆無線LANのセキュリティについて再考しよう。
2020年の世界的なスポーツイベントの東京開催を控え、国や地方自治体が公衆無線LANの促進に注力している。これまでの取り組みと違うのは、事前の設定などなしに無料で手軽に使えるようにしたサービスが増えている点だ。これらは主に訪日外国人向けの施策ではあるものの日本人の利用を排除するものでもない。今回は公衆無線LANのセキュリティについて再考しよう。
「フリーWi-Fi」の利用率が3倍の伸び
オフィスネットワークの無線LAN化が進んでいる。キーマンズネットが会員向けに実施した実態調査によれば全体の65%が導入済みで、必要性を感じないという回答は2割を切った(無線LANの導入状況(2016年)・前編)。
これは同時にネットワークに接続できるデバイスの多様化にもつながっている。近年、「ワークスタイルの改革」に取り組む企業は、その手段としてノートPCやスマートフォン、タブレットの導入を進めている。そして、これらモバイルデバイスの「社外への持ち出し」を認める企業が6割にのぼる。
また、情報処理推進機構(IPA)が2015年に実施したセキュリティ意識調査では「スマートデバイスを公衆無線LANサービスなどのフリーWi-Fiに接続する割合は28.7%で、前年の3倍以上になった」という結果も出た。あくまでも一般ユーザーを対象とした調査結果ではあるものの、普段から“便利に使っている”環境をビジネスシーンで使わないとは限らない。
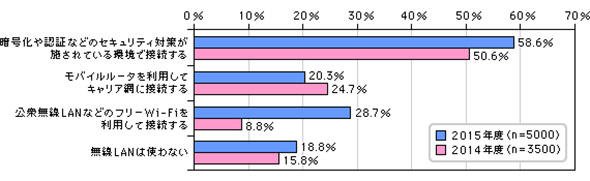 図1 無線LAN(Wi-Fi)を使ってスマートデバイスをインターネットに接続する方法(出典:IPA「2015 年度情報セキュリティの脅威に対する意識調査」)
街中のカフェで仕事をする人も散見されるが、まだまだ少数派かもしれない。だが、出張時に交通機関やホテルなどの無線LANサービスを利用する人はいる。まさにこのようなユーザーを狙った標的型攻撃が報告されている。脅威事例としては少し古いものとなるが、2014年11月にロシアのKaspersky Labが発表した「Darkhotel」攻撃だ。攻撃者は事前に高級ホテルのネットワークやシステムに侵入し、わなを仕掛けているのだ。
ホテルの無線LANを利用する際にはSSIDとパスワードを入力して利用するケースが一般的だ。Darkhotelの場合は、更にログイン画面を表示して名前や部屋番号を入力させて「プライベートで安全なネットワーク」を印象付ける。ユーザーが“ログイン”するとGoogle ToolbarやAdobe Flashなどのツールのアップデートに見せかけたバックドアのインストールへと誘導する。これに感染してしまうと機密情報などがひっそりと持ち去られてしまう。同社によれば日本人ユーザーの感染者が非常に多いマルウェアだ。
この攻撃はホテル宿泊者を狙ったものだが、今後、公衆無線LANサービスが増え、接続されるデバイスの種類が多様化していけば、攻撃者もそのターゲットに合わせた新たな攻撃手法を編み出すだろう。どのように対策すべきだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
2
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
9
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー