




















セキュリティ強化塾
内部不正による情報漏えいをどう防ぐ?(4/4 ページ)
ログを無駄にしない考え方
今、最も注目されているのは「ログ」の活用だ。ほとんどの企業において、導入したセキュリティ機器は何らかのログを作成しているはずだ。しかし、これを活用できている企業は少ない。
本来であれば、「データベースから大量のデータを抜き出した」「深夜の時間帯に特定のPCから大量のデータ通信が発生している」「不正なデバイスが接続された」などの情報を基に、適切な処理が行われるべきなのだが、それを実現するためには常にログをウォッチしなければならない。現実的な話として、ログを監視することだけを業務とする人員を配置できる企業は少数派だろう。
そこで、ログを「自動で活用する」仕組みに注目が集まっている。例えば、セキュリティ機器がマルウェアなどの異常を検知した場合、そのIPアドレスから感染した機器を特定し、スイッチなどのネットワーク機器とも連係することで、自動的に感染した機器をネットワークから分離するということが可能になる。
この他、「SIEM」と呼ばれる仕組みやログ解析ツールなどによって、ログをビッグデータ的に処理する仕組みを使うことで、従業員の出勤時の入館データやWebアクセス状況、ログイン情報などを横断的に管理することも可能になる。
まずは「データ」の棚卸し
故意、過失にかかわらず、内部要因による情報漏えいを防ぐためには、ツールの選定や導入よりも先にやるべきことがある。それは、「自社内の誰がどのような情報を持っているか」「この情報にアクセスできるのは誰なのか」といった情報の棚卸しだ。
これを怠り、全ての情報を同一のレベルで扱ってしまうと情報漏えい対策のコストは際限なく大きくなってしまう。自社内で守るべき情報の量と質、場所を把握し、それにアクセスするための「ルール作り」を進めたい。
しかし、従業員のPCに個人情報がどの程度保存されてしまっているのかが分からなければ対策も難しい。この場合、前段で少し触れたDLPを「センサー」として利用し、誰がどのような情報を持って、誰と送受信しているのかを把握することから始めるのもいいだろう。
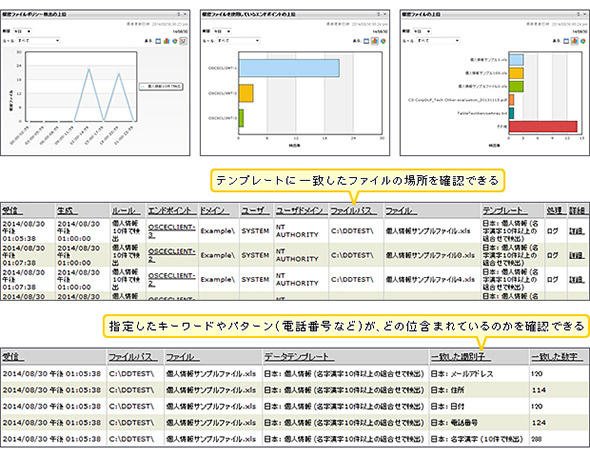 図3 データ検出による機密情報の洗い出し。DLPを使って情報がどこからどこに流れたのかを把握する。これを基に「情報がどこにあるか」の棚卸しが可能だ(出典:トレンドマイクロ)
もう1つ重要なことは「監視を行い、常に警告を発すること」だ。情報漏えい対策にも限界はある。例えば、モニター画面に表示されている情報を、個人所有のスマートフォンのカメラで撮影してしまえば、痕跡を残すことなく情報漏えいができるだろう。「そんなあからさまに怪しいことをする奴はいないだろう」と笑えるだろうか。
この手の情報漏えいは、従業員が「会社にはバレないだろう」と思っていると発生しやすい。情報処理推進機構(IPA)が2012年7月に発表した「組織内部者の不正行為によるインシデント調査」によれば、「社内システムに捜査の証拠が残る」ことを知っている社員が多いほど、内部不正への気持ちが低下するという。しかし、このような対策は経営者やシステム管理者とって優先順位が低いようだ。
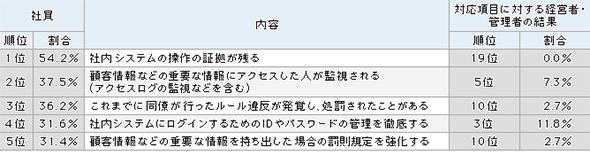 表1 内部不正への気持ちが低下する対策(出典:IPA「組織内部者の不正行為によるインシデント調査」)
内部不正を防ぐためには、従業員に対して「情報漏えい対策をしっかり行っていて、行動もチェックしている」という印象を与えることが重要だ。重要な情報を通常業務とは違う時間に送信したり、未知のUSBメモリなどを利用したりしたときに、きっちりと「警告」できる仕組みこそが情報漏えい対策のポイントともいえる。
内部要因による情報漏えいは、大きく報道される場合が多い。企業のブランドを毀損(きそん)するため、一度事件を起こしてしまうと回復には時間がかかってしまう。その前にITソリューションでできることを把握し、プロアクティブな対応を進めてほしい。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー