




















セキュリティ強化塾
Webサイトの常時SSL化が加速、そのメリットとデメリット(1/3 ページ)
ログイン画面や機密性の高い情報を入力させる場合に必須のSSLサーバ証明書。だが、Webサイトの全てをHTTPS化する時代となった。
インターネット利用中にID/パスワードなどのログイン情報やクレジットカード番号などの機密性の高い情報を入力する際には、Webブラウザに「錠」マークがついているかどうかを確認すべし――基本的なネットリテラシーだ。
だが、近いうちに「錠」マークがないWebサイトは、全て「危険なサイト」と認識される日がくるかもしれない。今回はWebの潮流を変えようとしている「常時SSL(AOSSL:Always on SSL」について解説する。
Yahoo!JAPANが選択した「常時SSL」とは何か?
2016年4月、ヤフーは同社が運営する「Yahoo!JAPAN」上の全サービスを2017年3月までに常時SSLに対応すると発表した。これまでもログイン、Webメール、ウォレットサービスなどの機密性の高い部分はSSL暗号化通信で提供しているが、今後はYahoo!ニュースの記事や写真なども全てHTTPSから始まるURLで提供するということだ。
実はこのような動きはヤフーだけではない。例えば、TwitterやFacebookといったソーシャルネットワークサービス(SNS)もログインページだけでなく全ページをHTTPS化している。最近では、Googleの検索結果ページもSSL暗号化通信に対応していることに気付いているだろうか。非商用サイトであっても同様だ。米国は政府関連サイト(.govドメイン)を全てSSL化する方針を発表し、その経過報告を逐次公表している。
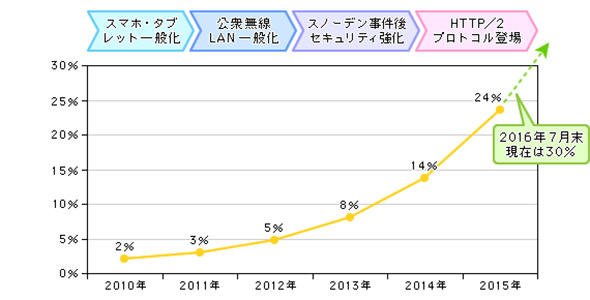 図1 インターネットに占めるHTTPSトラフィックの推移(出典:HTTP Archive)
おさらいとなるが、WebブラウザとWebサーバとの通信は、基本的には暗号化されず、平文でやりとりされる。つまり、通信経路上にいる第三者は通信内容を盗聴できる。だからこそ機密性の高い情報を送受信する場合には、SSLサーバ証明書を利用して通信内容を暗号化するHTTPSが使われてきたわけだ。
その見分け方として最も簡単な方法が、WebブラウザのURLバーに表示される「錠」マークの確認だった。ECサイトなどを安心して利用するための必須条件ともいえる。だが「常時SSL」は、一見暗号化が不要とも思えるページに対してもHTTPSを使った暗号化通信を行う。これは一体なぜなのだろうか。
今回は、常時SSLがもはや無視できないという理由と対応することのメリットを解説しよう。なお、現在ではSSLの進化版である「TLS」(Transport Layer Security)が利用されているが、本記事では一般名称として浸透したSSLという表記で統一する。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
2
ダークWebに流出した認証情報を即通知 ジョーシスが「悪用前」の初動対応を支援
-
3
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
4
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
5
企業向けAIは「大規模LLM」一択ではない Zohoが重視するコストとデータ保護
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「AIにやらせよう」の後に待つ仕事 スターバックス、デロイトらの事例から考える人とAIの境界線
-
8
6つの条件から見るCopilot、Claude、IBM Bob、組織に適した生成AIの選定ポイント
-
9
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
10
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー