




















IT担当者300人に聞きました
標的型攻撃への対策状況(2017年)/前編(3/3 ページ)
データが流出もしくはシステムが破壊されて始めて気付く
さらに、自社を狙い打ちにした攻撃をどの時点で発見できたかを聞いたところ、「標的型攻撃メールを受信した時(50.0%)」と「マルウェアに感染した時(27.6%)」の2つが大半を占めているが、「データが流出した時(5.2%)」「システムが破壊された時(5.2%)」といったクリティカルな状況に陥って初めて気が付いたケースが1割ほどに上る状況も明らかとなった。
また、「その他(10.3%)」と回答した人からは「クラウドサービスが不正利用された時点」「自社CMSのアカウントが乗っ取られた時点」といったコメントが寄せられた。
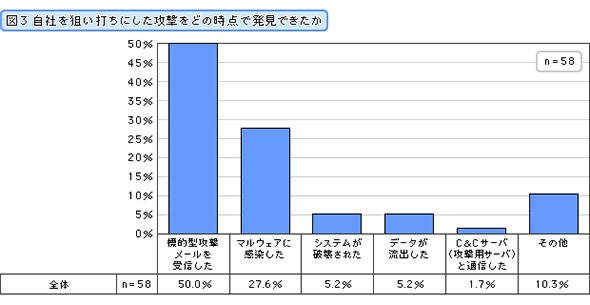 図3 自社を狙い打ちにした攻撃をどの時点で発見できたか
最後に、自社を狙った攻撃によってどのような被害が発生したか、その具体的な内容をフリーコメントで聞いた。
「メールの送受信ができなくなった」「数台のPCが使えなくなった」「PCのHDDが強制的に暗号化された」「クライアントPCがランサムウェアに感染し、クライアントPCのみならず、接続していた共通サーバが暗号化されてしまった」「ファイルサーバのデータを書き換えられた」「カード情報が知られてしまった」「自社の運営する複数のサイトにおいて、CMSのアカウントが乗っ取られページ内へ不明な文字列を挿入された」といった比較的よく耳にする現象が多い。
「意図せずWebブラウザが突然起動し、毎回同じ英文サイトが開く。さまざまなファイルのタイトルが書き換えられ開けなくなり、同一名のファイルが各フォルダに保存されていた」という攻撃の目的が不明確な仕掛けや「自社が利用しているクラウド型チケット管理システムが攻撃を受け、チケットが不正に発行された」という目的が分かりやすいものまでさまざまな被害が存在することも分かった。
前編では主に、これまでのセキュリティ被害状況や標的型攻撃を受けた経験、攻撃をどの時点で発見できたか、被害内容をレポートした。後編ではこれらの対策状況について、セキュリティ対策の社内体制、標的型攻撃対策を何らかのIT製品を導入する形で行っているか、現在導入しているセキュリティ製品、標的型攻撃対策のために今後導入したいと考えているセキュリティ製品といった内容に加え、自社社員に標的型攻撃に対する注意喚起や対策方法のレクチャーなどを行っているかどうかについてレポートする。
Copyright © ITmedia, Inc. All Rights Reserved.


IT担当者300人に聞きました
業務課題、注目のITツール……。話題には上るけれど、実際のところはどうなのか。キーマンズネット会員の声で知る、隣のカイシャのIT事情。読者のホンネを紹介します。
こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
3
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
3億人分の情報漏えい事件から見えた、金銭では済まない代償とは
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー