




















IT導入完全ガイド
最新の標的型攻撃対策ツールの動向を探る(2/3 ページ)
こうした課題を解決するための次世代エンドポイント型アンチウイルスツールに注目したい。ここでは2つの製品例を紹介しよう。
5つのエンジンで多段チェックを行う「振る舞い検知」型アンチウイルス:FFRI yarai
エンドポイント型の「振る舞い検知」型アンチウイルスツールの代表例が、FFRIyaraiだ。これは2009年に世界に先駆けて日本で開発された製品である。こちらはパターンマッチングの限界を克服することを当初から目標にしており、現在は図1に見るような5つのエンジンを備えている。
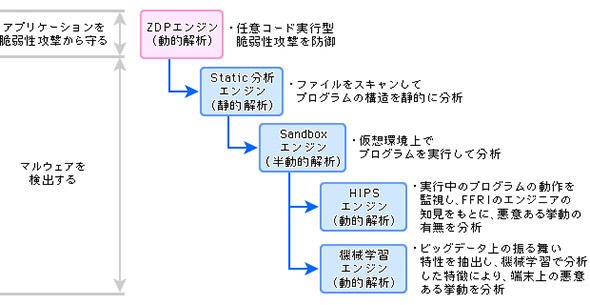 図1 FFRIyaraiの5つのエンジンの処理フロー(出典:FFRI)
コアとなるのがZDPエンジンで、これはAPI呼び出しを監視して、呼び出し元を検査する特許技術をベースに「任意コード実行型」脆弱(ぜいじゃく)性攻撃(標的型攻撃で多用される)を検知する。汎用(はんよう)性のあるロジックで検知して、高確率で攻撃を入り口で止めることができる。
このチェックをすり抜けた実行ファイルはその動作の前に構造を分析(作成時のリンカーやパッカーなどの種別も含めて)されてウイルスの特徴を持つものが検知される(Static分析)、これを通ったファイルはサンドボックスの仮想環境上で実行され、その振る舞いをもとにウイルス判定される。ここもすり抜けたウイルスは実環境で実行されるが、その動作はHPSエンジンと機械学習エンジンによって監視(動的解析)され、不正侵入活動やスパイウェア活動などの活動が検知され次第に活動がブロックされる。
このような多段の処理を重ねることにより、FFRI yaraiではこれまでに不正送金ウイルスの「Emdvi(年金機構事件に関与)」や「Gozi」、ランサムウェアの「PETYA」や「Locky」「TeslaCrypt(vvvウイルス)」など多くのウイルスを、被害発生前にリリースされていたバージョンで防御してきた実績があるという。この種のウイルスには検知率ではなく、こうした防御実績の方が参考になるだろう。
なお検知ロジックは定期的な更新が必要だが、それは年2回程度で十分といい、運用負荷の問題もクリア可能。セキュリティ監視・可視化にはゲートウェイのサンドボックスアプライアンスを、被害防止にはエンドポイントのFFRI yaraiを併用するユーザーも多いという。
AI技術を応用し、自動防御を行うアンチウイルスツール:CylancePROTECT
AI技術の応用を全面に打ち出し「多層防御を不要にし、アンチウイルスツールだけで情報資産を守る」と豪語する国内新規参入ベンダーがサイランスだ。こちらはウイルスが既知か未知かに関わりなく、ウイルスの特徴を学習して同様の特徴を持つものを識別、隔離可能にする新しい考え方のツールCylancePROTECTを2016年から提供している。
その特徴は10億を数える検体を収集し、一つ一つのファイルから600万~700万の「特徴点」(図2)を抽出、ウイルスファイルと正規ファイルの両方の特徴を学習して作り上げた数理モデルを利用するところにある。ウイルスチェックの際には、そのファイルがウイルスの特徴がある構造かどうかを調べ、一致度をスコア化する。
その結果、閾値を超えたものをウイルスと見なして自動隔離する。これはいわば、最近精度が上がった画像認識、分類技術に似ている。顔認識ソフトがカメラで撮影した男女の顔を識別するように、ウイルスかそうでないかを見分けるわけだ。海外では既に900万台での稼働実績があり、そこでのウイルス防御率は99.7%という。また正当なファイルをウイルスと誤認識してしまうのは0.002%といい、これはかなり確度が高い方法といえそうだ。
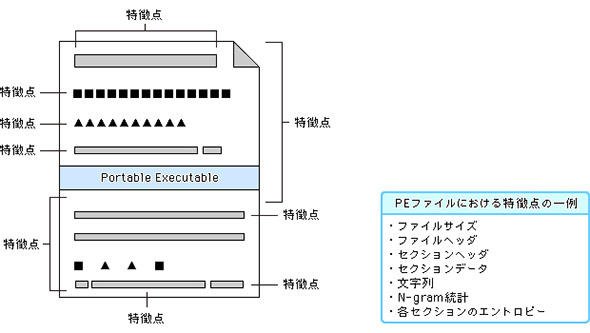 図2 実行ファイル(PEファイル)の特徴点の例(出典:Cylance Japan)
取材ではインターネット上のマルウェアリポジトリからのウイルス検体50個をダウンロードしたものを用いて、従来型のアンチウイルスツールとの比較を行った。結果はこの製品では全てのウイルス検体が検知され、他製品では12個、あるいは21個が検知されるにとどまった。
比較で用いられたのは一般的なノートPCであったが、スキャン実行は体感的には一瞬で終わった。1つのファイルに対するスコア判定は100ミリ秒以内で行えるのだという。CPU負荷も10%以下の低い時間帯にバックグラウンドスキャンを行うのが基本動作だそうだ。
この製品が目指すのは、ウイルス対策としてアンチウイルスツールが唯一の手段だった頃のセキュリティ運用のような、対策のシンプル化である(図3)。
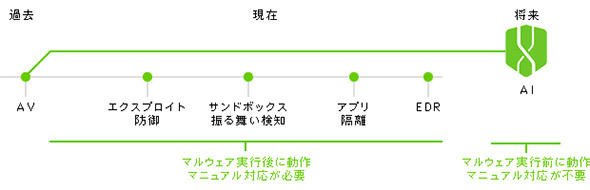 図3 サイランスが目指すウイルス対策(出典:Cylance Japan)
メンテナンスは数理モデルの更新が必要になるが、その頻度はいまのところ年2回程度とのこと。実際のゼロデイ攻撃では、1年前の数理モデルでもブロックできた事例があるという。まだ米国でもリリースされてから2年ほど、国内では半年という新しいツールだが、今後に大いに期待できそうだ。
なお、念のため付言しておくが、ゲートウェイ型アンチウイルスやIPS、WAFなどの対策は既知の攻撃には現在も変わらず有効である。次世代エンドポイント型アンチウイルスを導入する場合でも、これらの装備は不可欠であることを忘れてはいけない。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
C言語は「危険」と言われても、専門家が「使う価値は十分にある」と言うワケ:900th Lap
-
2
かんぽ生命が営業報告を50分→10分に AI時代に見直すべき「データ入力」の仕組み
-
3
M365 Copilot全庁展開で月2000時間削減 現場がAIを「使いたくなる」習慣化の仕組み
-
4
損保ジャパン、2万人の「Gemini活用」どう管理? 推進者が語る「リスク回避」の仕組み
-
5
Claude Codeに「仕事を丸投げ」して事故らないための基本運用ルール
-
6
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
7
「カスハラ対応」を個人に任せない 取手市がAIで変えた窓口業務
-
8
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
9
社員の「セキュリティ訓練」、他社はどの程度やっている? 気になる隣の実施状況
-
10
20年物の基幹システム刷新に、マクロミルがあえて「全てを変えない」と決めた理由
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー