




















GDPR対応遅れる日本、今見直すべき「情報ガバナンスモデル」とは(1/2 ページ)
2018年5月より適用されるEUの一般データ保護規則(GDPR)の対応に悩む世界の企業は多い。日本は対応に後れを取っているとされる。どうすれば対応すべきなのだろうか。
ベリタステクノロジーズは2017年4月27日、EUにおける一般データ保護規則(General Data Protection Regulation:GDPR)施行に伴い、企業が考えるべきポイントを、同社のエンタープライズデータマネジメントの取り組みとともに紹介した。ベリタステクノロジーズが調査した結果によると、日本は世界に比べGDPRの取り組みに後れを取っており、GDPRを理解し、情報に対する戦略を見直すべきだと語る。
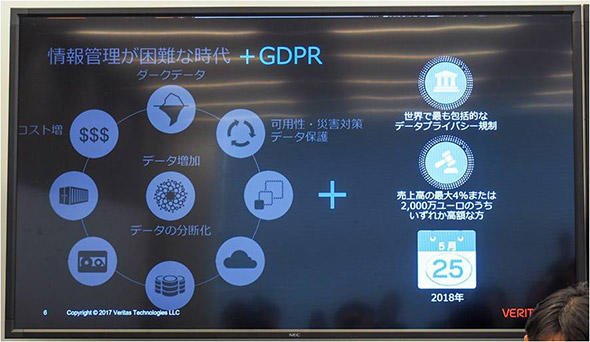 情報管理の課題の1つとして、「GDPR」がクローズアップされている
そもそも、GDPRとは何か?
GDPRは欧州、EU圏内で間もなく施行される個人情報保護のための規制で、2018年5月25日から有効になるものだ。世界においても最も包括的なデータプライバシーの保護を規定しており、ヨーロッパ圏内で収集した個人データの取り扱いを厳格に定義している。
対象となるのはEUおよび欧州経済領域(EEA)圏内において取得した、EU圏の居住者に関する個人情報を、EU域外に持ち出して取り扱うようなビジネス全体で、Cookieなど無記名のトラッキングデータも保護の対象となる。これらの情報はGDPRで定められたルールにのっとり、厳格な取り扱いが求められる。
例えば、個人情報が不要になったときにはデータを削除できること、顧客から希望があったときには該当の情報を的確に削除対応できることが要求される。これを実現するためには、情報がどこにあるか、現状の把握と的確な分類の上に、さまざまな処理を速やかに実行できるような体制になっている必要がある。
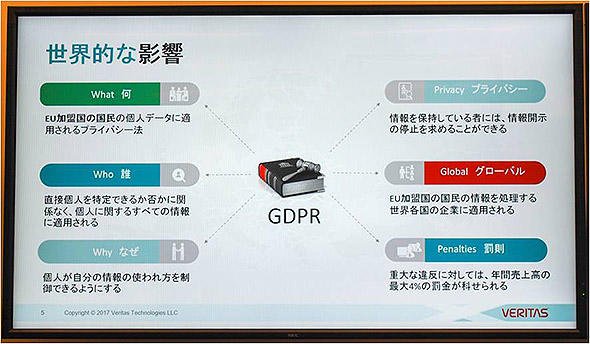 GDPRはEU加盟国の居住者の個人情報を適切に守るための規則で、EU圏内でビジネスを行うためにはGDPRに準拠する必要がある
GDPRの主な要件は4点で、適切な文章での説明や監査手順を明記する「説明責任とガバナンス」、当初説明した目的以外のデータを持っていないことを利用者に確約する「保管の制限」、インシデントがあれば72時間以内での報告義務を課す「情報漏えいの通知」、そして利用者からの消去依頼があったら対応されることが保証される「個人の権利」だ。
これらの要件をクリアできない場合、GDPRは年間売上の最大4%、もしくは 2000万ユーロのうち高い方を制裁金として課すことが規定されている。個人情報を守るために高度な既定があること、制裁金が高額で万が一対応ができない場合にビジネスに大きな影響があることから、グローバル展開する企業では対応が進んでいるが、日本においてはGDPRの知名度がまだ低いというのが現状だ。
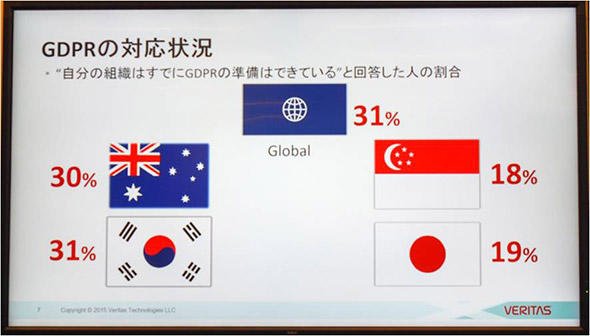 日本は世界に後れを取っている状態だ
Copyright © ITmedia, Inc. All Rights Reserved.


イベントレポートアーカイブ
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




SpecialPR
アクセスランキング
-
1
6TBファイルのサーバ移行、M365ユーザーの八雲町がSharePointでなく「あえてBox」の理由
-
2
「Claude」3倍高速化の裏で、Anthropic開発者が「あえてしなかったこと」:899th Lap
-
3
AIエージェントでサイバー攻撃は100倍速に 2026年最新事例から見る防御策とは
-
4
Javaアプレットは、なぜ今も情シスを悩ませる? 残った業務システムの“延命”問題
-
5
今日から始める「AIエージェント」入門 ~Gemini Enterprise編~
-
6
CodexやClaude Codeが作ったアプリ、実は「未完成」かも 本当に「完成」させる“5つの条件”
-
7
「閉じた環境」で生成AIをどう使うか 大分市が「庁内だけで使える環境」を構築
-
8
人同士の面接をAIが解析する「面接支援AI」提供開始 面接官のスキルアップも可能
-
9
自治体、企業で進む「Google回帰」 事例で分かる「Gemini Notebook」の活用アイデア
-
10
Excelの10万行データを3分でAIに処理させる、M365 Copilotの使い方
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー