セキュリティ強化塾
「WannaCry」で振り返る、適切なランサムウェア対策とは?(1/3 ページ)
2017年5月に発生したランサムウェア「WannaCry」は、世界的に大きな被害をもたらした。過去にない特徴があったからだ。
2017年5月に発生したランサムウェア「WannaCry」は、世界的に大きな被害をもたらした。このマルウェアには、過去のランサムウェアにない特徴があった。それは、ユーザーが何もしなくても勝手に感染を広げていくというワームに似た挙動だ。あらためてランサムウェア対策を考えてみよう。
WannaCryが襲ってきた
2017年3月15日、マイクロソフトはWindowsに存在していた脆弱(ぜいじゃく)性を修正するパッチ「MS17-010」を公開した。これは、Windows製品のファイル共有を行うSMB v1サーバに関する修正だ。
2017年5月12日ごろ、SMB v1の脆弱性を攻撃し、ファイルを暗号化するランサムウェアが登場した。多くのシステムを脅かした攻撃は、後に「WannaCry」(WCry、WannaCryptなどとも)と呼ばれることとなった。セキュリティベンダーやマイクロソフト、IT系のニュースサイトだけでなく、テレビニュースなどで大々的に報道されるほどのインパクトだ。
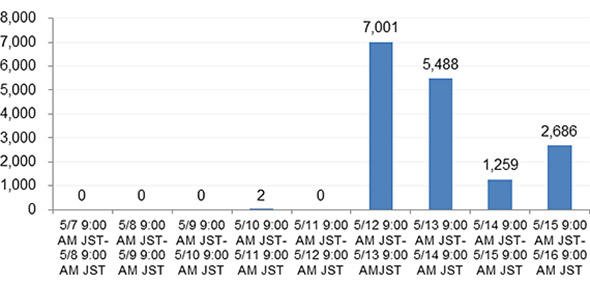 図1 日本におけるWannaCryの攻撃数時間別推移(出典:トレンドマイクロ)
日本企業では、日立製作所などで被害が発生したことが報告されている。実際の被害はデジタルサイネージ端末や情報表示端末など、基幹システムとは遠い個別の端末での感染にとどまっていたようだ。しかし、安心できる話ではない。海外に目を向けてみると英国の国民保健サービス(NHS)では、WannaCryにより診察や手術が行えない事態に追い込まれている。
結果だけをみれば、日本においてWannaCryは話題にこそなったものの、被害はそれほど大きくなかった。しかし、このランサムウェアによる感染手法を知り、対策を講じることは、必ず「次」につながるだろう。今回は、WannaCryから得られた教訓を基に、企業の担当者が学ぶべきポイントを紹介しよう。
Copyright © ITmedia, Inc. All Rights Reserved.


こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
王者から転落した「Internet Explorer」 “便利すぎたブラウザ”の栄枯盛衰
-
2
デキるプログラマーほど「AI任せ」を嫌う、エージェント型開発のちょっと怖い話:904th Lap
-
3
GPT-6モデルはAstra、Sol、それともLuna? OpenAIが教える、Codex爆速開発の鉄則
-
4
48年も愛された名作CPU「Z80」を、引退に追い込んだ“抗えない事情”
-
5
「高度なAIスキル」だけではもう食えない? IT人材が答えた「これからの必須スキル」
-
6
「PHP脆弱性祭り」にサーバ高騰……情シスに安息の日は来るのか?
-
7
「Gemini Notebook」で始める「AI×自動化」実践ガイド
-
8
無印良品、So-net、ロート製薬の情報漏えい 結局、各社で何があったのか?
-
9
話題のPHP騒動 「秒でハック」はデマだった? 実証コードに“ある疑惑”:903rd Lap
-
10
なぜ「ランサムウェア被害」の7割は中小企業なのか サイバー攻撃に備える3つの要素
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー