IT導入完全ガイド
業務効率を落とさない「インターネット分離」の基礎(1/3 ページ)
標的型攻撃などのサイバー脅威対策として「インターネット分離(アイソレーション)」に注目が集まる。本稿では3つの方式について整理してみよう。
標的型攻撃などのサイバー脅威対策として「インターネット分離(アイソレーション)」に注目が集まっている。インターネットに接続するセグメントと社内システムを切り離すもので、日本年金機構における情報漏えい事件を受けて全国の自治体で導入が進んだ。これは一般企業でも有効な対策だ。本稿では、インターネット分離の最新動向をまとめた。
なぜ今「インターネット分離」が注目を集めるのか?
2015年5月に日本年金機構が標的型攻撃を受け、大規模な情報漏えいを起こした事故は記憶に新しい。複数のミスや不適切な運用が重なったことで被害が拡大したが、突き詰めれば「インターネットに接続できる業務端末から、同機構が保持する個人情報にアクセスできる状態だった」ことが問題だった。
この事件を受け、総務省は各自治体に対して「自治体情報システム強靭(きょうじん)性向上モデルに基づく庁内ネットワークの3分割および適切な強靭化の実施」を2017年7月までに行うことを指示した。ここでいう3分割とは、住基ネットに接続する「個人番号利用事務系」、自治体の統合行政ネットワークである「LGWAN接続系」、Web閲覧やメール利用などを行う「インターネット接続系」の分離だ。
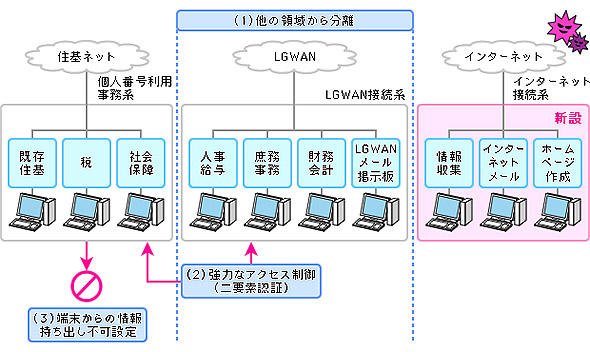 図1 自治体情報システム強靭(きょうじん)化向上モデル(出典:アシスト)
このようにネットワークを物理的に分離することで、マルウェアによるサイバー攻撃やアクセス制御の不備に起因する情報漏えいに対して防御力が上がる。自治体の場合は「導入しなければならない」という指示に従わねばならなかったが、何も目新しい技術ではない。例えば、個人情報や機微情報を取り扱うことが多く高いセキュリティ強度が求められる金融、保険業界などでは導入が進んでいた対策だ。
古くて新しい技術となったインターネット分離の流れは、今後、一般企業にも波及するだろう。日本年金機構を襲った標的型攻撃は、その後も沈静化することなくターゲットを広げ、今ではあらゆる企業が攻撃対象になっている。また、ランサムウェアに感染したことで業務が一時的な停止に追い込まれた企業もある。
そのため、総務省だけでなく、内閣サイバーセキュリティセンター(NISC)や経済産業省、情報処理推進機構(IPA)なども、インターネット分離を対策の1つとして挙げているのだ。
Copyright © ITmedia, Inc. All Rights Reserved.


IT導入完全ガイド
注目の技術やITツール。そもそもどういったモノで何に使えるのか、どんなモノを選ぶべきか、課題はあるか、といった情報を基礎から徹底解説します。
この記事の著者

こんなメディアも見られています
キーマンズネットに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。
SpecialPR
アクセスランキング
-
1
JR九州の非IT部門がGeminiでPythonアプリを内製開発 2~3カ月で完成させた方法
-
2
「Microsoft 365」大規模障害、原因はサーバの正常性チェックか
-
3
ネットで話題の「C++」新仕様にまさかのストップ 決定目前で、一体何が?:905th Lap
-
4
廃れた「Visual Basic」が残した負の遺産 「プログラム以外」の厄介な問題とは
-
5
デキるプログラマーほど「AI任せ」を嫌う、エージェント型開発のちょっと怖い話:904th Lap
-
6
Outlookで深刻な脆弱性、ファイルを開くだけで情報漏えいの恐れか 悪用も確認
-
7
コードを直さず速くする、ズルい「Python高速化テク」と開発現場のウラ話
-
8
「PHP騒動」大反省会 今振り返る脆弱性騒動の原因と、今後取るべき対策
-
9
Microsoftが11月のWindowsセキュリティ更新を公開 悪用確認済みのOutlook脆弱性も
-
10
ライセンス更新を機に「脱マクロ」 オートバックスセブンがGeminiで目指す売上高5000億円
キーマンズネット SNS
 @Keymansをフォロー
インフォメーション
注目情報をチェック
キーマンズネットをフォロー